IA et GRC : passer du chatbot à l’IA intégrée aux processus
Intégrez l’IA à vos processus GRC
Analysez, préparez et fiabilisez vos activités GRC avec l’IA Iskera.
Il ne suffit pas d’un chatbot pour révolutionner la GRC.
L’intelligence artificielle s’installerapidement dans les métiers de la gouvernance, des risques et de la conformité.Résumer un document, rechercher une information ou préparer une synthèse faitdéjà gagner du temps aux équipes.
Mais la véritable évolution commence lorsquel’IA ne fonctionne plus à côté des processus GRC, mais directement dans lesactivités de gestion des risques, de contrôle interne, d’audit ou de conformité.
L’enjeu n’est donc pas seulement de disposerd’une IA capable de répondre. Il faut lui donner le bon contexte, au bonmoment, dans le bon processus.
Qu’est-ce que l’IA appliquée à la GRC ?
L’IA appliquée à la GRC désigne l’utilisationde technologies d’intelligence artificielle pour assister les équipes dansleurs activités de gouvernance, gestion des risques, contrôle interne, auditet conformité.
Elle peut notamment être utilisée pour :
- analyser des données ou des documents,
- rechercher et rapprocher des informations,
- préparer des synthèses,
- identifier des incohérences,
- proposer des plans d’action,
- assister la rédaction de rapports,
- détecter des tendances ou des signaux à analyser.
L’enjeu n’est cependant pas simplement deconnecter un modèle d’IA à une plateforme.
Pour devenir réellement utile, l’intelligenceartificielle doit comprendre le contexte dans lequel l’utilisateur travaille.
Pourquoi les chatbots ne suffisent pas en GRC
Un assistant conversationnel peut produirerapidement une synthèse ou répondre à une question.
Mais il ignore généralement une grande partiedu contexte métier.
Lorsqu’un responsable contrôle interne évalueun contrôle, par exemple, plusieurs éléments doivent être pris en compte : lerisque couvert, les résultats précédents, les preuves disponibles, lesincidents associés ou encore les actions déjà ouvertes.
Même logique pour un auditeur qui analyse unerecommandation ou pour un Risk Manager qui prépare une revue de risque.
Une information isolée apporte rarementsuffisamment de contexte.
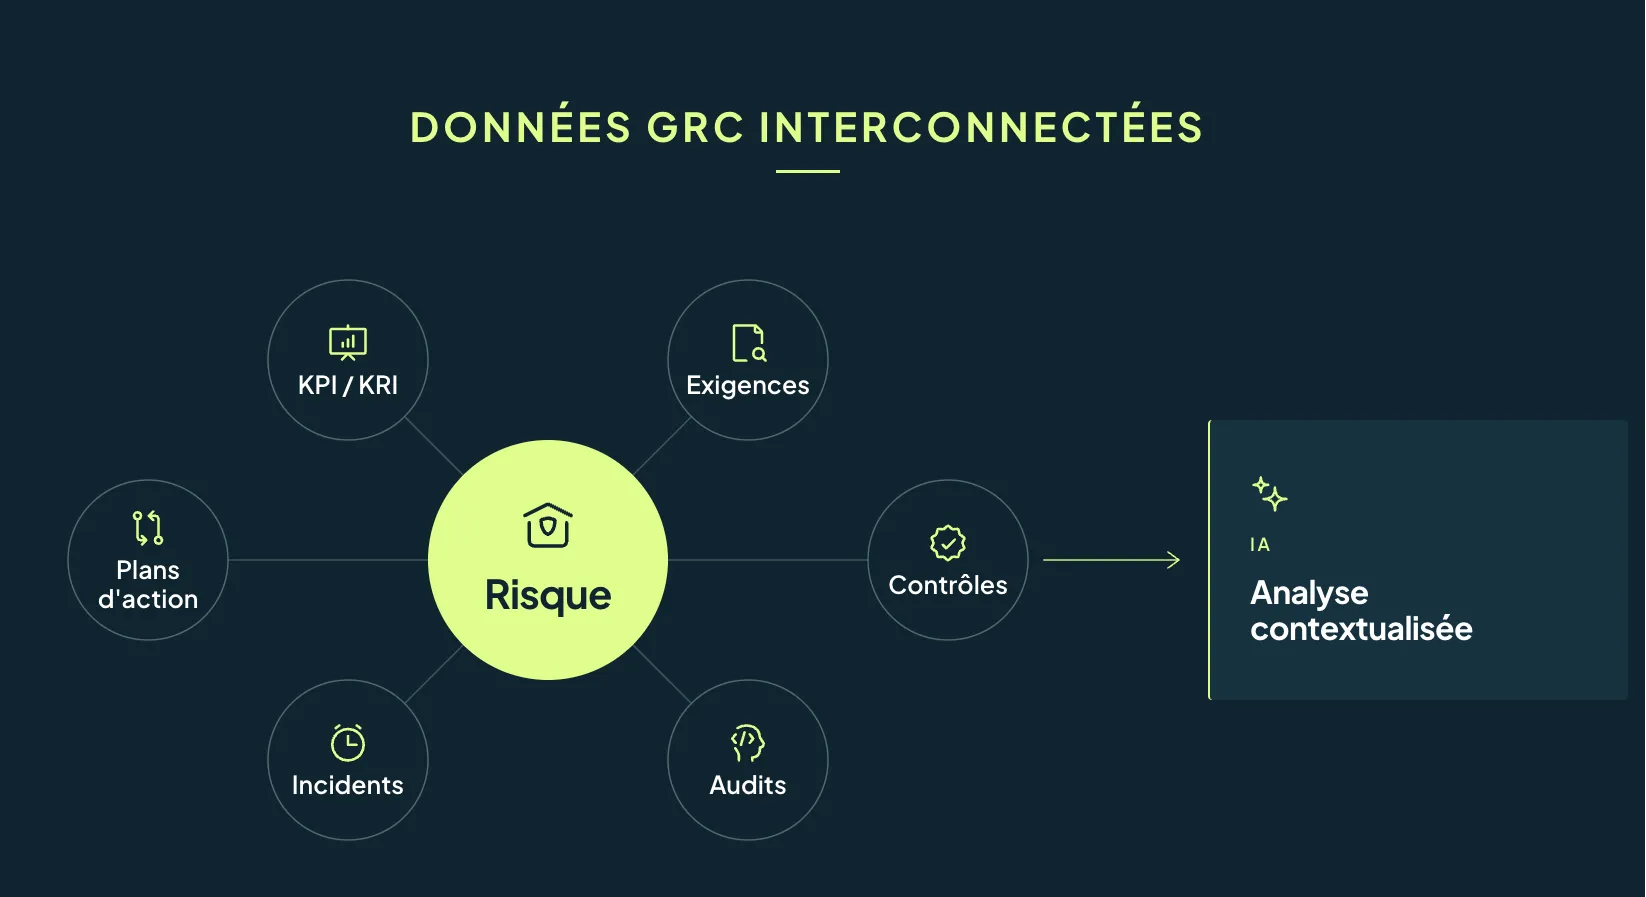
C’estl ’une des particularités de la GRC : les données sont liées entre elles.
Un risque peut être relié à des contrôles,des incidents, des recommandations d’audit, des indicateurs, des obligations oudes plans d’action.
Pour être pertinente, l’IA doit pouvoirexploiter ces relations.

L'IA intégrée aux workflows GRC : en quoi cela change la donne ?
Une IA intégrée intervient directement dansune étape du processus métier. Elle dispose alors du contexte nécessaire pourcomprendre ce que l’utilisateur est en train de faire et proposer uneassistance adaptée.
On passe ainsi de : « Posez une question àl’IA » à : « L’IA vous assiste directement dans cette étape duprocessus. »
Cette évolution répond également à unetendance observée dans l’audit interne. En 2026, Gartner indique que 93 % des responsables d’auditinterrogés utilisent déjà l’IA à un certain niveau, mais seulement 38 %disposent d’une stratégie IA. Les usages restent encore largementconcentrés sur des tâches ponctuelles, telles que la préparation de missions,la rédaction de constats ou la relecture.
La question n’est donc plus seulement cellede l’adoption. Elle devient : comment intégrer l’IA dans les processus pourqu’elle apporte une valeur métier réelle ?
Trois exemples d’IA appliquée aux processus GRC
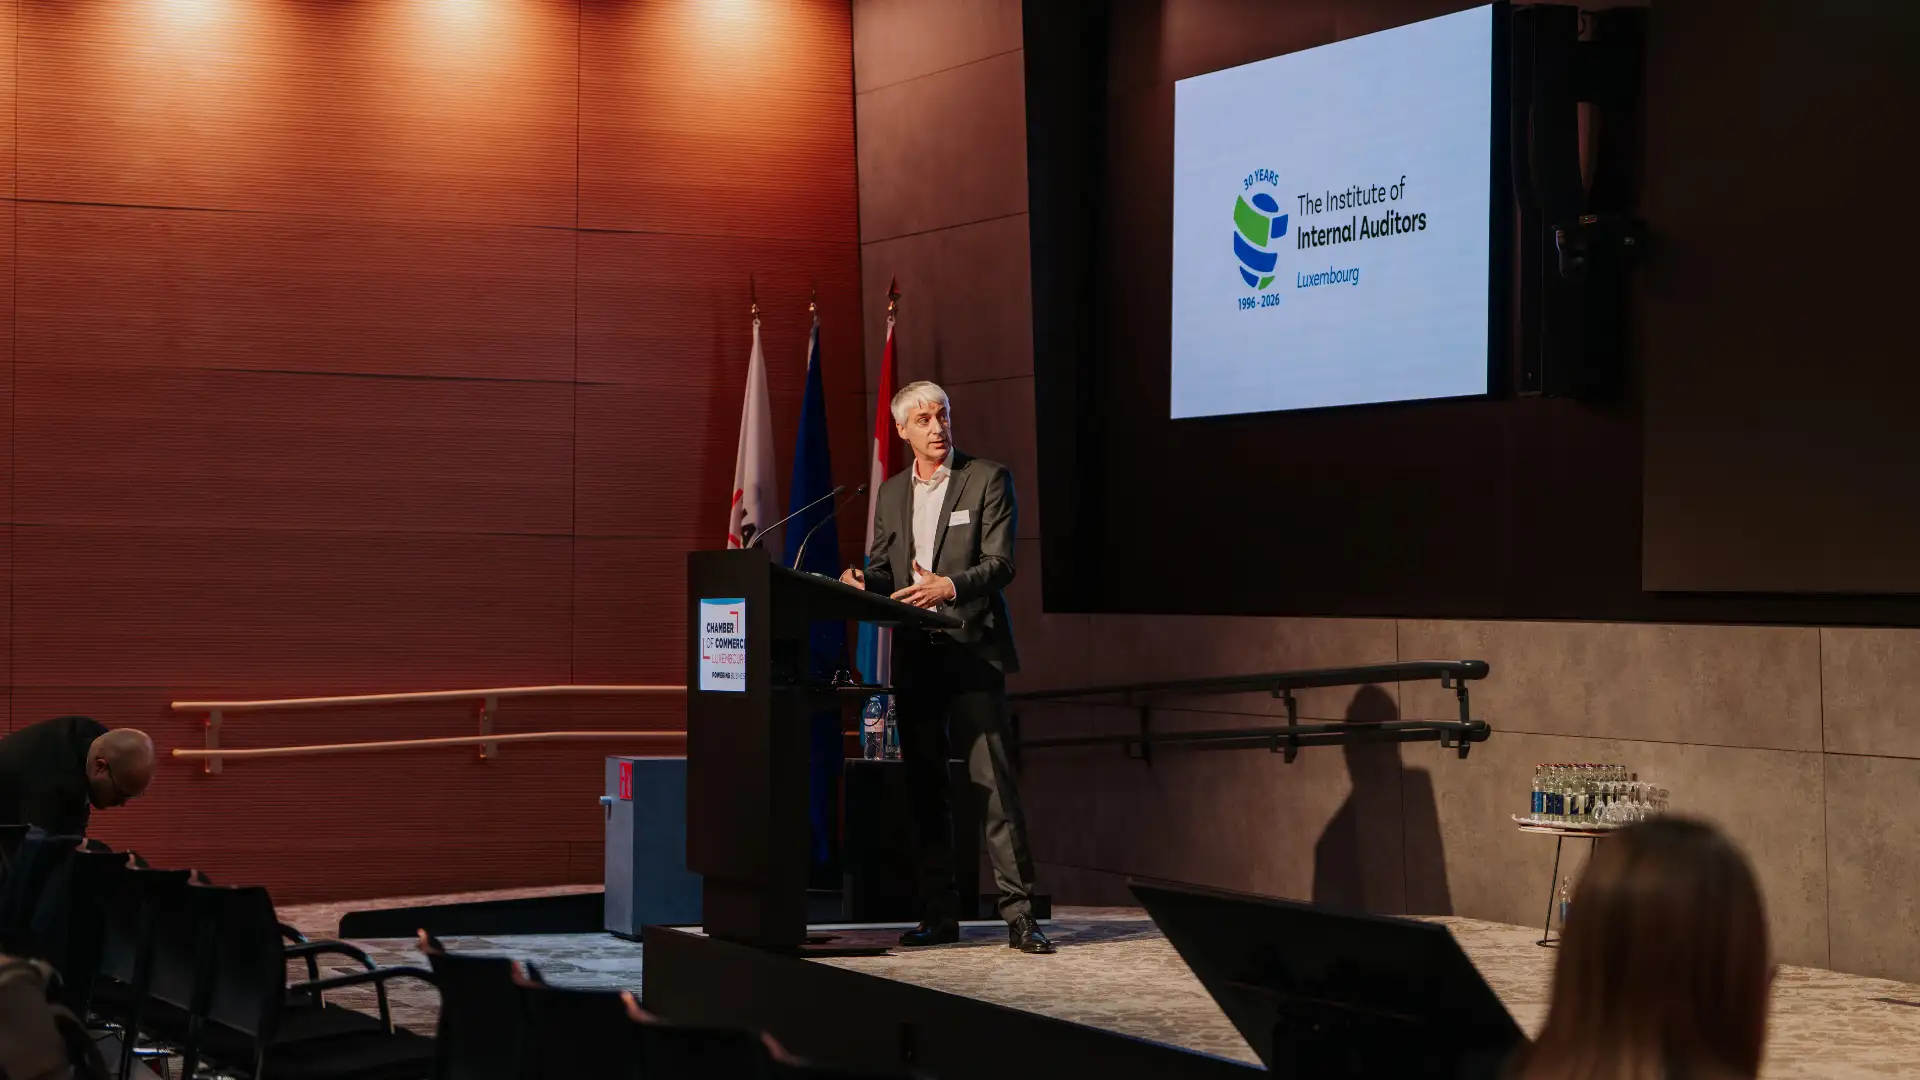
Cette approche a notamment été présentée parIskera lors de l’IIA Luxembourg Annual Conference, le 8 octobre 2026, à traversplusieurs cas d’usage concrets de l’IA appliquée à l’audit interne et auxprocessus GRC.
1. Contrôle interne : fiabiliser les évaluations
Lorsqu’un responsable évalue un contrôle, l’IA peut analyser plusieurséléments simultanément :
- la description du contrôle,
- le niveau d’évaluation sélectionné,
- le commentaire saisi,
- les éléments de preuve fournis,
- l’historique disponible.
Elle peut alors signaler une incohérence ouune justification insuffisante avant la consolidation de l’évaluation.
L’objectif n’est pas de décider à la place duresponsable de contrôle. Il est de renforcer la qualité et la cohérence desinformations dès leur saisie.
2. Audit interne : faciliter la revue des plans d’action
Après une recommandation d’audit, l’IA peutanalyser le plan d’action proposé et vérifier sa cohérence avec le constat oula recommandation initiale.
Elle peut par exemple identifier :
- une réponse incomplète,
- une action trop imprécise,
- un élément de la recommandation non couvert,
- une action similaire déjà présente dans un autre dispositif.
L’auditeur reste responsable de saconclusion, mais dispose d’une première analyse pour concentrer son temps surla revue et le jugement professionnel.
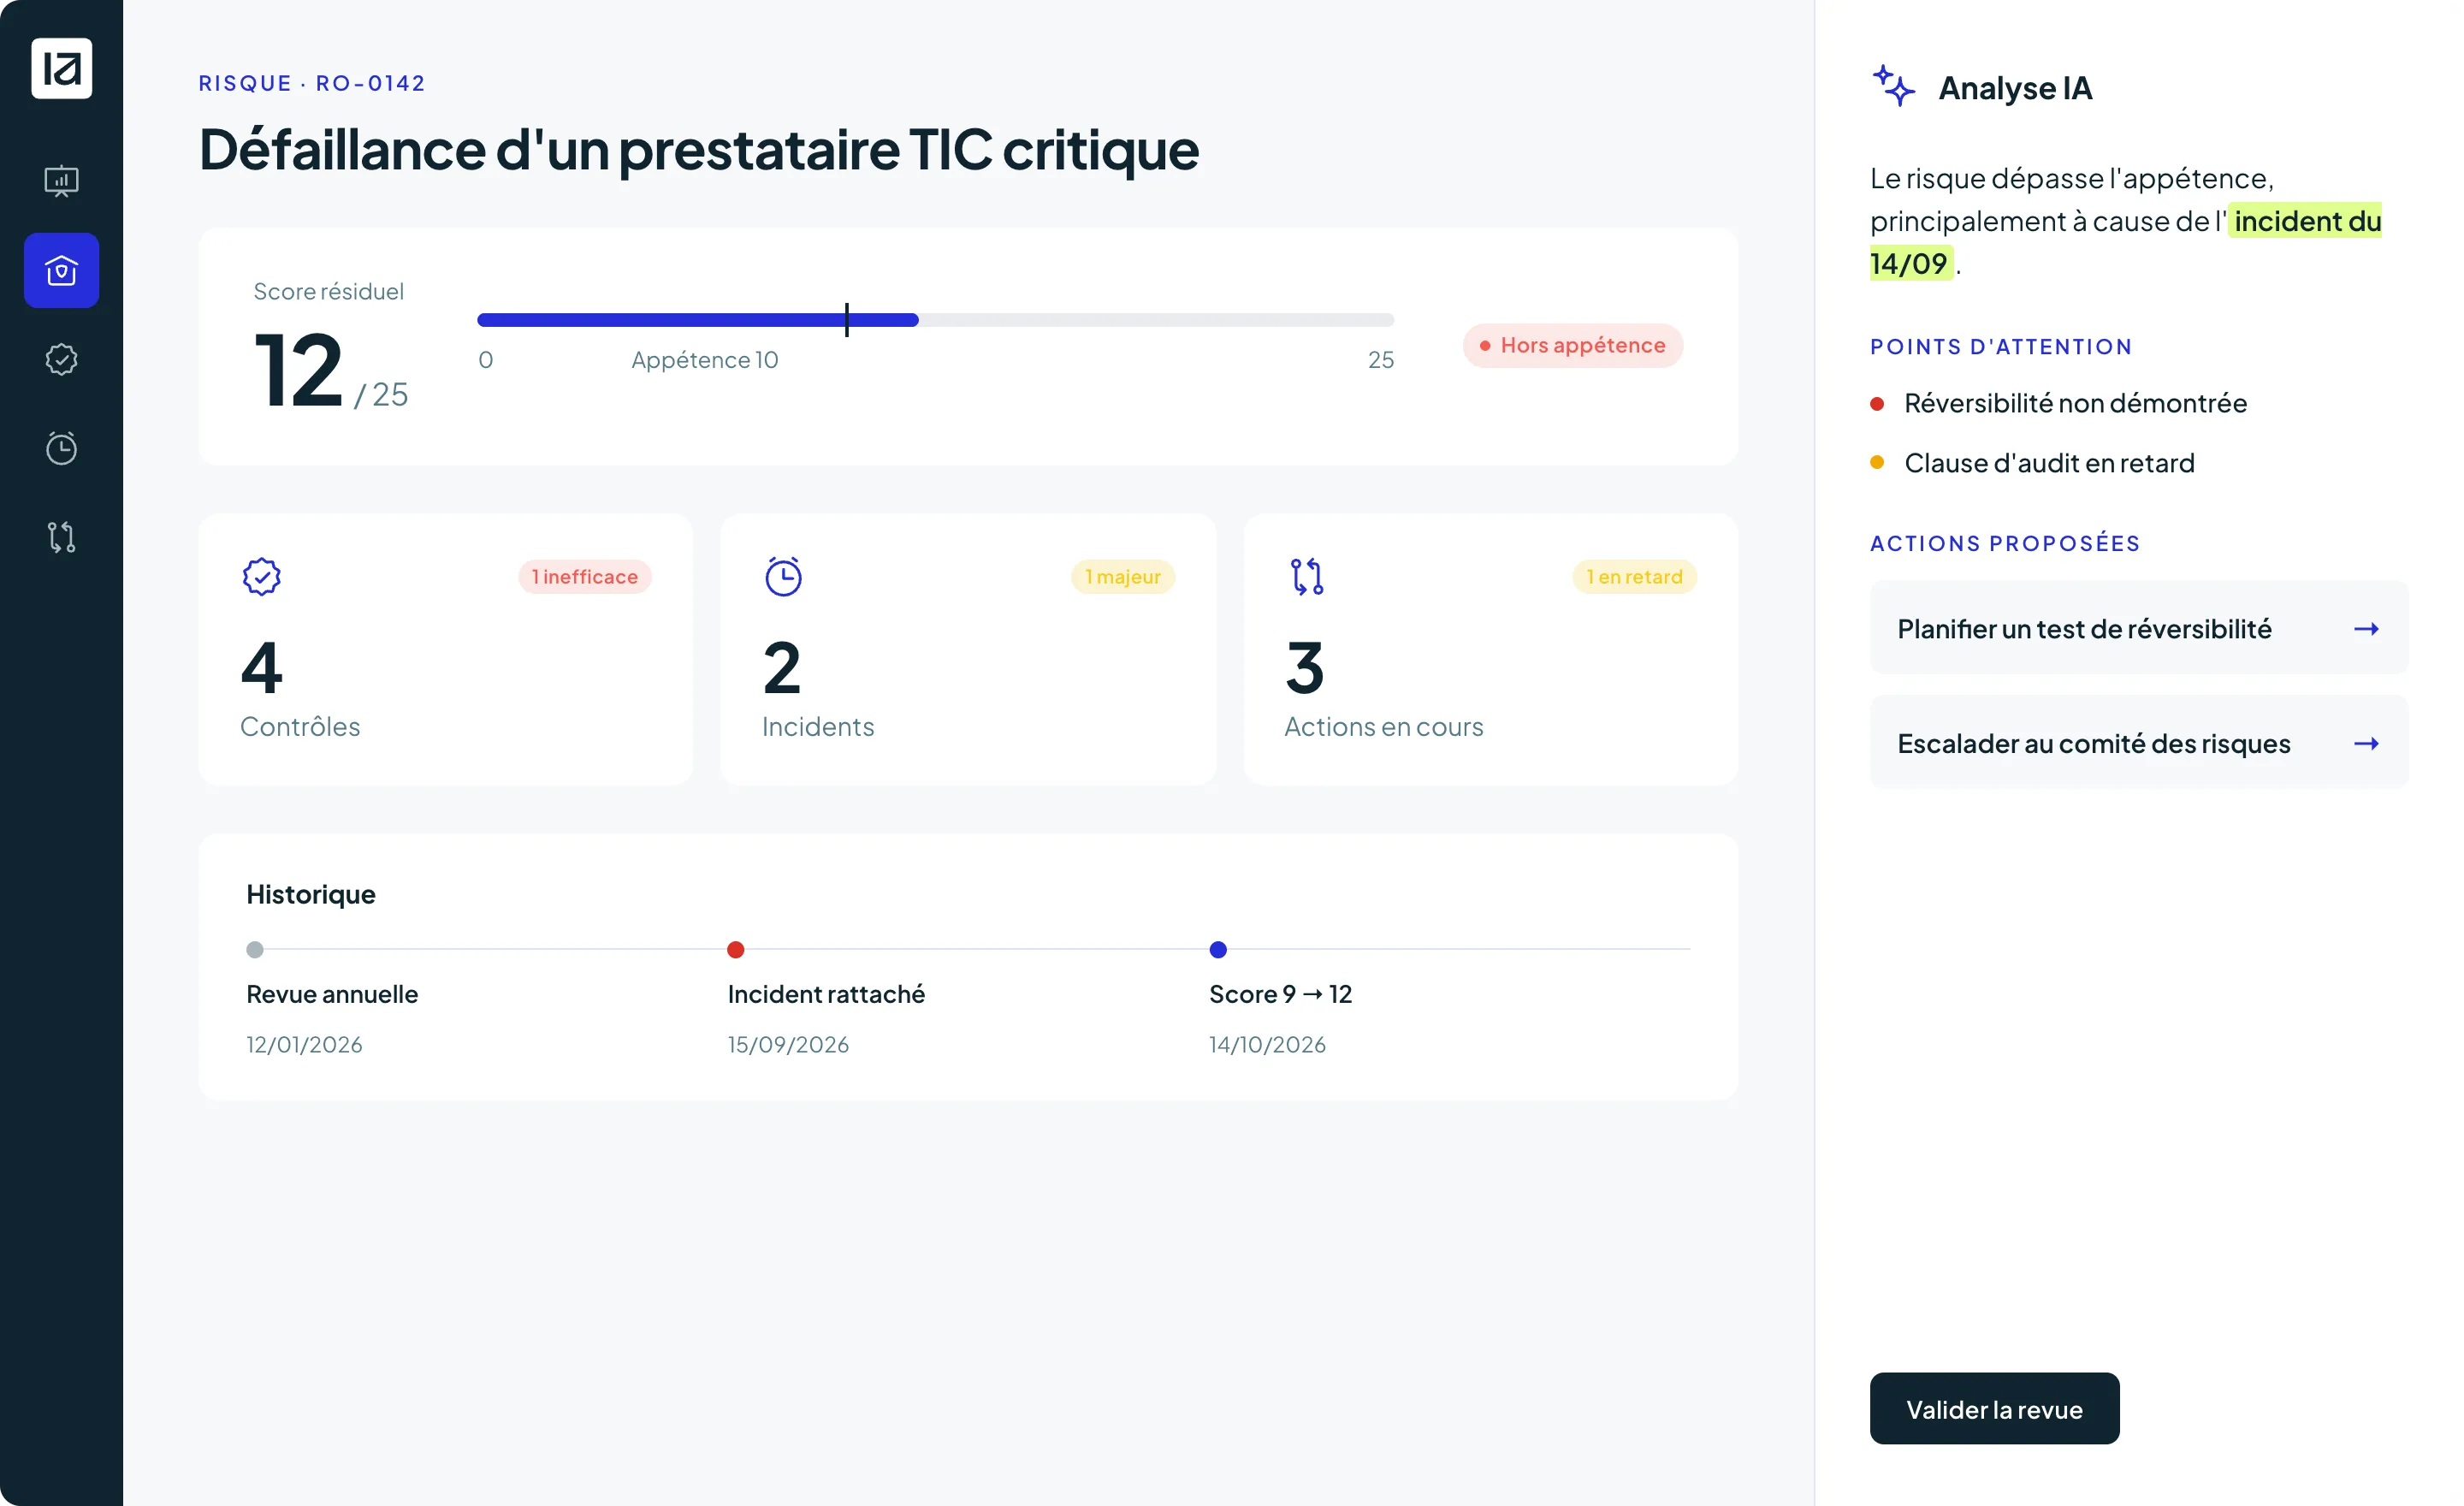
3. Gestion des risques : préparer les revues de risque
Lors d’une revue périodique, le Risk Managerdoit souvent agréger des informations dispersées.
L’IA peut rapprocher :
- incidents récents,
- résultats des contrôles,
- constats d’audit,
- indicateurs,
- plans d’action,
- historique des évaluations.
Elle peut ensuite préparer une synthèse desévolutions importantes et mettre en évidence les éléments qui nécessitent uneanalyse.
Le professionnel ne démarre plus avec unepage blanche, mais avec un contexte déjà structuré.
Ces usages correspondent d’ailleurs auxtendances observées dans le marché des SIGR. Dans son PanoramaSIGR 2026, l’AMRAE soulignenotamment le potentiel de l’IA pour la cartographie des risques, la prévention,l’audit interne, le contrôle interne et l’analyse de données. 95 % des éditeurs interrogés identifient également l’amélioration de l’analysequalitative comme l’un des principaux objectifs de l’IA intégrée aux SIGR.
Des données reliées rendent l’IA pluspertinente
L’efficacité d’une IA GRC dépend doncfortement de la qualité du contexte auquel elle peut accéder.
Dans une plateforme intégrée, lesinformations ne sont pas de simples documents indépendants.
Le risque, le contrôle qui contribue à lemaîtriser, l’incident qui révèle une faiblesse, la recommandation d’audit quien découle et le plan d’action associé peuvent être reliés.
L’IA peut exploiter ces relations pourrestituer une information plus pertinente.
Cette capacité ouvre la voie à une logique de Risk Intelligence : utiliser les données déjà produites par lesactivités GRC pour mieux comprendre une situation, identifier les évolutionsimportantes et faciliter la prise de décision.
Quelles conditions pour intégrer l’IA dans une plateforme GRC ?
Ajouter un modèle d’intelligence artificielle ne suffit pas. Une IAréellement intégrée doit notamment pouvoir :
- accéder uniquement aux informations pertinentes,
- comprendre les relations entre les objets GRC,
- respecter les droits et rôles utilisateurs,
- intervenir au bon moment dans un workflow,
- conserver la trace des analyses ou propositions générées,
- permettre à l’utilisateur de vérifier, modifier ou rejeter le résultat.
La question de la gouvernance devient doncaussi importante que celle des performances du modèle.
Elle prend d’autant plus d’importance que 52% des responsables d’audit interne européens placent désormais la disruptiondigitale, les nouvelles technologies et l’IA parmi leurs cinq principauxrisques, selon Risk in Focus 2027. Ce sujet est passé de la troisième à ladeuxième place des risques identifiés.
Human in the loop : l’IA assiste, le professionnel décide
Toutes les décisions GRC n’ont pas vocation àêtre automatisées.
Évaluer un risque, juger de l’efficacité d’uncontrôle, accepter une recommandation ou déterminer si une action estsuffisante peut engager fortement l’organisation.
La question n’est donc pas de maximiserl’autonomie de l’IA.
Il faut déterminer clairement : ce qu’ellepeut analyser, ce qu’elle peut proposer, ce qu’elle peut automatiser et ce quidoit être validé par un professionnel.
Chez Iskera, ce principe peut se résumerainsi : L’IA prépare. Vos équipes décident. La plateforme trace.
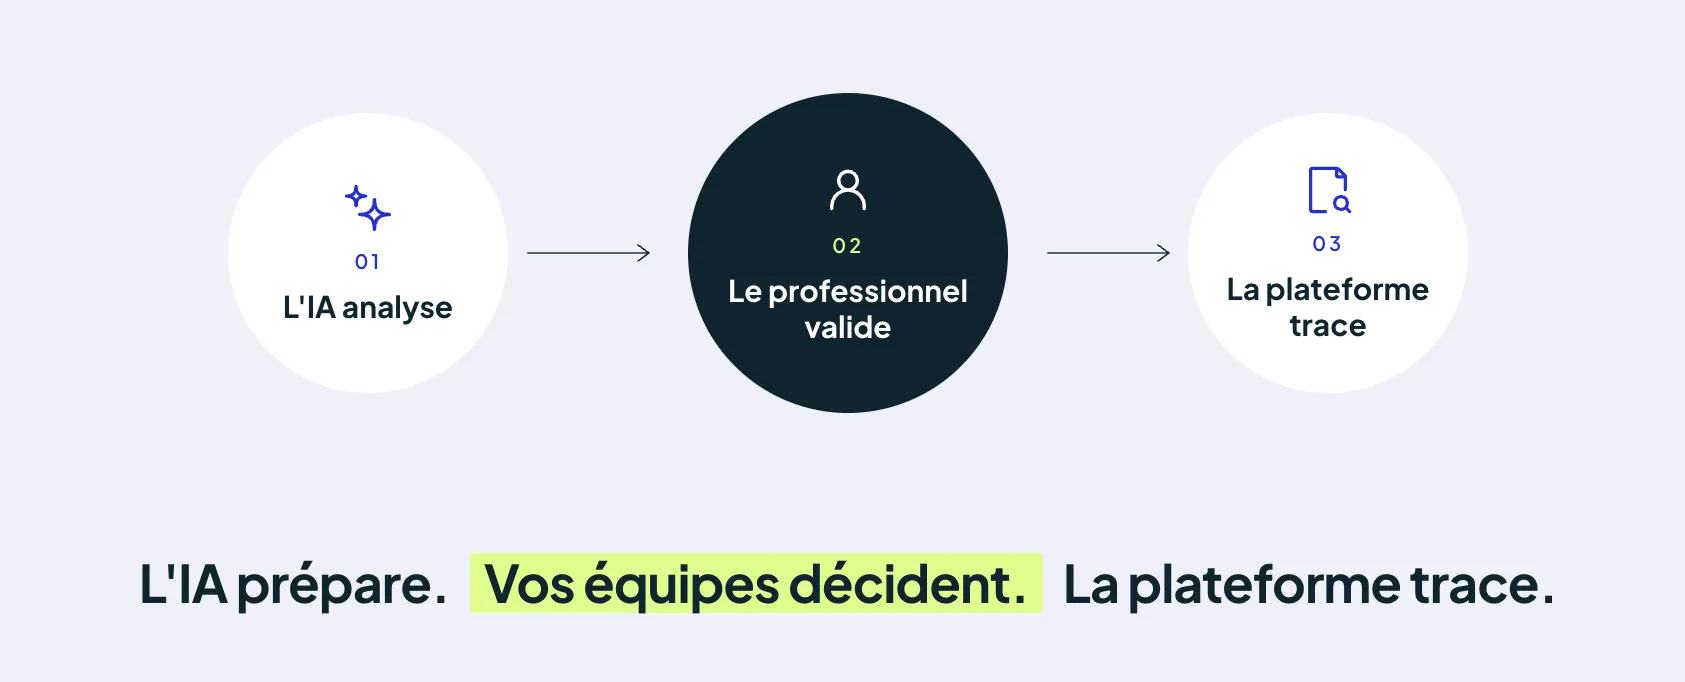
Cette approche permet de bénéficier descapacités de l’intelligence artificielle tout en conservant la maîtrise desdécisions et leur explicabilité.
Une seule IA pour tous les usages ? Pas nécessairement
Tous les cas d’usage ne présentent pas lesmêmes contraintes. Certains nécessitent un raisonnement complexe et beaucoup decontexte. D’autres privilégient la rapidité, le coût, la souveraineté desdonnées ou l’utilisation d'un modèle déjà validé par l'organisation.
Une architecture GRC moderne doit doncpouvoir adapter le modèle utilisé au besoin métier.
Iskera s'appuie dans cette logique sur uneapproche multi-modèles, afin d'utiliser le modèle adapté au cas d'usage et auxexigences de l'organisation.
Comment Iskera intègre l’IA dans lesprocessus GRC
L’approche d’Iskera consiste à faire del’intelligence artificielle une capacité transverse de la plateforme plutôtqu’une fonctionnalité isolée.
Elle repose notamment sur :
- des usages intégrés directement aux workflows métiers,
- une IA capable d’exploiter le contexte de la plateforme,
- une architecture multi-modèles,
- des fonctions d’administration et de supervision,
- des mécanismes de gouvernance et de traçabilité,
- une validation humaine lorsque la décision l’exige.
L’objectif reste simple : réduire le tempsconsacré à rechercher, consolider ou reformuler l’information pour en consacrerdavantage à son analyse.
L’avenir de l’IA dans la GRC ne se jouera pasdans un chatbot de plus. Il se jouera dans sa capacité à comprendre lecontexte, à s’intégrer aux processus et à agir de manière gouvernée.
Blog
Related GRC articles
Bertrand Rubio joins Iskera as Deputy CEO and Chief Operating Officer (COO)
The European GRC technology group is strengthening its executive team to accelerate growth, product innovation and expansion across Europe. Iskera announces the appointment of Bertrand Rubio as Deputy CEO and Chief Operating Officer (COO).