Gouvernance IA
Logiciel de gouvernance IA : maîtrisez vos usages et vos risques
Centralisez vos systèmes et cas d’usage d’intelligence artificielle, évaluez les risques associés et structurez les responsabilités, contrôles et preuves nécessaires à leur gouvernance.
Avec Iskera, pilotez votre gouvernance IA dans un environnement unique et structurez votre dispositif selon vos exigences internes, l’AI Act et ISO/IEC 42001.
Une gouvernance de l’IA adaptée à la multiplication des usages
IA générative, solutions SaaS intégrant de l’intelligence artificielle, modèles internes ou systèmes utilisés dans des processus critiques : les usages se multiplient dans toutes les organisations.
Cette évolution nécessite de savoir quelles IA sont utilisées, par qui, pour quelles finalités, avec quelles données et quels risques.
Iskera centralise vos systèmes et cas d’usage d’IA, leurs responsables, leurs risques, les exigences applicables ainsi que les contrôles et preuves associés. Structurez votre gouvernance en vous appuyant notamment sur l’AI Act, ISO/IEC 42001 et le NIST AI Risk Management Framework.
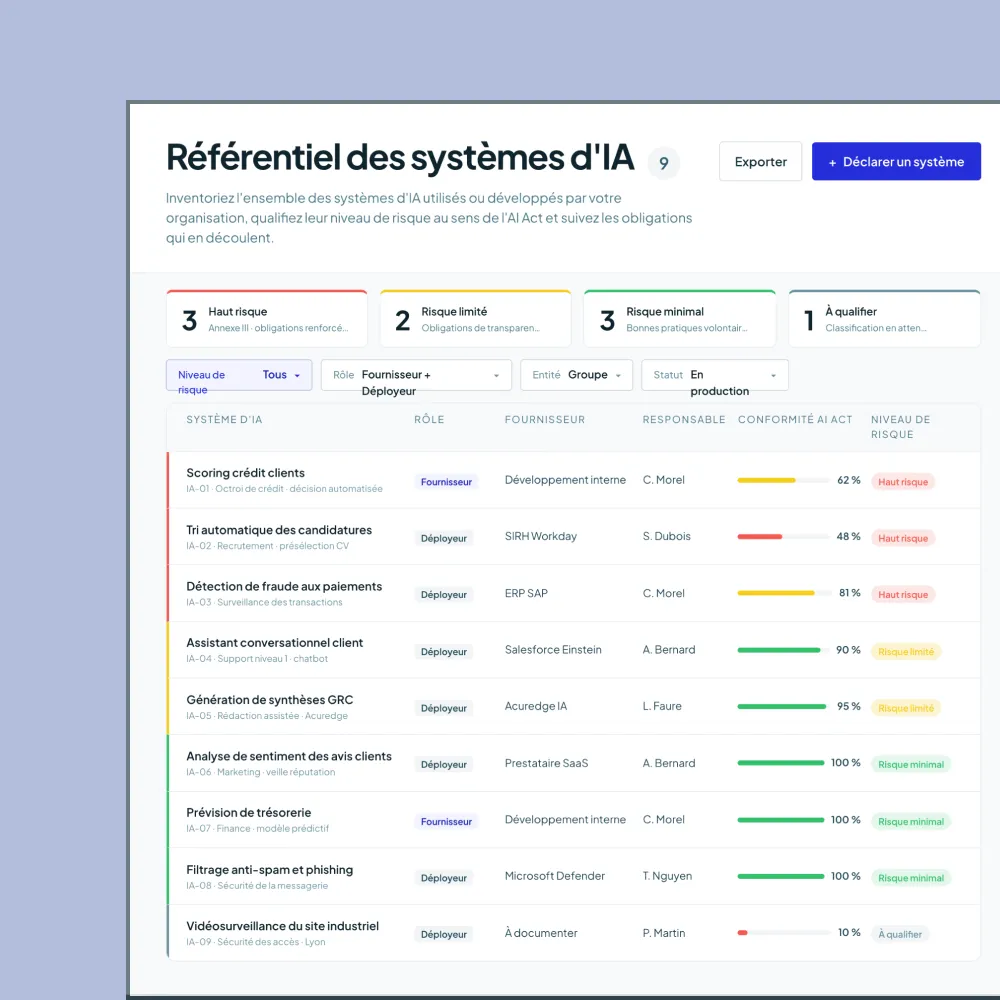
Cartographiez vos systèmes et usages d'IA
Centralisez l'ensemble des systèmes, modèles et cas d'usage d'intelligence artificielle dans un référentiel partagé.
Documentez leur finalité, leur périmètre, les données utilisées, les fournisseurs concernés et les responsables associés.
Disposez ainsi d'une vision complète des usages déployés ou en cours d'évaluation dans votre organisation et facilitez leur suivi tout au long de leur cycle de vie.
- Inventaire des systèmes et usages
- Classification personnalisable
- Responsables et parties prenantes
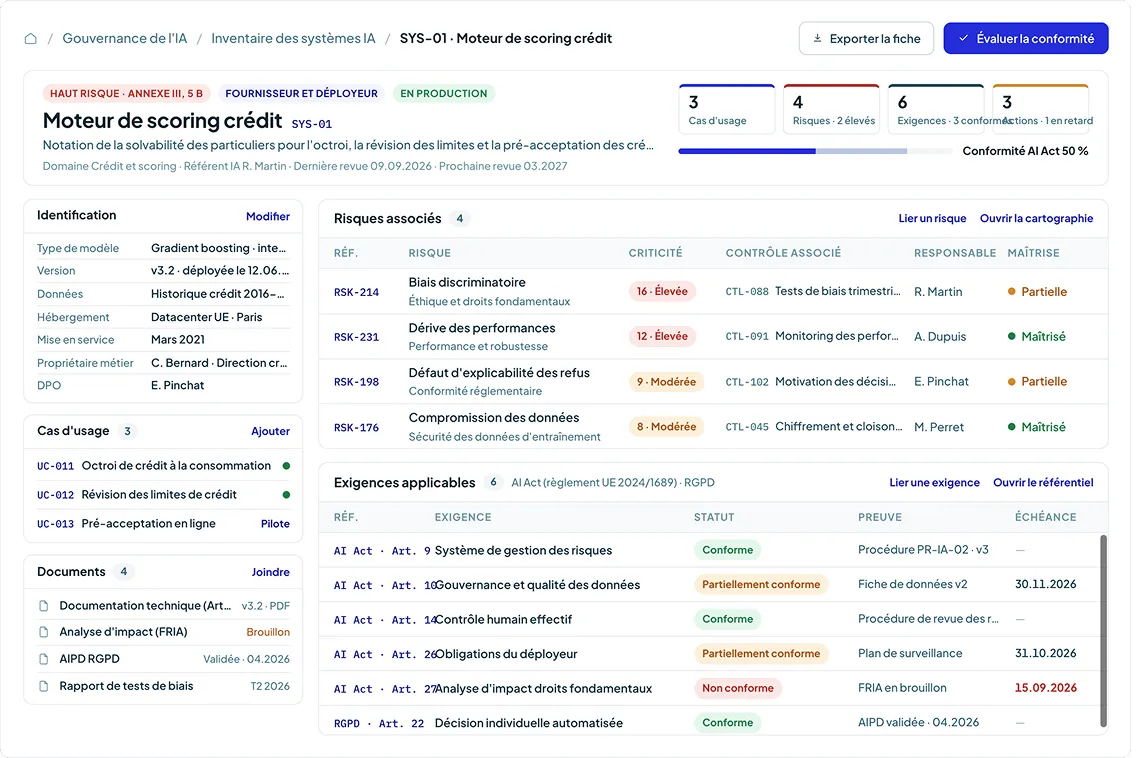
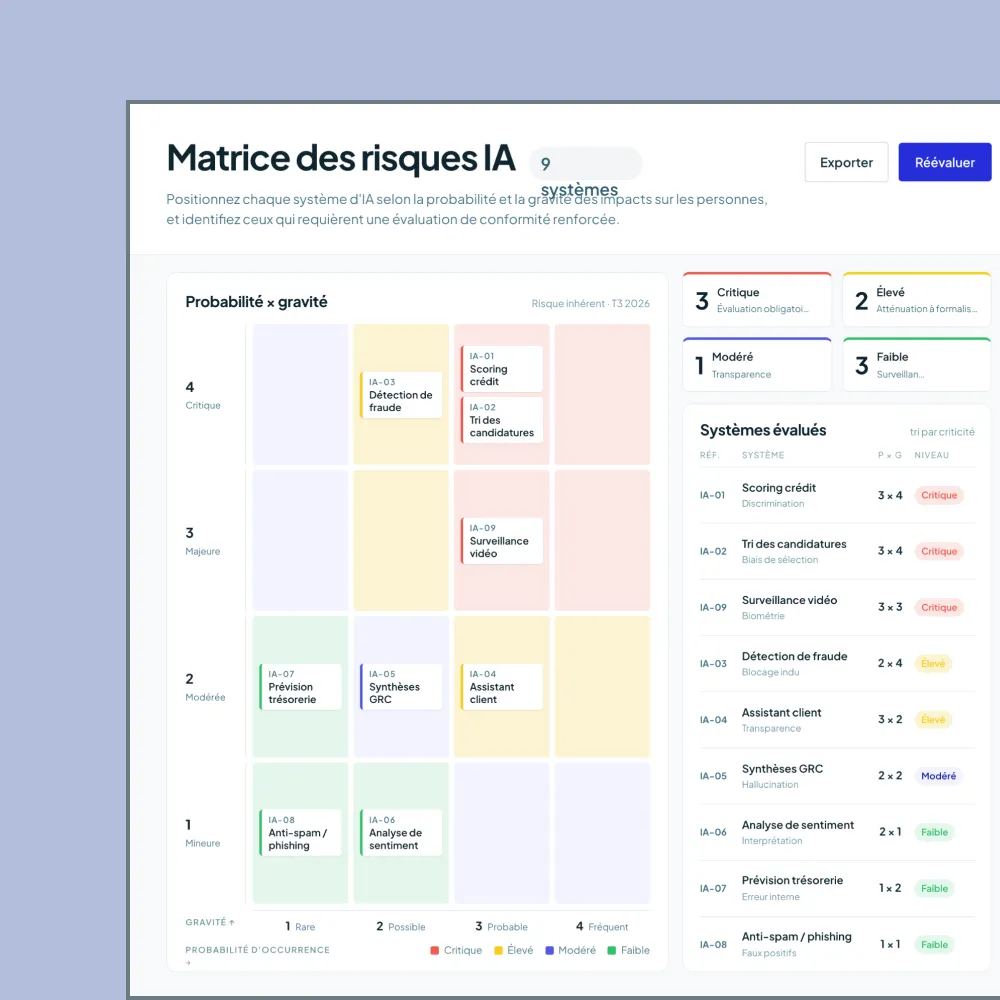
Évaluez les risques liés à chaque usage
Analysez chaque système selon son contexte d'utilisation, son niveau de criticité et les risques associés.
Reliez les risques aux exigences applicables et documentez les mesures mises en place pour les maîtriser.
Adaptez vos critères d'évaluation à votre méthodologie et conservez l'historique des analyses pour suivre l'évolution du niveau de risque dans le temps.
- Évaluation et classification des risques
- Association aux exigences
- Mesures de maîtrise et plans d'action
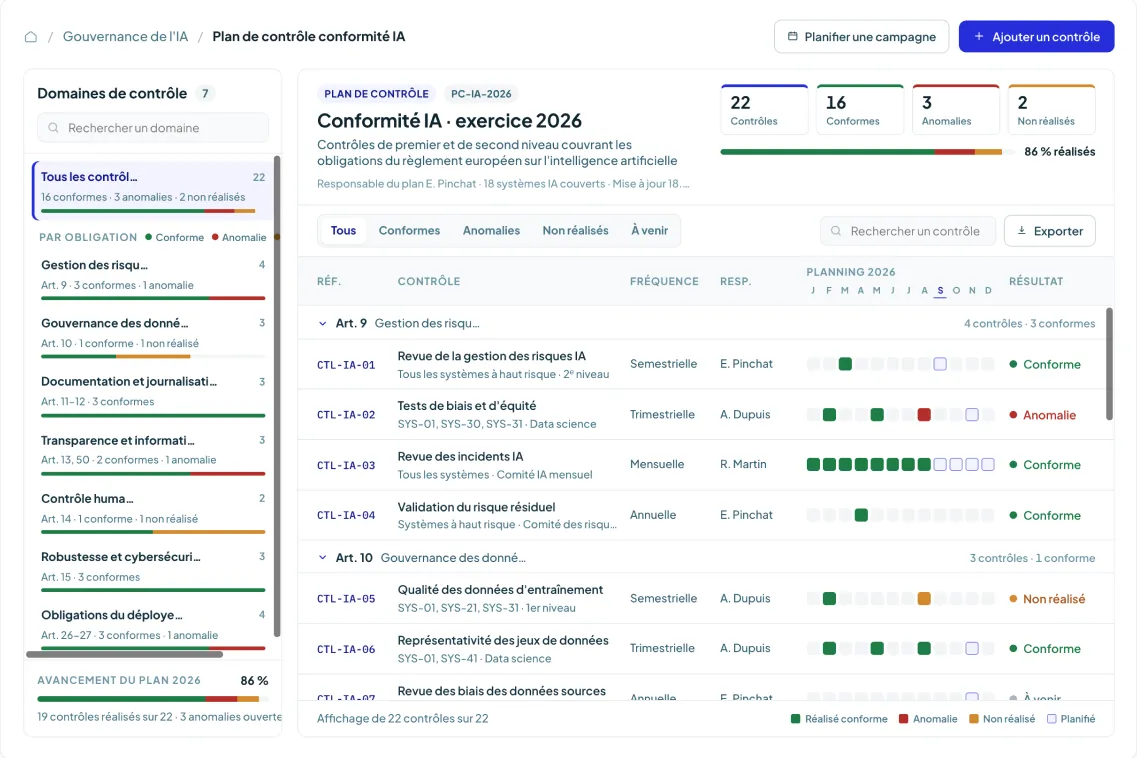
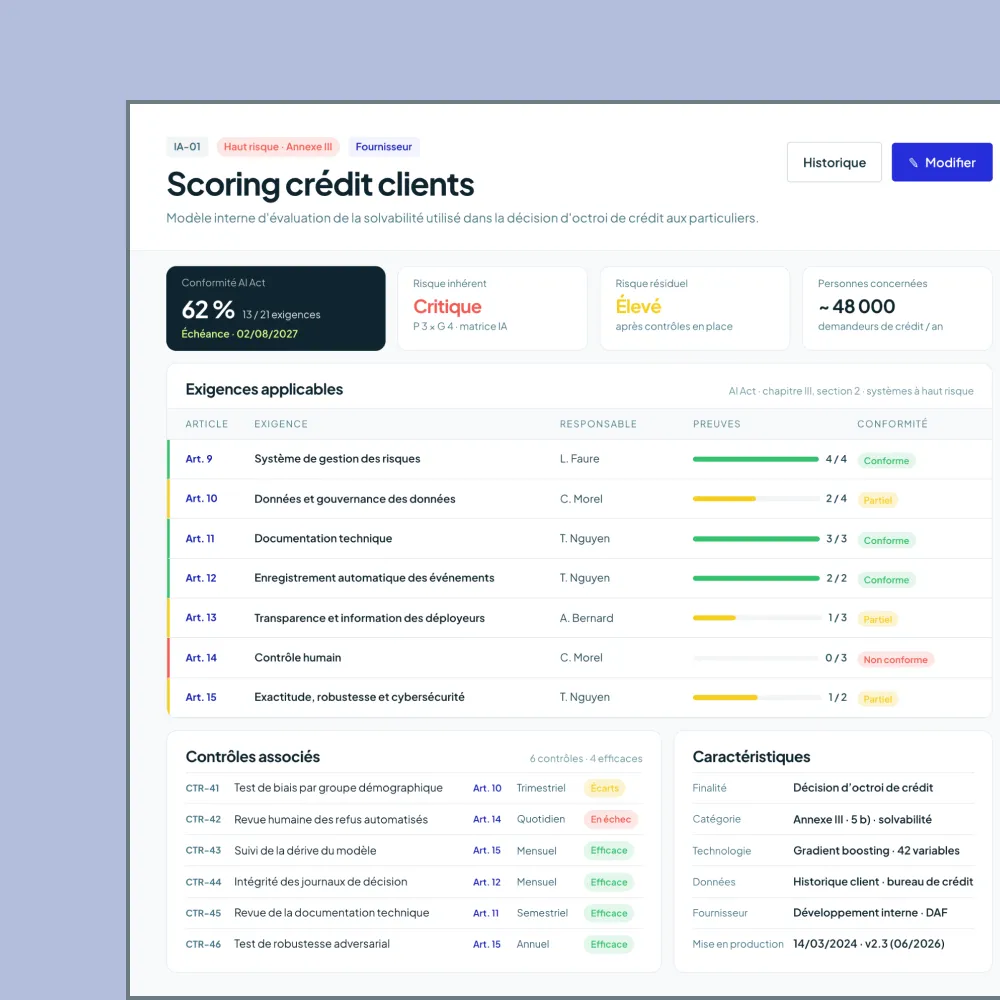
Structurez vos contrôles et votre conformité
Définissez les contrôles nécessaires selon les systèmes concernés, affectez les responsabilités et centralisez les documents et preuves associés.
Suivez leur réalisation et identifiez rapidement les écarts nécessitant une action.
- Plans de contrôle
- Collecte des preuves
- Suivi des écarts et actions
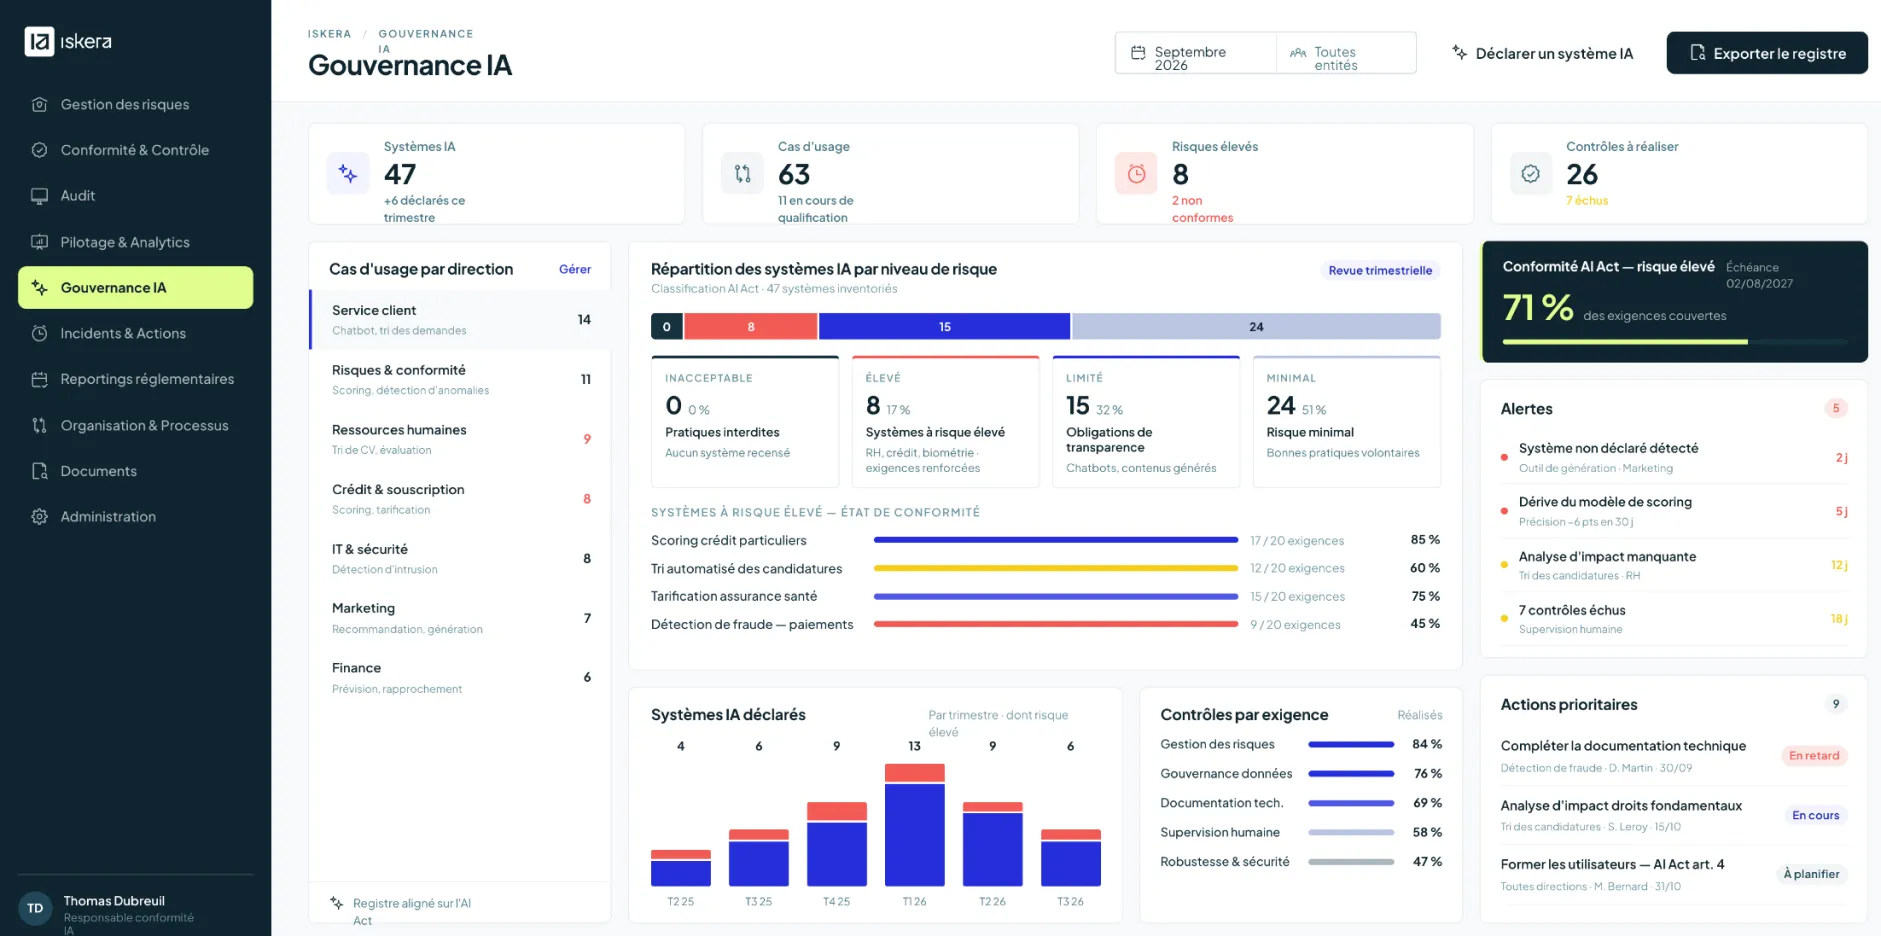
Pilotez votre cybersécurité grâce aux indicateurs et à l'IA
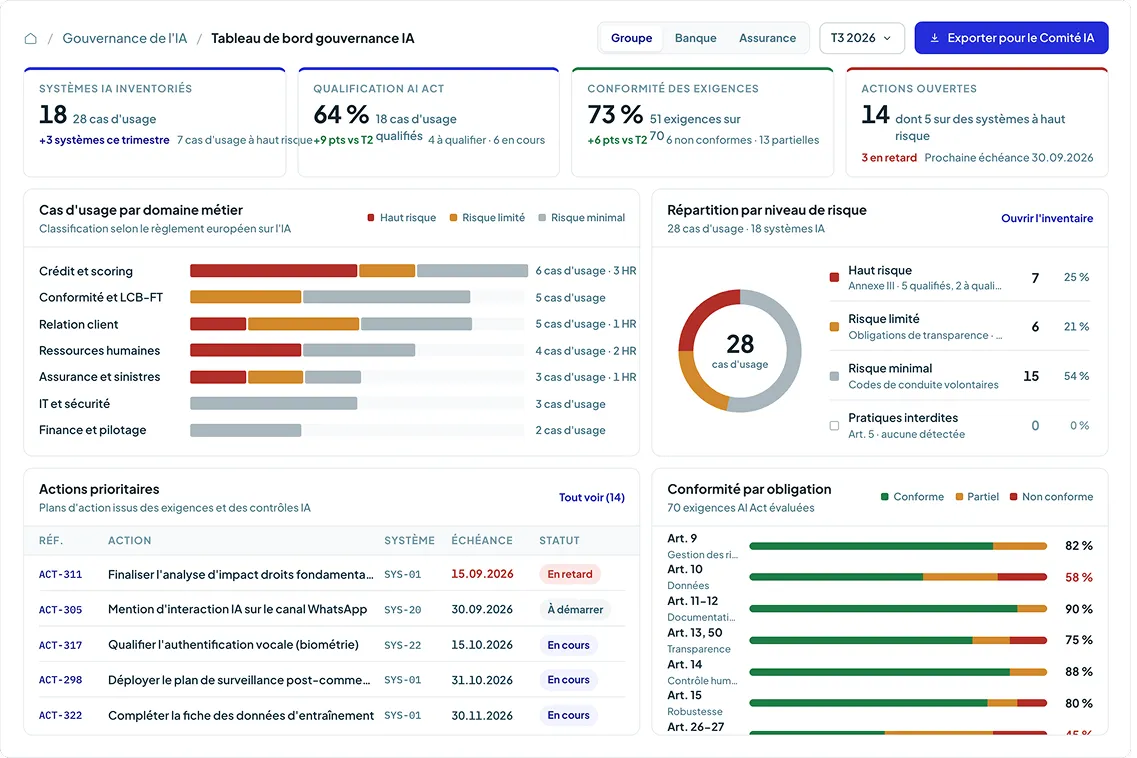
Suivez l'évolution de votre parc IA, des risques, des contrôles et des actions depuis des tableaux de bord consolidés.
Identifiez les points de vigilance et disposez d'une vision actualisée de votre dispositif.
- Indicateurs de risques et de conformité
- Suivi des contrôles et actions
- Reporting consolidé et analyses assistées par l'IA
NORME ISO/IEC 42001
ISO 42001 : structurez votre système de management de l’IA
ISO/IEC 42001:2023 définit un cadre international pour organiser la gouvernance de l’intelligence artificielle. Iskera vous accompagne dans la structuration de votre système de management de l’IA (SMIA) : responsabilités, risques, contrôles et suivi des actions.
Gouvernance et responsabilités
Politiques, rôles et processus associés aux systèmes d’IA.
Évaluation des risques IA
Analyse des risques et suivi des mesures de maîtrise.
Contrôles et preuves
Exigences, contrôles et documents centralisés.
Suivi et amélioration
Audits, écarts et plans d’action dans un dispositif partagé.
AI Act et ISO 42001 : deux cadres complémentaires
L’AI Act fixe des obligations réglementaires européennes. ISO/IEC 42001 propose un cadre de management pour structurer la gouvernance de l’IA. La norme peut accompagner votre démarche de conformité sans, à elle seule, garantir le respect de l’AI Act.
Passez d'usages dispersés à une IA maîtrisée

100%
de maîtrise sur vos usages de l'IA.
- 01
Une vision claire de vos usages d'IA
Centralisez les systèmes, modèles et cas d'usage déclarés afin d'identifier leur finalité, leurs responsables, leur niveau de risque et les exigences auxquelles ils sont soumis.
- 02
Une conformité plus facile à démontrer
Reliez exigences, risques, contrôles, documents et preuves afin de disposer d'une traçabilité exploitable lors des revues, audits et contrôles.
- 03
Des responsabilités clairement définies
Identifiez les propriétaires de chaque système et répartissez les responsabilités entre les équipes métier, risques, conformité, juridique, sécurité, data et IT.
- 04
Des risques suivis dans la durée
Suivez les évaluations, incidents, contrôles et plans d'action tout au long du cycle de vie de vos systèmes d'IA.
Structurez votre gouvernance de l'IA en 3 étapes
Construisez progressivement votre dispositif à partir de vos usages existants, de vos exigences et de votre organisation.
01
Recensez vos systèmes et usages d'IA
Identifiez les solutions, modèles et cas d'usage utilisés dans votre organisation.
Documentez leur finalité, leurs responsables, les données concernées et leur contexte d'utilisation.
02
Évaluez les risques et exigences
Classez les systèmes selon leur niveau de risque, identifiez les exigences applicables et définissez les contrôles et mesures de maîtrise nécessaires.
03
Contrôlez et pilotez votre dispositif
Planifiez les contrôles, centralisez les preuves, suivez les écarts et plans d'action et mesurez l'évolution de votre dispositif grâce à des indicateurs consolidés.
Tous les outils pour piloter votre gouvernance de l’IA
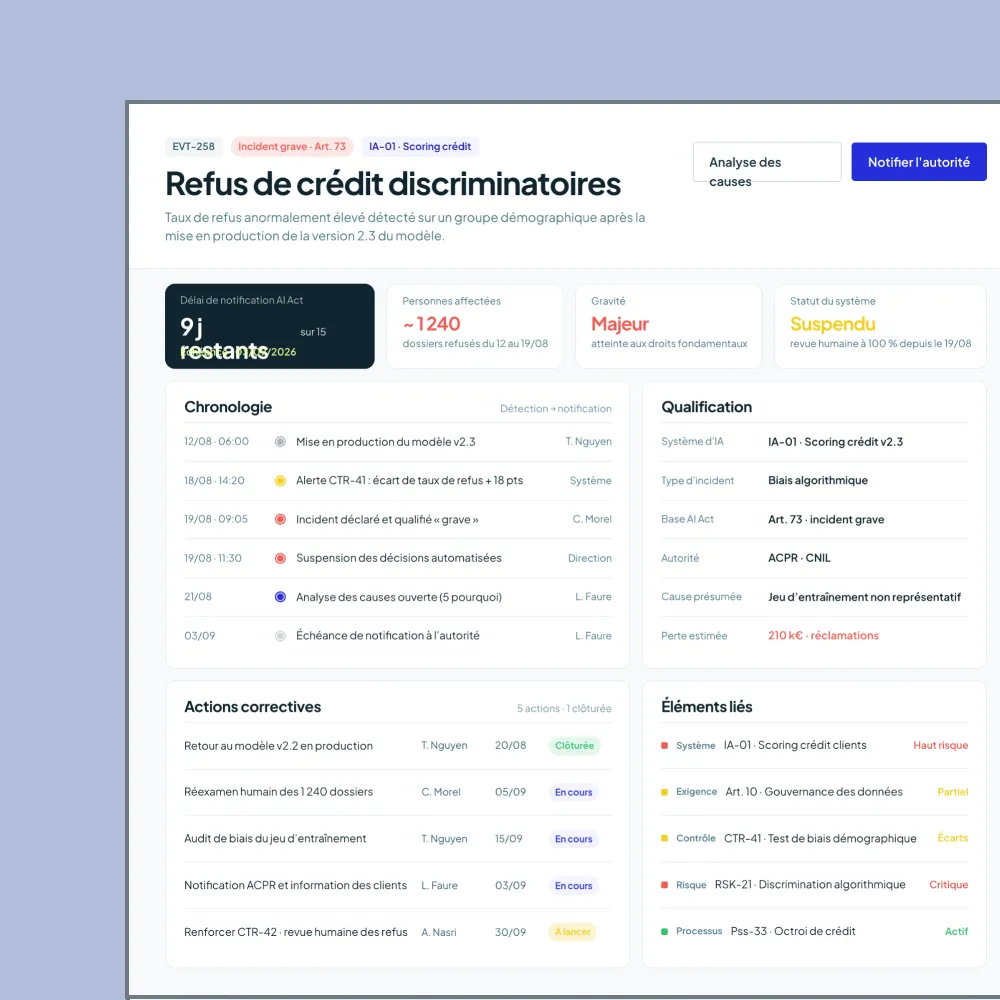
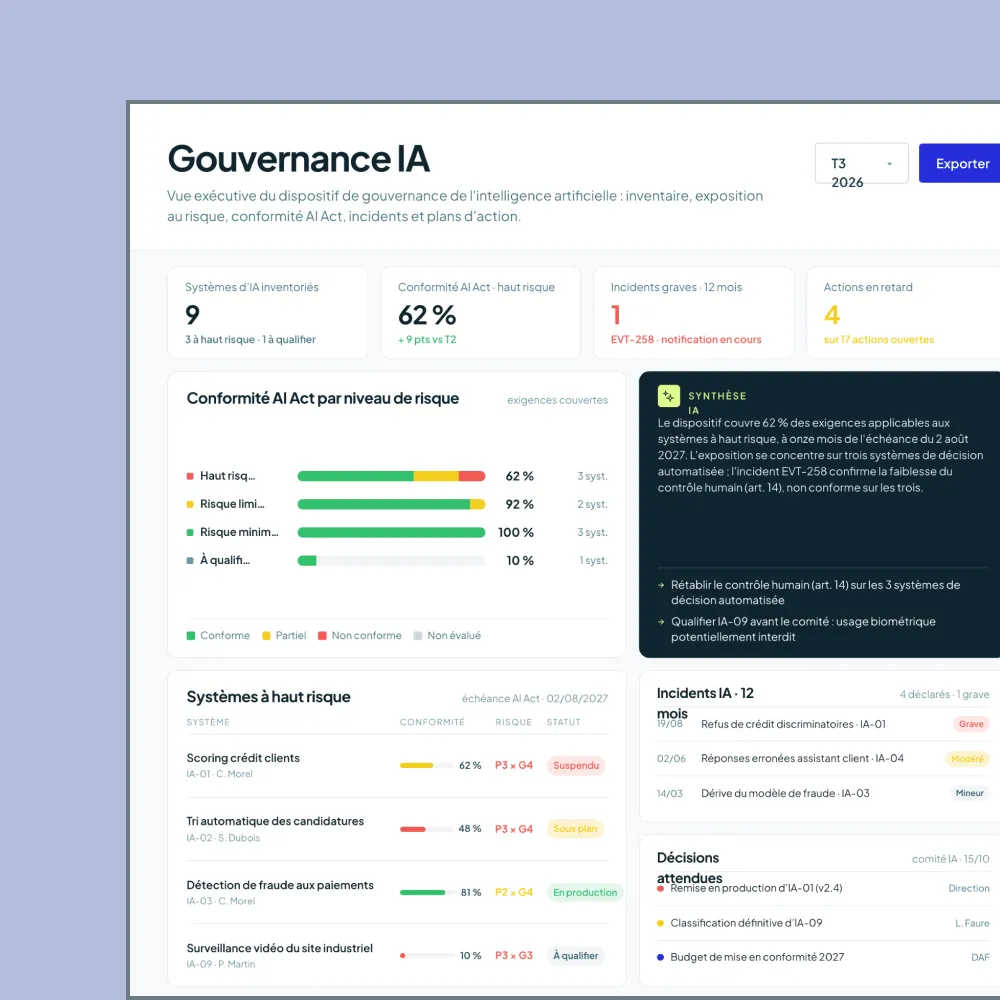
De votre dispositif actuel à une gouvernance IA pleinement opérationnelle
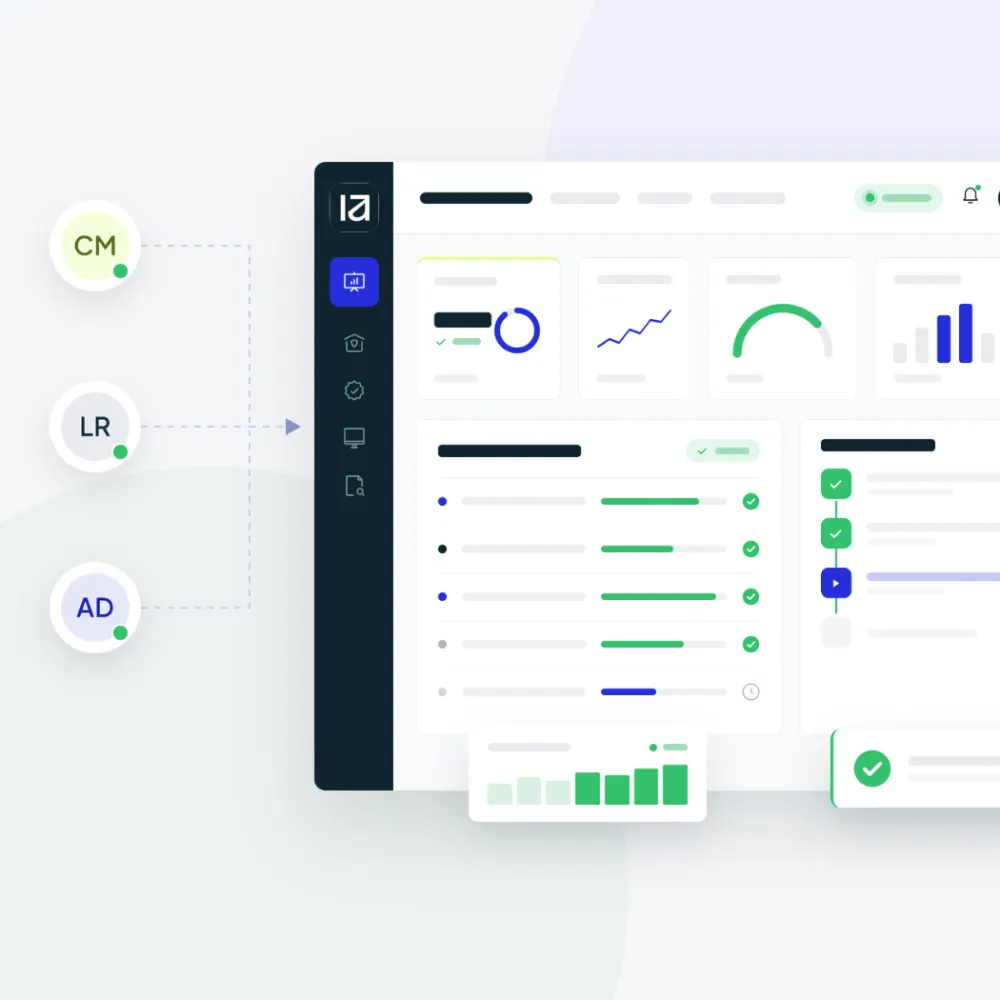
AUTRES SOLUTIONS
Connectez la gouvernance de l'IA à l'ensemble de vos dispositifs
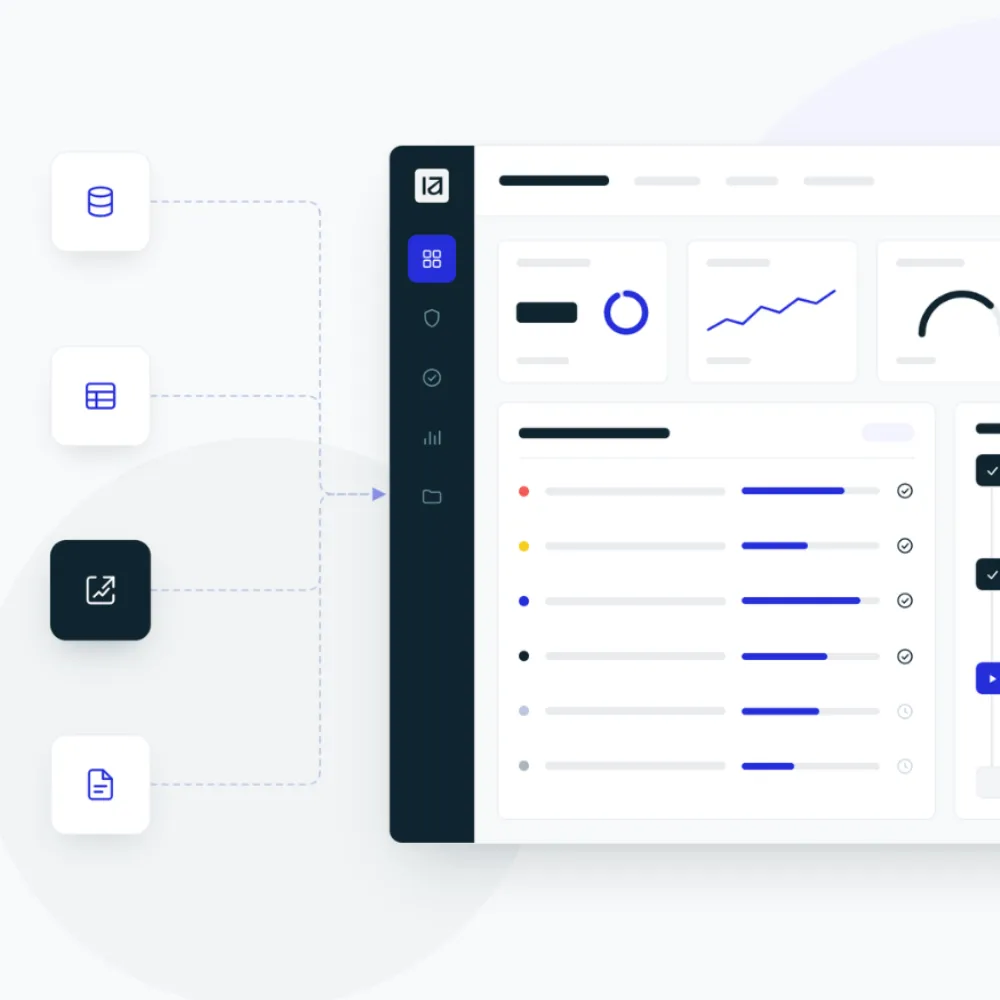
Les risques liés à l'IA ne fonctionnent pas en silo. Iskera relie vos systèmes d'IA à vos risques, contrôles, incidents, données et exigences afin de construire une gouvernance cohérente.
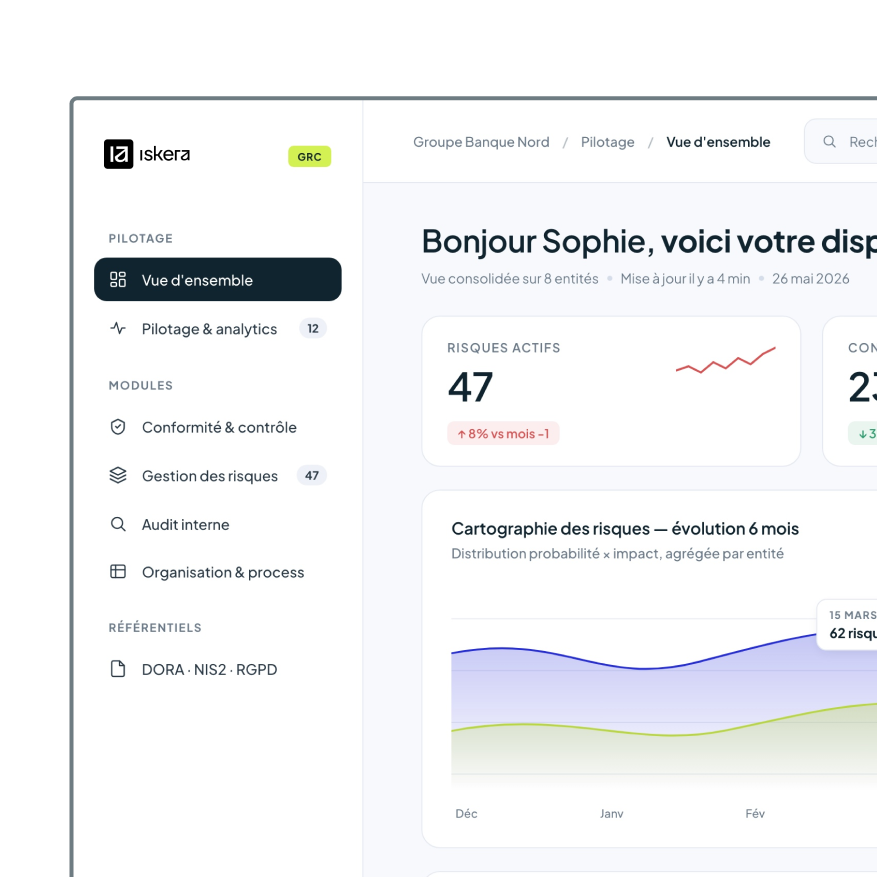
Une démo qui parle métier, une vision claire en sortie
Découvrez comment Iskera peut structurer votre gouvernance de l’IA, cartographier vos systèmes et cas d’usage, évaluer les risques associés et centraliser les contrôles, preuves et plans d’action.
Que vous souhaitiez poser les bases de votre dispositif, répondre aux exigences de l’AI Act ou structurer une gouvernance IA à l’échelle de plusieurs entités, la démonstration est adaptée à votre organisation, à votre maturité et à vos priorités.
Les dernières ressources
Vos questions les plus fréquentes
La gouvernance de l'IA désigne l'ensemble des règles, responsabilités, processus et contrôles permettant d'encadrer le développement, l'acquisition et l'utilisation des systèmes d'intelligence artificielle au sein d'une organisation.
Une gouvernance de l'IA commence par l'identification des systèmes et cas d'usage existants, leur classification et l'évaluation de leurs risques.
Les responsabilités, exigences, contrôles et mécanismes de suivi peuvent ensuite être définis selon le contexte de chaque système.
Iskera permet de centraliser les systèmes et usages d'IA, documenter leur classification, associer les exigences applicables, évaluer les risques, suivre les contrôles et centraliser les preuves et plans d'action.
Les obligations à mettre en œuvre dépendent du rôle de l'organisation et du type de système concerné.
ISO/IEC 42001 définit les exigences d'un système de management de l'intelligence artificielle.
Elle fournit un cadre permettant notamment de structurer les politiques, responsabilités, processus et mécanismes de gestion des risques liés à l'IA.
L'AI Act constitue un cadre réglementaire européen avec des obligations dépendant notamment du type de système et du rôle de l'organisation.
La gouvernance de l'IA est plus large : elle organise la manière dont une organisation identifie, autorise, contrôle et suit ses usages de l'IA dans le temps.
Le coût de la plateforme dépend du nombre d'utilisateurs, du périmètre déployé, des fonctionnalités utilisées et des besoins de votre organisation.
Une démonstration permet de définir le périmètre adapté et d'établir un devis personnalisé.