NIS2
Structurez votre dispositif NIS2 dans une plateforme unique
Centralisez vos exigences, risques cyber, actifs critiques, incidents, fournisseurs, contrôles et plans de continuité. Iskera relie les différentes composantes de votre dispositif pour vous permettre de suivre votre niveau de maîtrise et vos actions dans la durée.
Disposez d'une vision consolidée de votre conformité NIS2 et retrouvez rapidement les informations nécessaires à vos équipes, à votre direction et aux autorités compétentes.
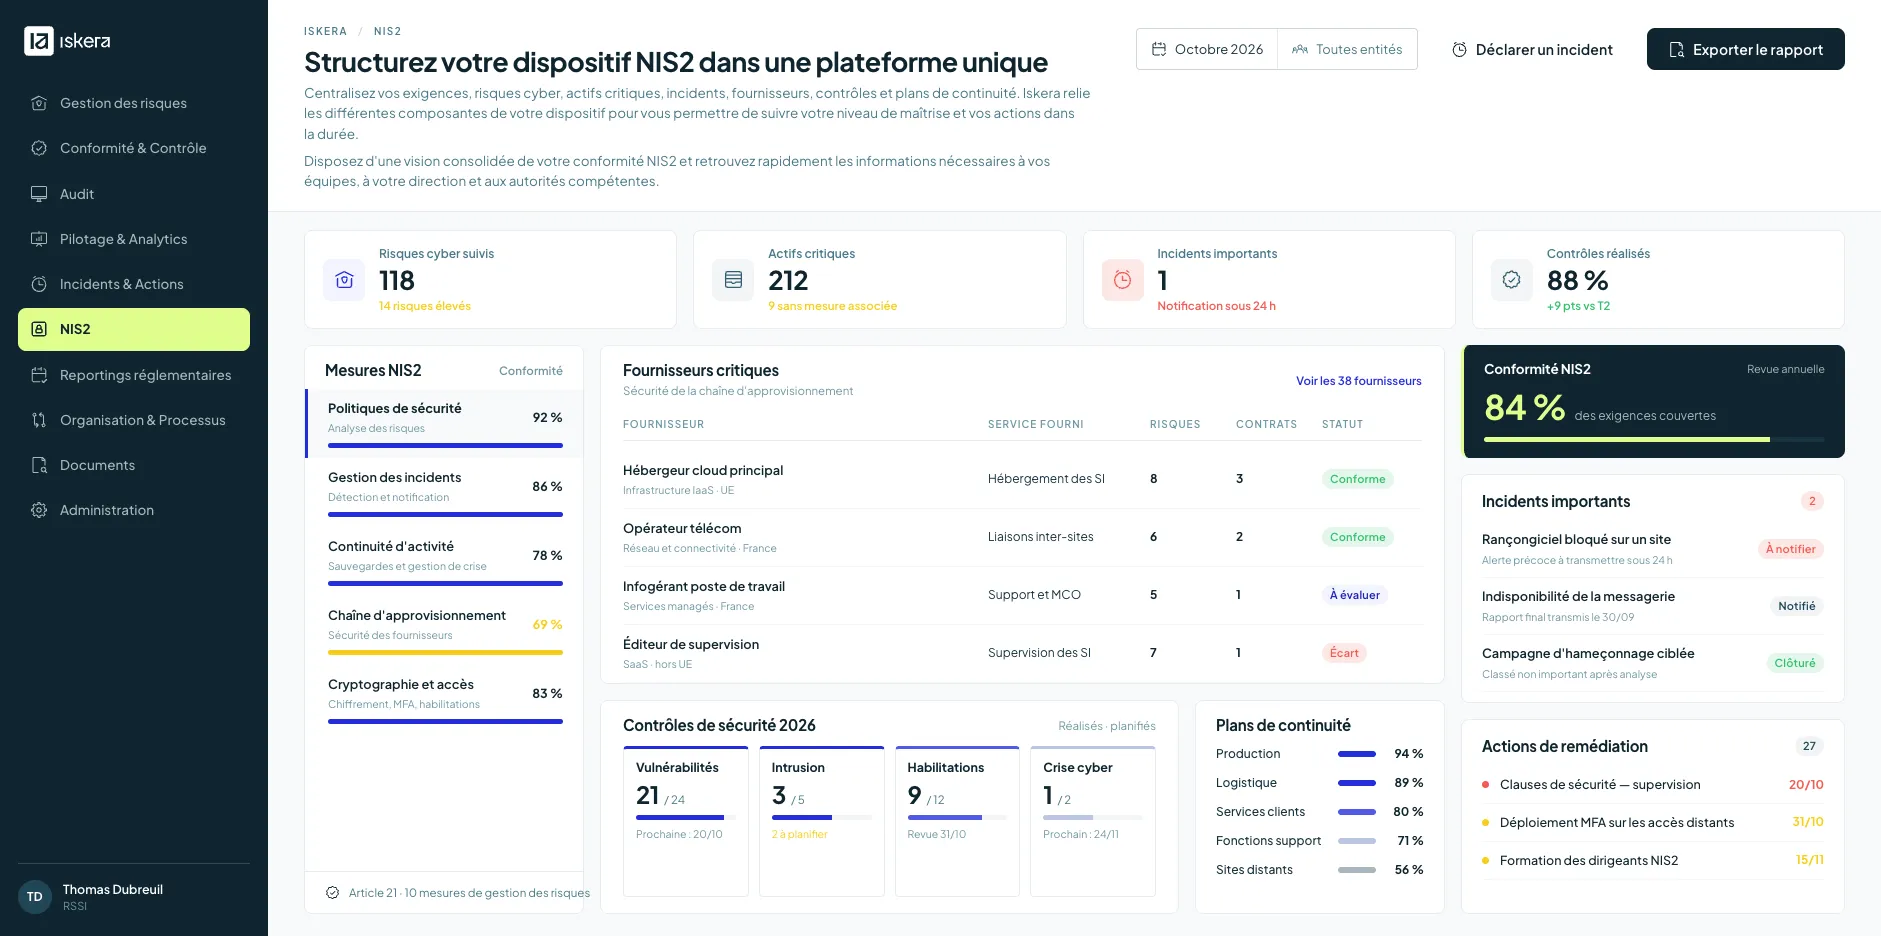
Passez des exigences NIS2 à un dispositif réellement pilotable
NIS2 renforce les exigences de cybersécurité applicables à de nombreuses organisations considérées comme essentielles ou importantes. La directive impose notamment une approche structurée de la gestion des risques cyber, des incidents, de la continuité d'activité, de la sécurité de la chaîne d'approvisionnement et de la gouvernance.
Iskera vous permet de réunir ces éléments dans un environnement commun. Chaque exigence peut être reliée aux risques, actifs, fournisseurs, contrôles, incidents, documents et plans d'action correspondants afin de disposer d'une vision claire de votre niveau de maîtrise.
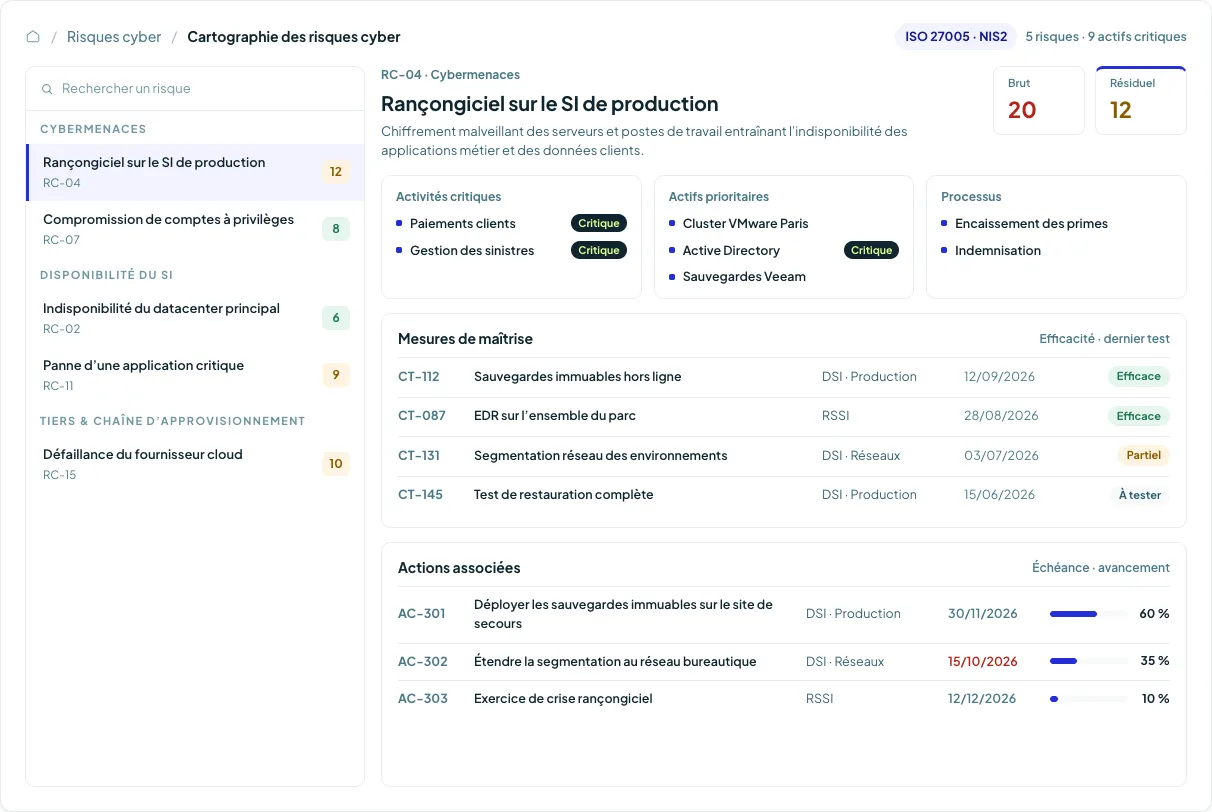
Structurez votre gestion des risques cyber
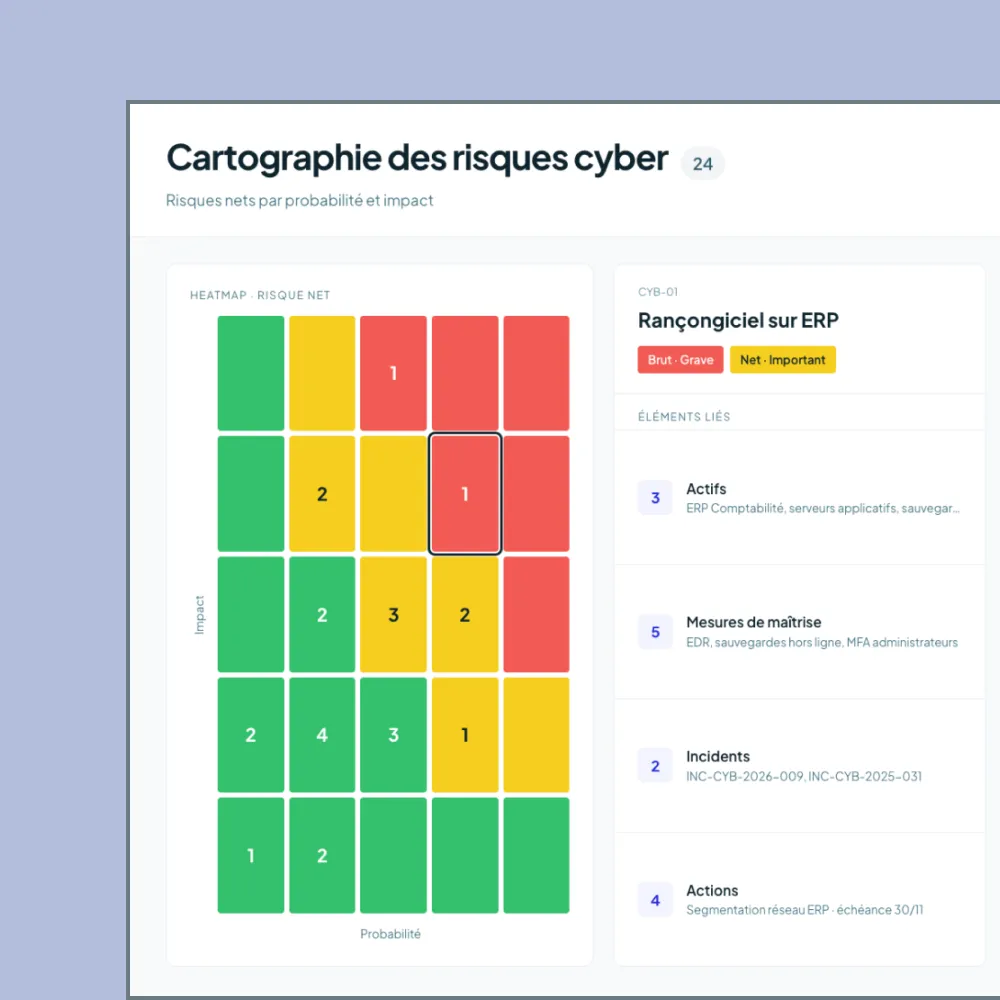
Identifiez les risques susceptibles d'affecter vos systèmes, activités et services critiques. Reliez-les à vos actifs, processus, contrôles et responsables afin de disposer d'une cartographie cohérente et actualisée.
- Vision consolidée de vos risques cyber et de leur criticité
- Priorisation des actifs et activités critiques
- Contrôles et actions directement associés
Gérez vos incidents et leur suivi réglementaire
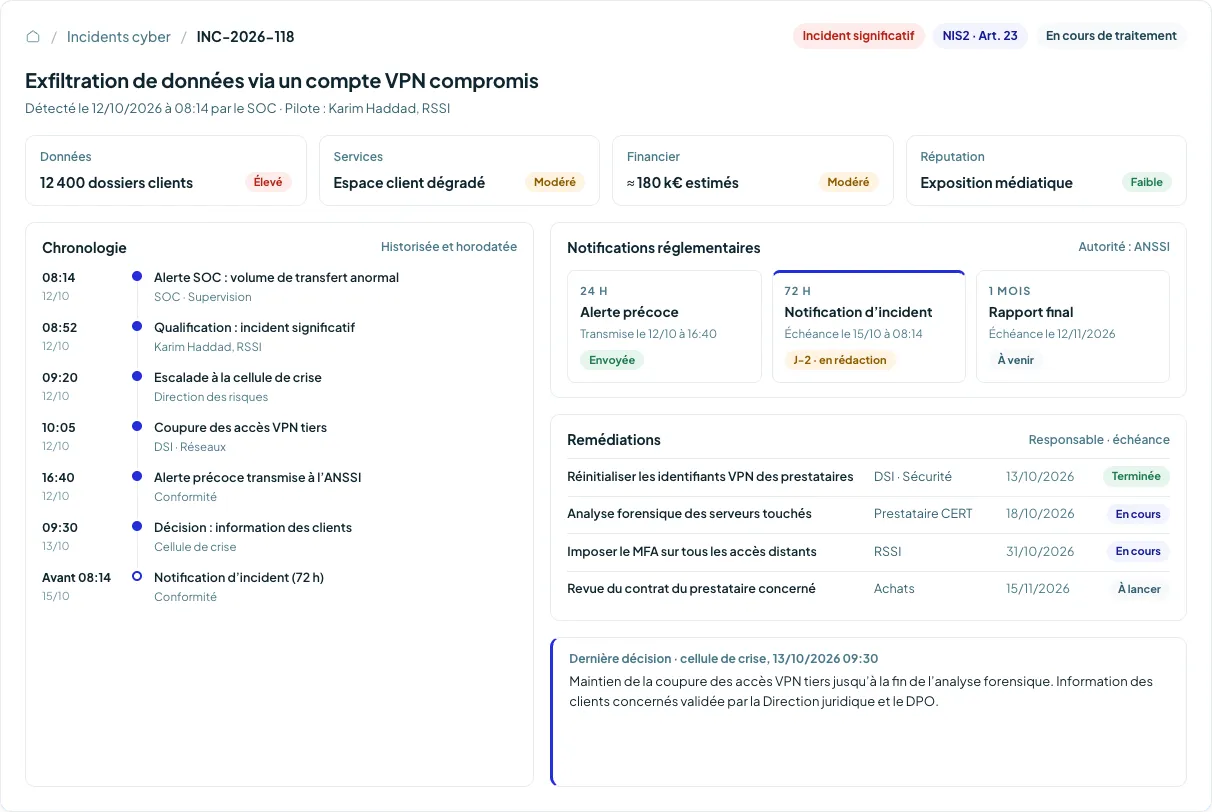
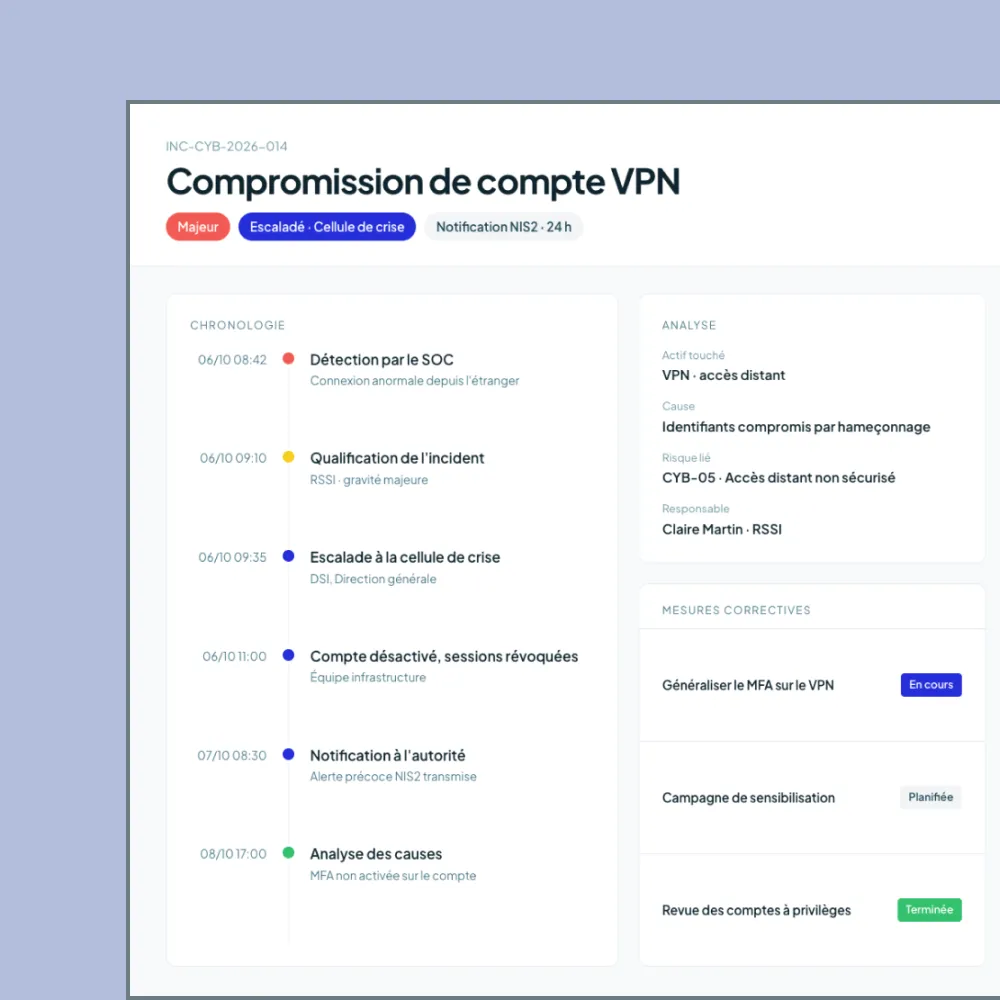
Centralisez vos incidents de cybersécurité, qualifiez leurs impacts et conservez une chronologie complète des événements.
Structurez l'escalade et les notifications des incidents significatifs : alerte précoce sous 24 heures, notification sous 72 heures et, en principe, rapport final dans le mois.
- Réactivité face aux incidents significatifs
- Traçabilité des décisions et actions engagées
- Suivi des notifications et remédiations
Maîtrisez les risques liés à votre chaîne d'approvisionnement
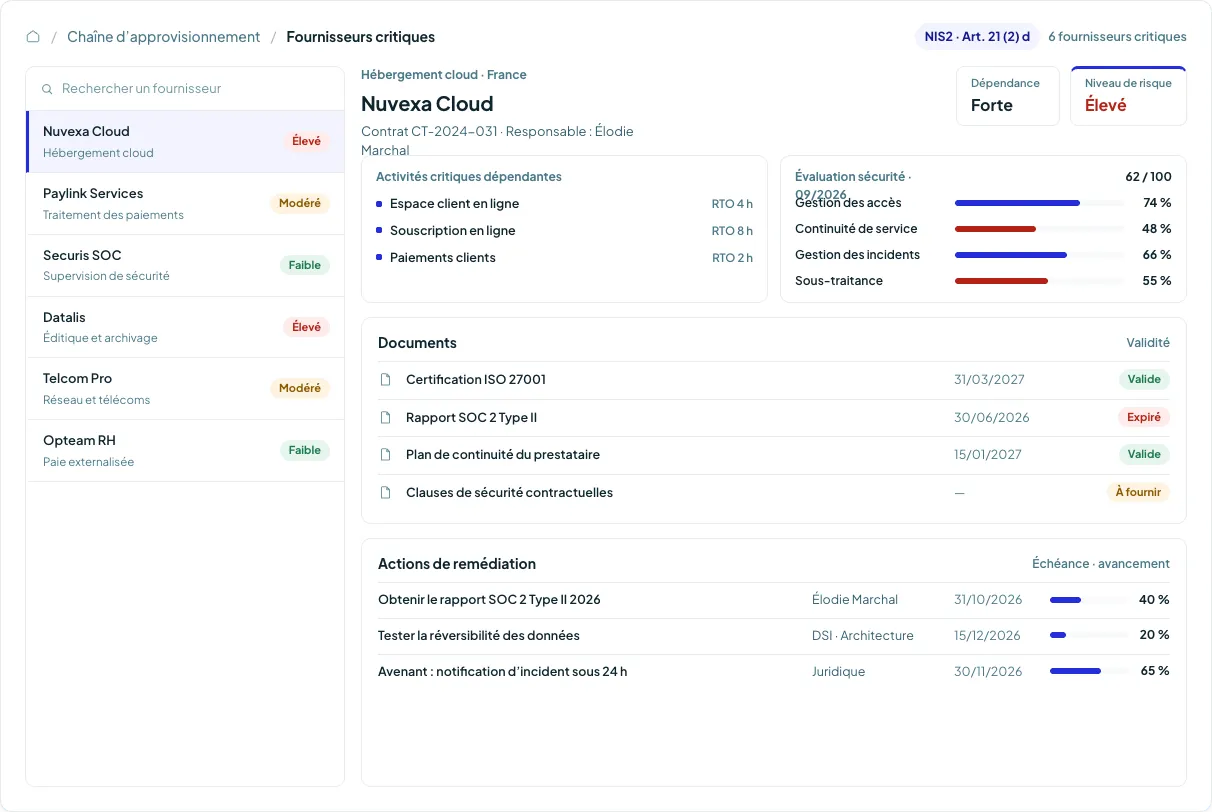
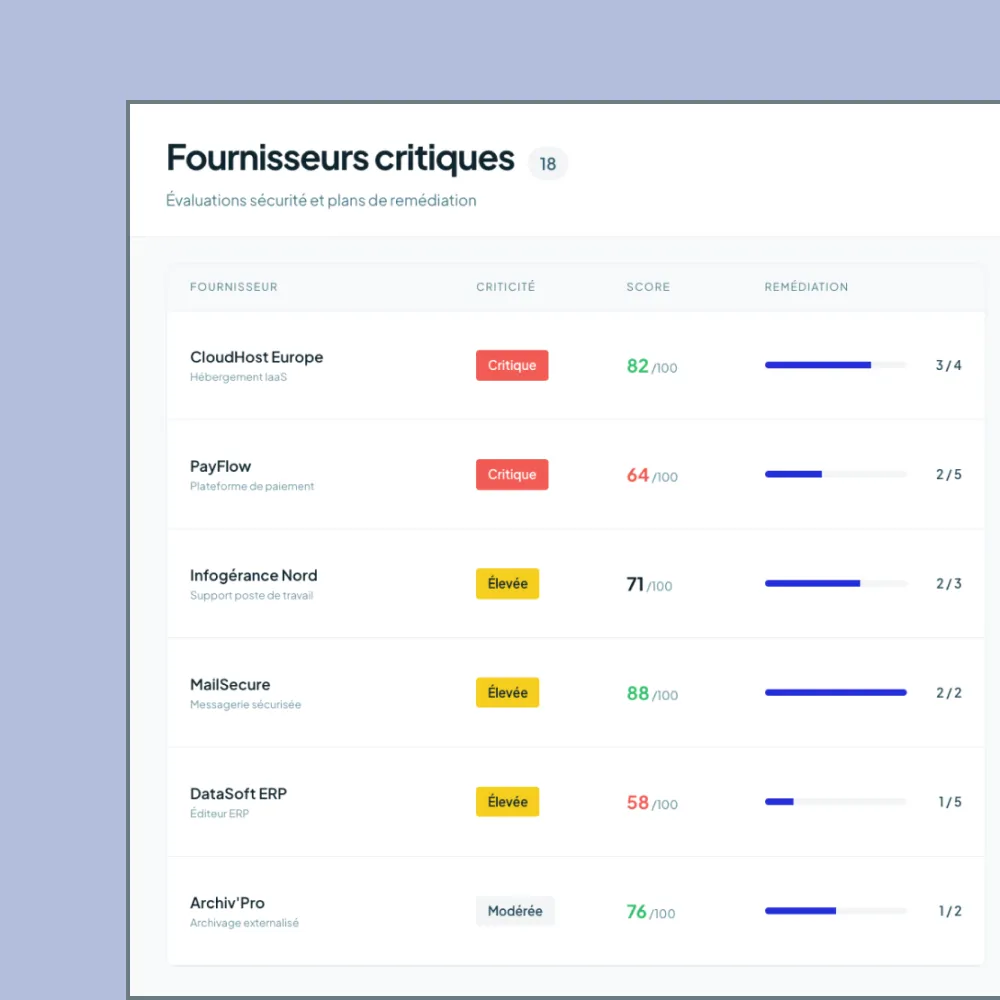
Identifiez les fournisseurs et prestataires dont dépendent vos activités critiques. Évaluez leurs risques, centralisez vos évaluations et documents.
Suivez les mesures engagées pour réduire votre exposition aux risques de la chaîne d'approvisionnement, conformément aux exigences de NIS2.
- Visibilité sur les fournisseurs critiques
- Évaluations et documents centralisés
- Suivi des actions de remédiation
Pilotez votre conformité NIS2 dans la durée
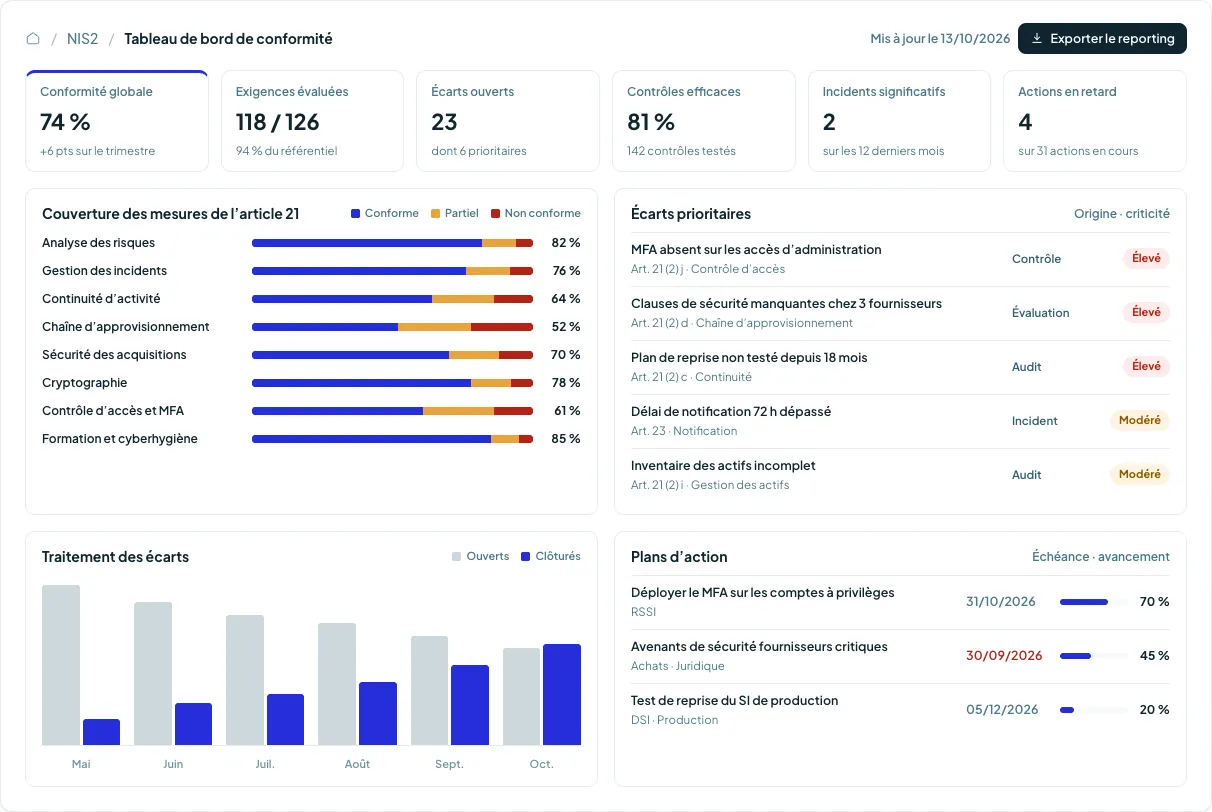
Rassemblez exigences, risques, contrôles, incidents, audits et plans d'action dans des tableaux de bord communs.
Identifiez les écarts prioritaires et suivez leur traitement jusqu'à leur résolution pour faciliter les reportings et les audits.
- Couverture des exigences et écarts prioritaires
- Plans d'action et remédiations
- Tableaux de bord et reporting
Un dispositif NIS2 plus lisible, traçable et simple à piloter

100%
de vos exigences, risques, incidents, tiers, contrôles et actions réunis dans un environnement commun
- 01
Une conformité plus facile à démontrer
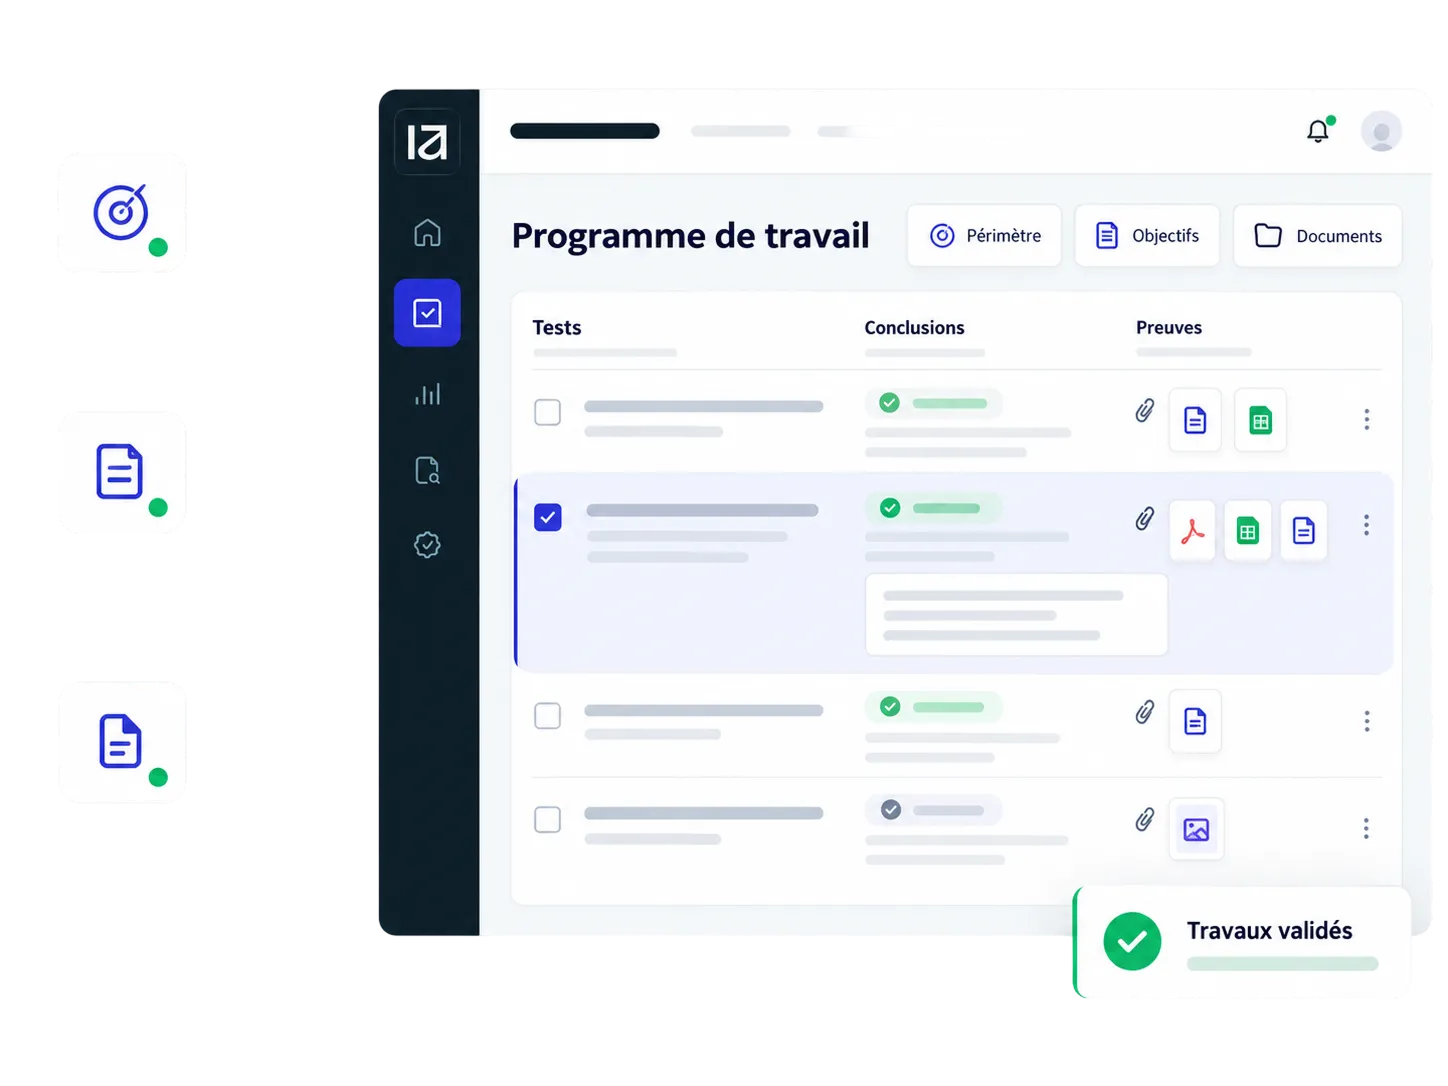
Reliez les exigences NIS2 aux politiques, contrôles, responsabilités, documents et preuves permettant d'en démontrer la prise en compte.
- 02
Une vision claire de vos risques cyber
Croisez risques, actifs, processus et activités critiques afin d'identifier les vulnérabilités nécessitant une attention prioritaire.
- 03
Une chaîne d'approvisionnement mieux maîtrisée
Centralisez vos fournisseurs, leur criticité, leurs évaluations et les actions engagées pour réduire les risques associés.
- 04
Les remédiations sous contrôle
Regroupez les écarts issus des analyses de risques, incidents, audits ou évaluations et suivez leur résolution jusqu'à leur clôture.
Structurez votre démarche NIS2 en 3 étapes
Rassemblez les différentes composantes de votre dispositif pour passer d'une conformité fragmentée à un pilotage continu de vos risques cyber.
01
Cartographiez votre dispositif
Importez vos exigences, risques, actifs, activités critiques, fournisseurs et contrôles existants.
Structurez leurs relations pour disposer d'une représentation cohérente de votre dispositif NIS2.
02
Évaluez votre niveau de maîtrise
Analysez vos risques, documentez vos mesures existantes et identifiez les écarts entre votre dispositif actuel et les exigences applicables.
03
Pilotez vos remédiations
Priorisez les actions, affectez les responsabilités, suivez les échéances et consolidez l'avancement dans des tableaux de bord adaptés aux équipes et à la direction.
Pilotez votre dispositif NIS2 au quotidien
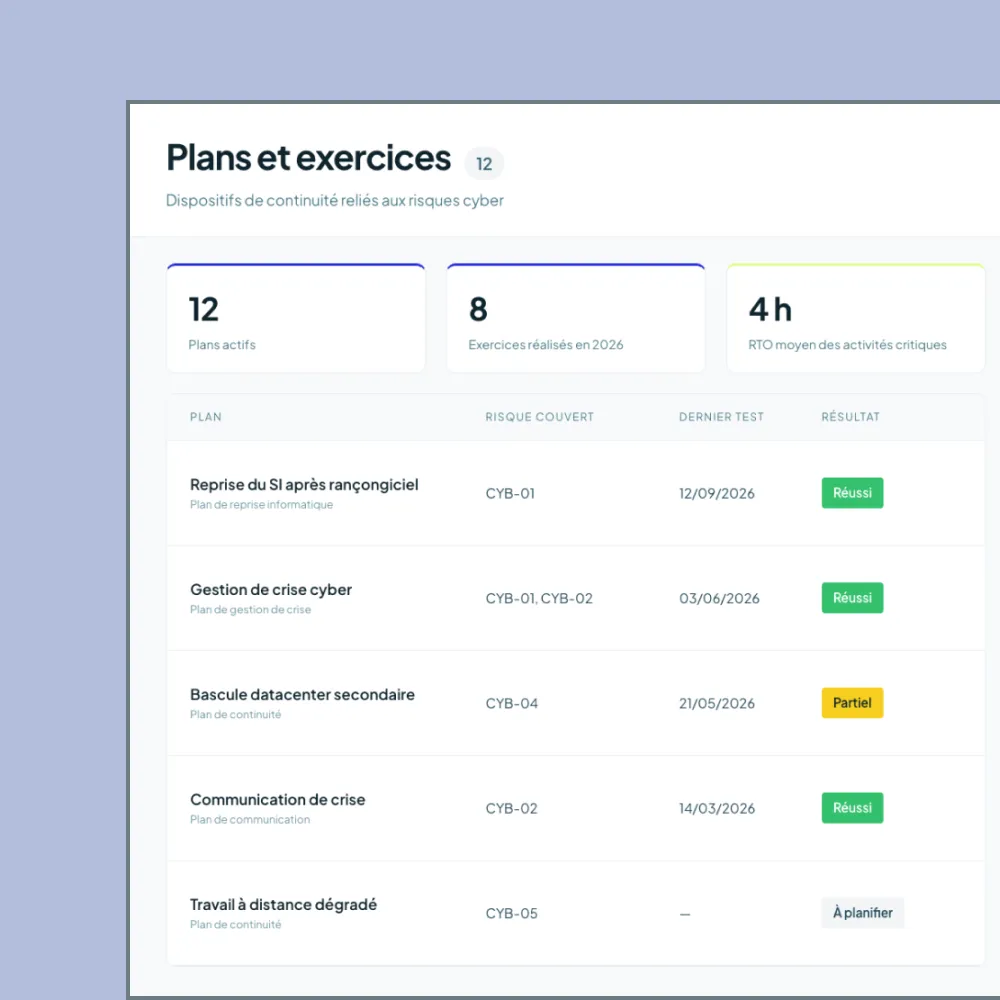
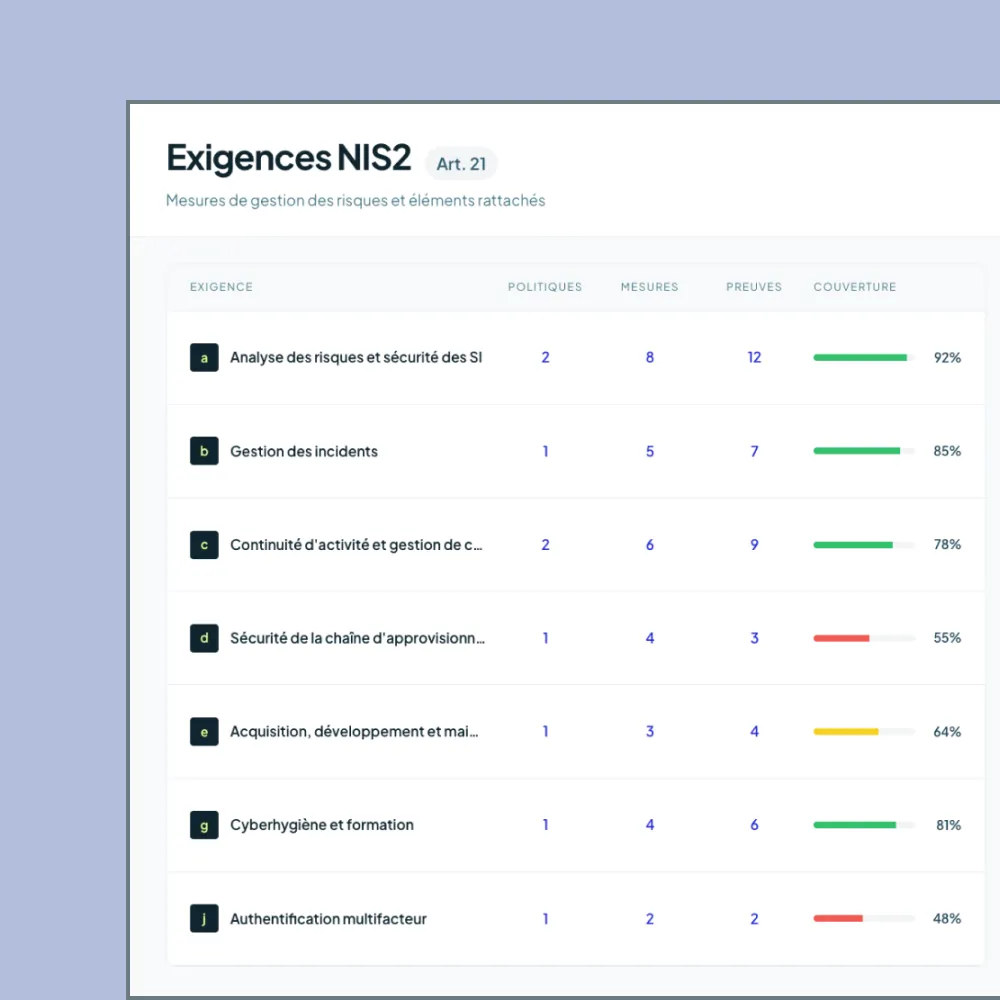
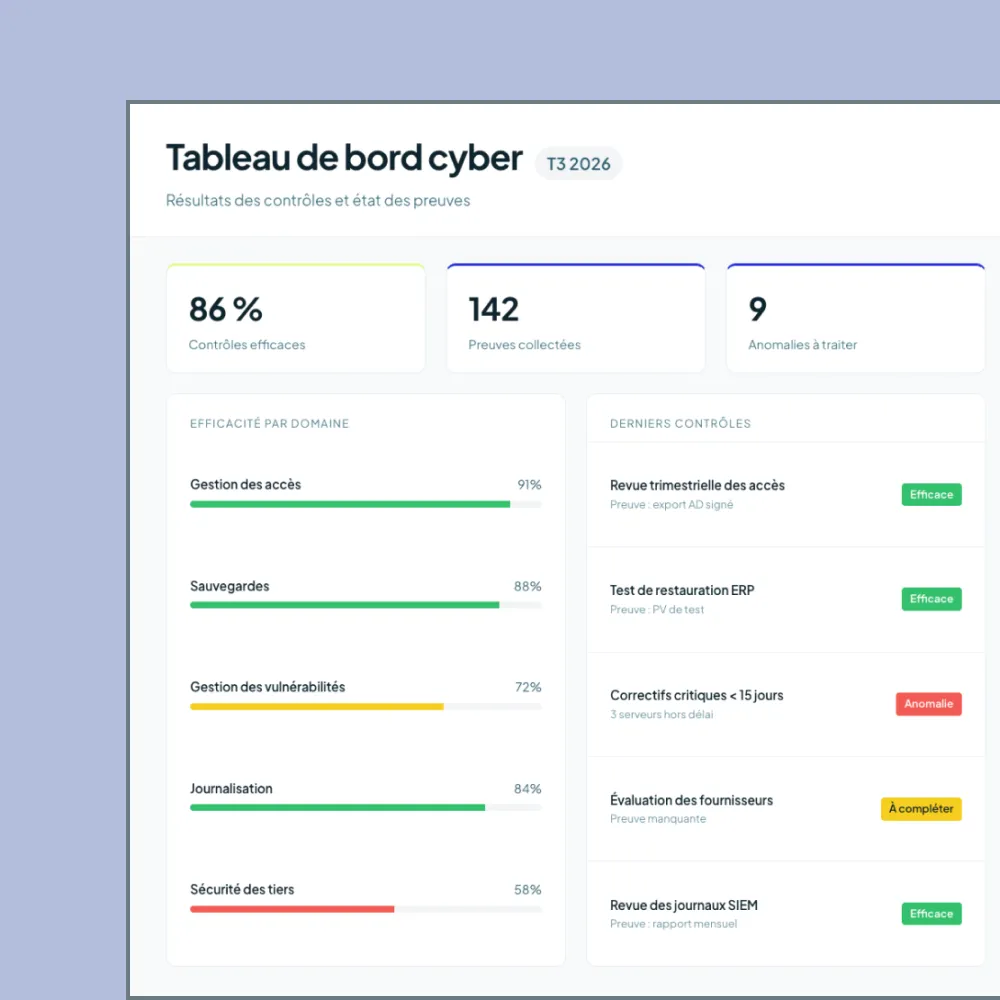
De votre dispositif actuel à une gestion NIS2 opérationnelle
AUTRES SOLUTIONS
Connectez NIS2 à l'ensemble de votre gouvernance
La cybersécurité ne fonctionne pas en silo. Iskera relie vos exigences NIS2 aux différents dispositifs qui contribuent à la maîtrise de vos risques.
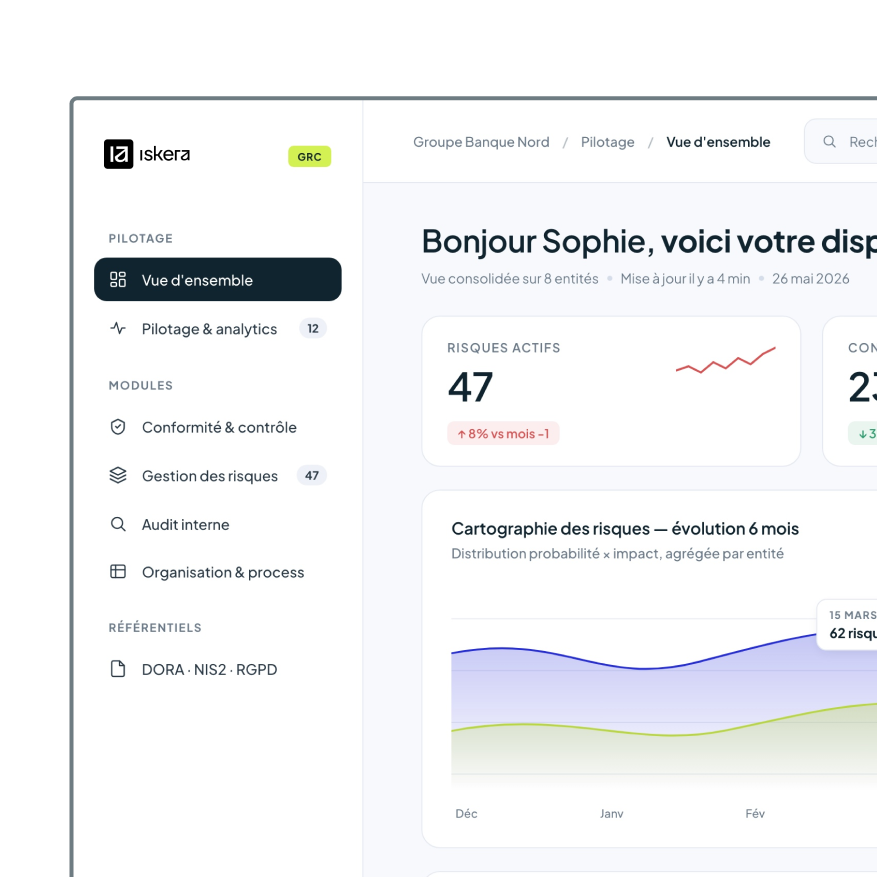
Voyez comment Iskera facilite le pilotage de NIS2
Découvrez comment centraliser vos exigences, cartographier vos risques cyber, suivre vos incidents et fournisseurs et piloter vos actions de conformité au sein d'une même plateforme.
Les dernières ressources
Vos questions les plus fréquentes
NIS2 est la directive européenne 2022/2555 visant à instaurer un niveau élevé commun de cybersécurité au sein de l'Union européenne. Elle renforce notamment les obligations relatives à la gestion des risques cyber, aux incidents, à la continuité d'activité, à la chaîne d'approvisionnement et à la gouvernance.
NIS2 élargit fortement le périmètre de la première directive NIS. Elle couvre notamment des organisations des secteurs de l'énergie, des transports, de la banque, de la santé, de l'eau, des infrastructures numériques, de l'administration publique, de l'industrie, des services postaux, des déchets, de l'agroalimentaire et de certains services numériques. Les entreprises moyennes et grandes des secteurs concernés entrent généralement dans son périmètre, avec des exceptions et des règles spécifiques.
Oui. Iskera permet de centraliser les fournisseurs et services, d'évaluer leur criticité et leurs risques et de suivre leurs évaluations, documents et plans d'action.
Non. Iskera permet de structurer, documenter et piloter la gouvernance du dispositif NIS2 : risques, exigences, contrôles, actifs, incidents, tiers, continuité et plans d'action.
Les fonctions techniques telles que la détection d'intrusion, l'EDR, les scans de vulnérabilités ou la protection des réseaux restent assurées par des solutions spécialisées.
Les écarts issus d'une analyse de risques, d'un contrôle, d'un audit, d'un incident ou d'une évaluation fournisseur peuvent être transformés en actions dans Iskera.
Chaque action peut disposer d'un responsable, d'une échéance, d'un statut et des éléments de preuve associés.
Pour un incident significatif, NIS2 prévoit une alerte précoce dans les 24 heures suivant sa prise de connaissance, une notification dans les 72 heures puis, en principe, un rapport final dans un délai d'un mois.
Le suivi des notifications et des décisions associées peut être documenté dans Iskera.
La directive couvre notamment l'analyse des risques, la gestion des incidents, la continuité d'activité, la sécurité de la chaîne d'approvisionnement, la gestion des vulnérabilités, l'évaluation de l'efficacité des mesures, la sensibilisation, la cryptographie, la gestion des accès et des actifs ainsi que l'authentification renforcée.