DORA
Structurez votre dispositif DORA dans une plateforme unique
Centralisez vos risques TIC, incidents, prestataires critiques, contrôles, plans de continuité et actions de remédiation.
Iskera relie les différentes composantes de votre dispositif pour vous permettre de suivre votre conformité et votre résilience opérationnelle dans la durée.
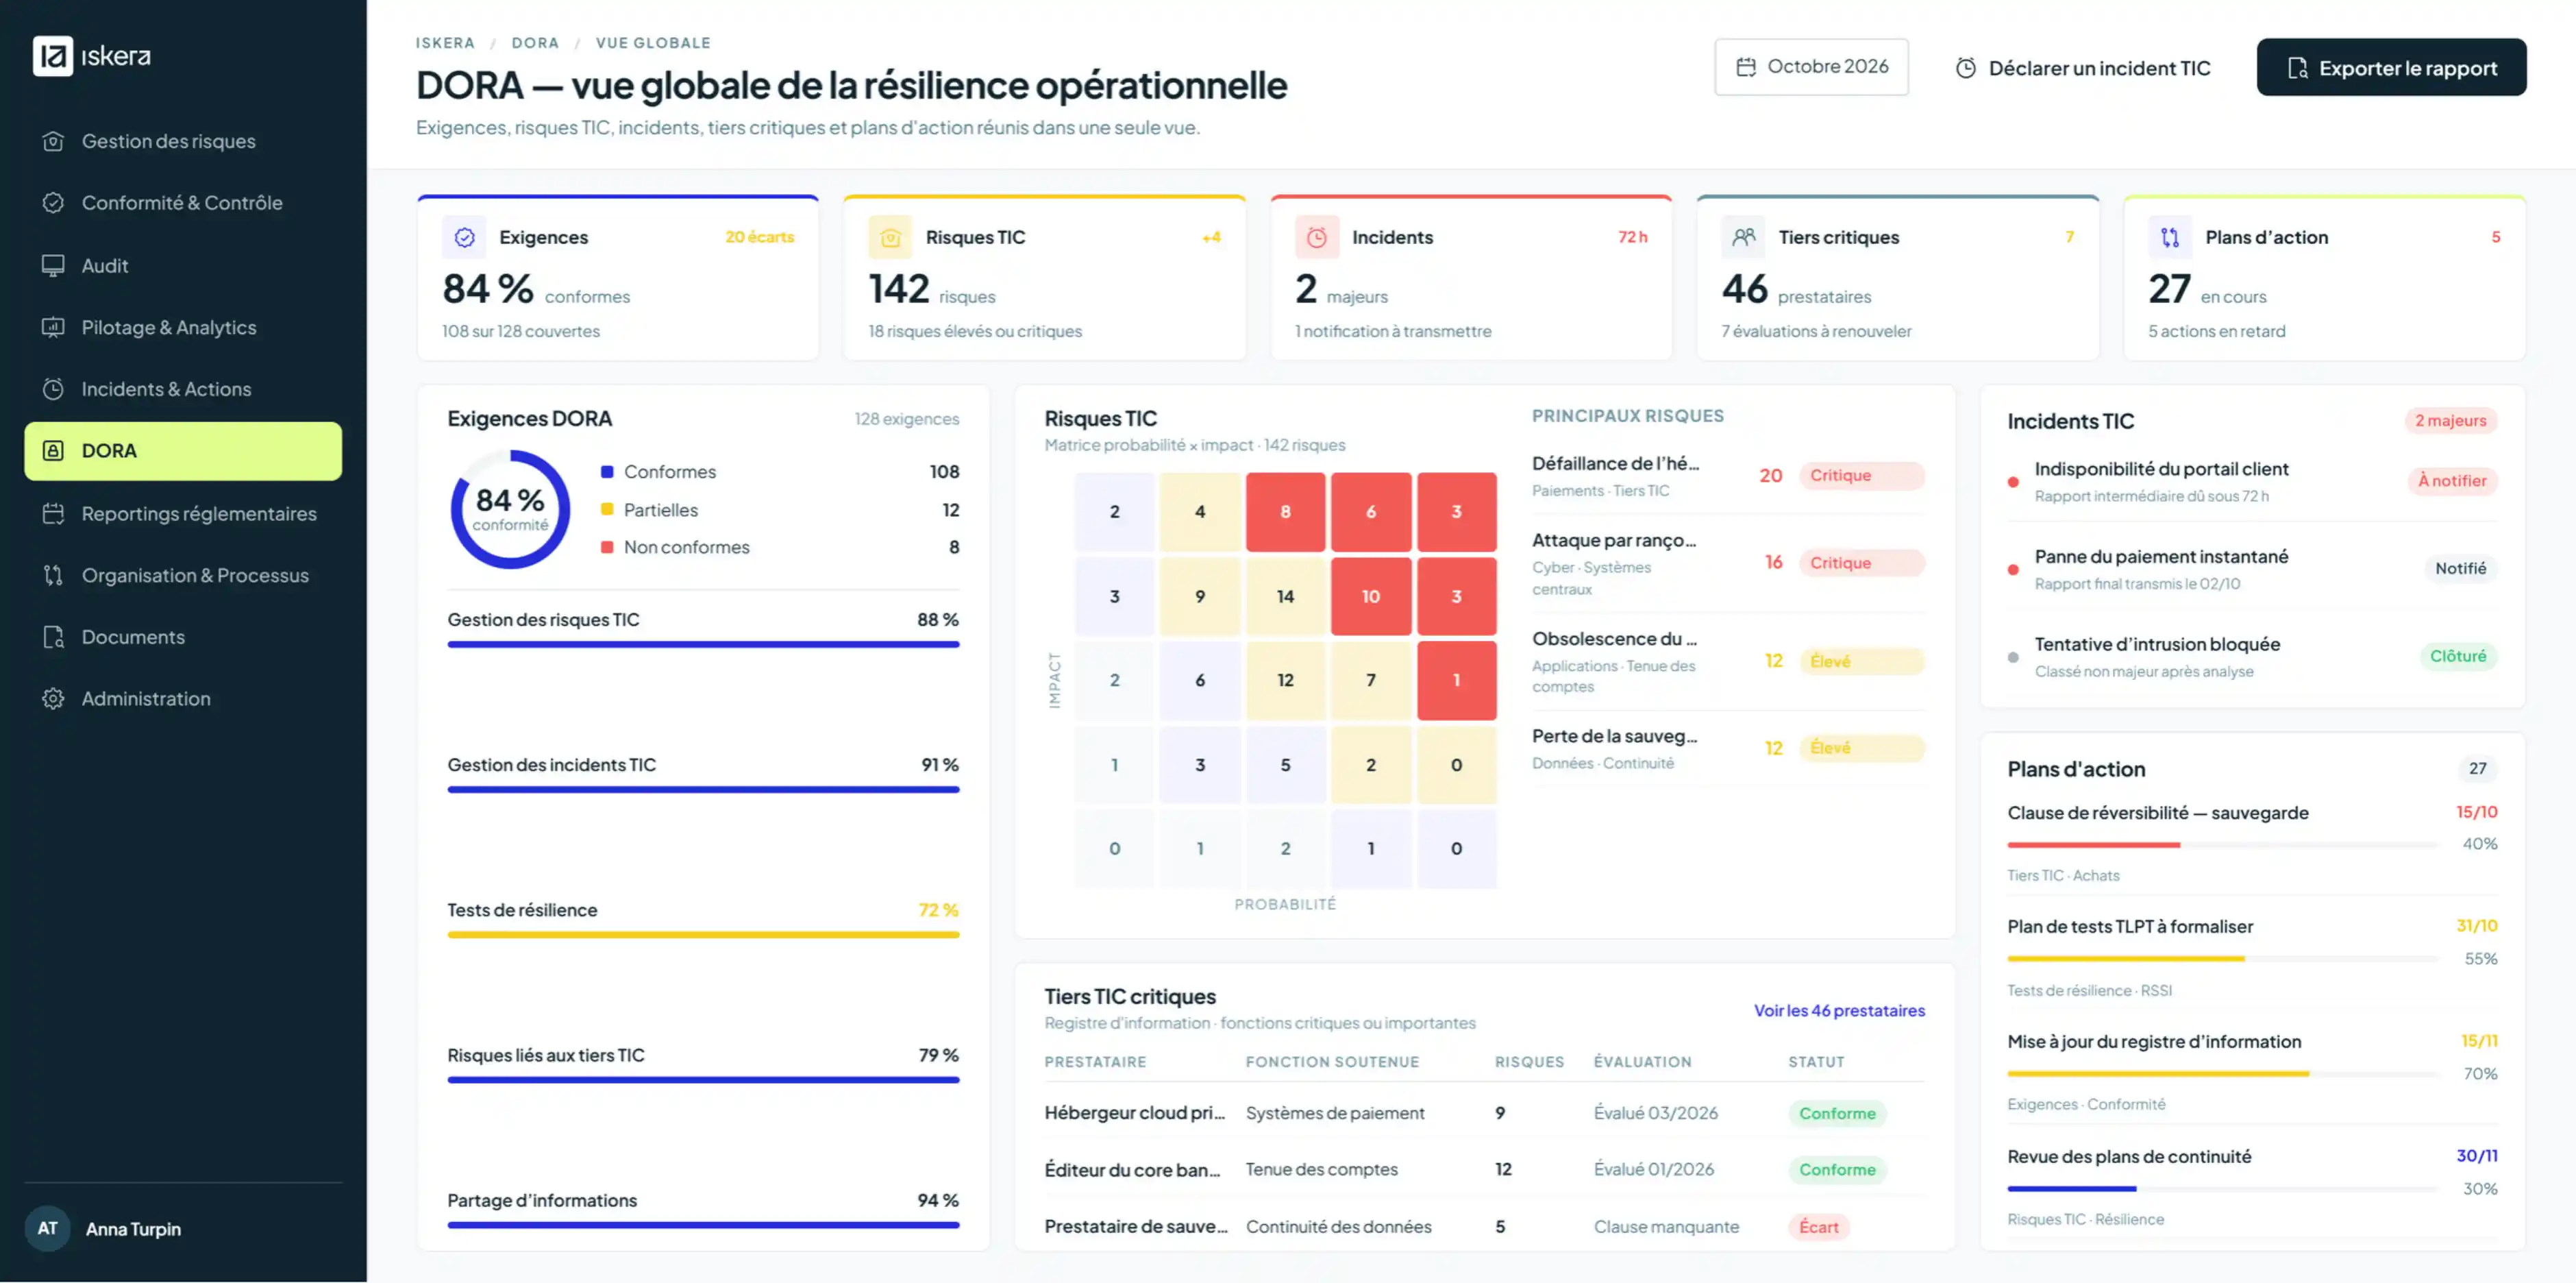
Passez des exigences DORA à un dispositif réellement pilotable
DORA renforce les exigences de résilience opérationnelle numérique applicables aux acteurs du secteur financier. Gestion des risques TIC, incidents, continuité, tests de résilience ou dépendances envers les prestataires technologiques doivent désormais s'inscrire dans un dispositif structuré, documenté et suivi dans la durée.
Iskera vous permet de réunir ces informations dans un environnement commun. Chaque exigence peut être reliée aux risques, actifs, prestataires, contrôles, incidents, preuves et plans d'action correspondants afin de disposer d'une vision claire de votre niveau de maîtrise.
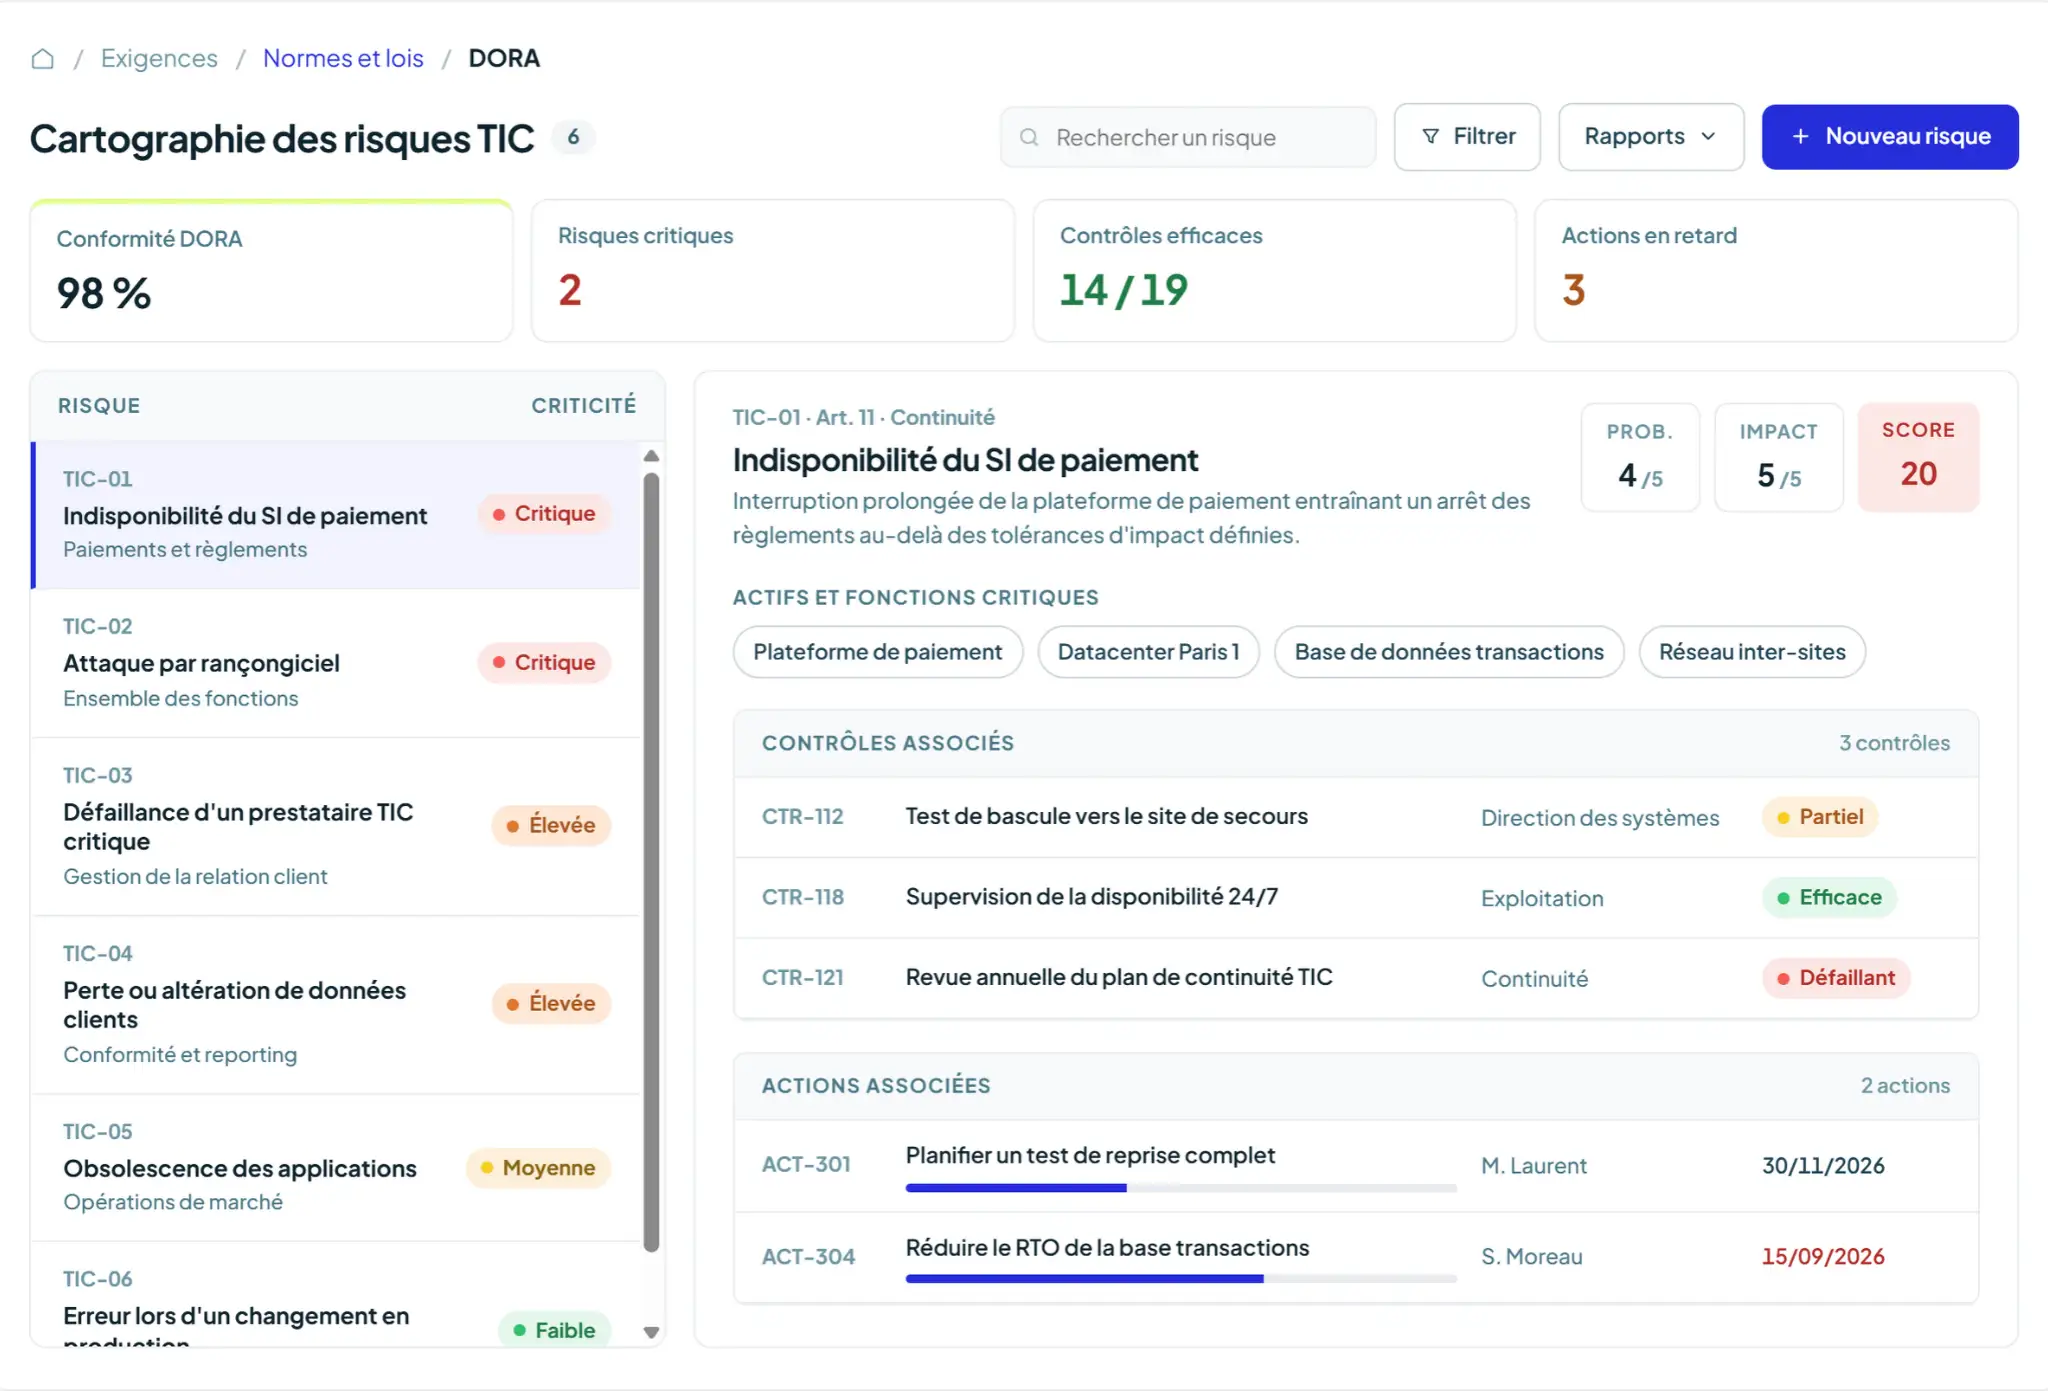
Structurez votre cadre de gestion des risques TIC
Centralisez vos risques numériques et reliez-les aux activités, actifs, processus et fonctions critiques qu'ils peuvent affecter. Formalisez vos mesures de maîtrise et suivez l'évolution de votre exposition dans le temps.
- Cartographie des risques TIC
- Actifs et fonctions critiques
- Contrôles et mesures de maîtrise
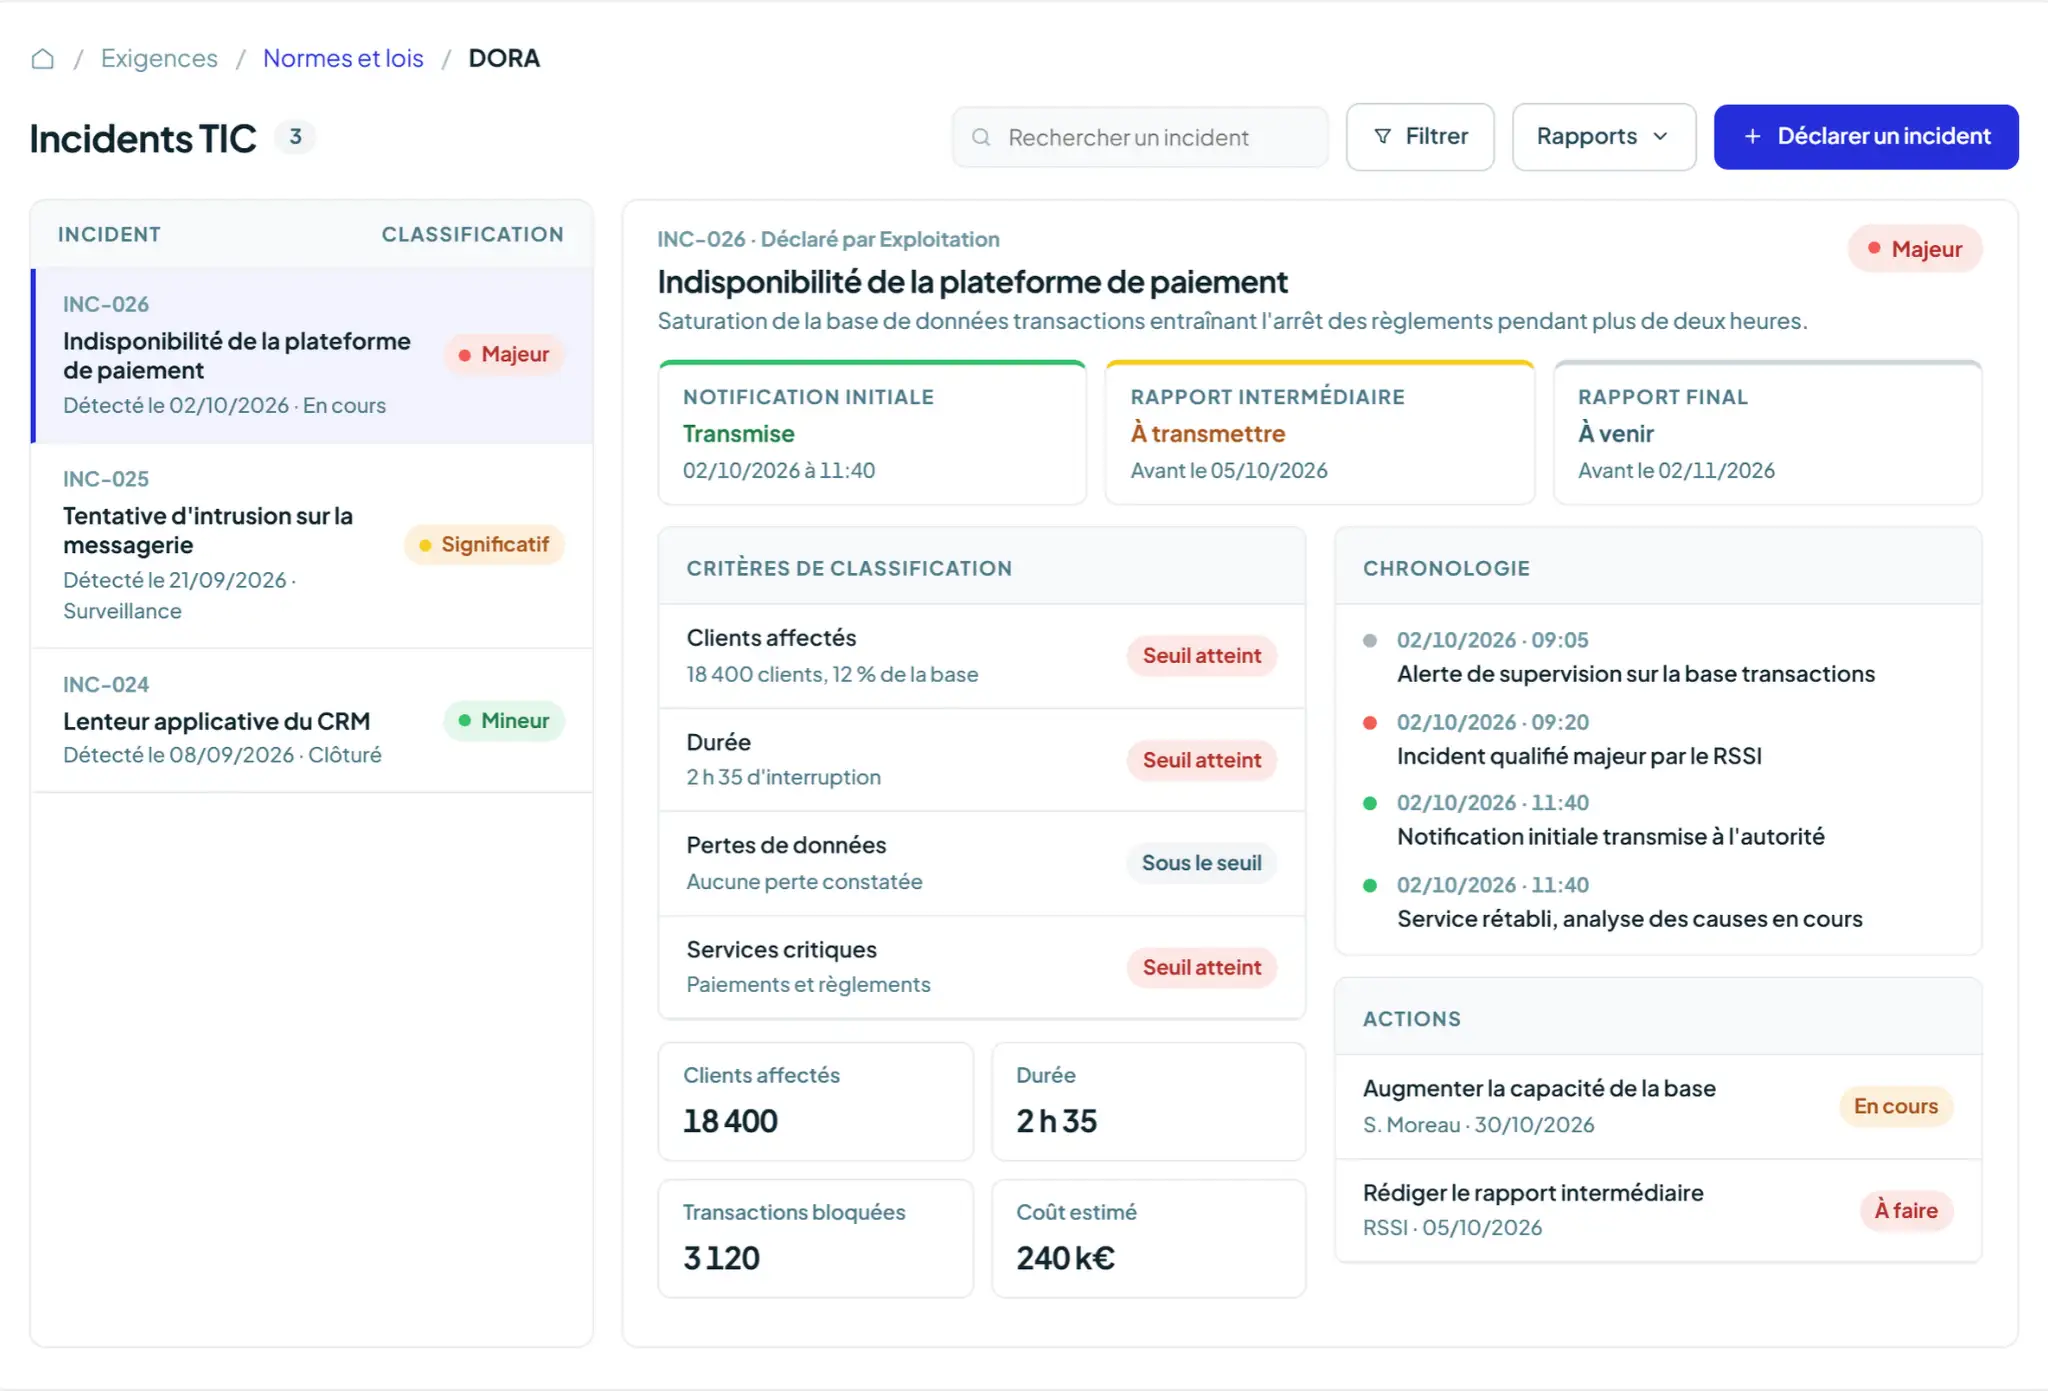
Gérez vos incidents et préparez votre résilience
Centralisez les incidents TIC, documentez leurs impacts et suivez leur traitement jusqu'à leur clôture.
Reliez chaque événement aux risques concernés et aux actions correctives pour capitaliser sur les incidents et renforcer votre résilience.
- Déclaration et qualification des incidents
- Plans de réponse et de remédiation
- Historique et traçabilité assurés
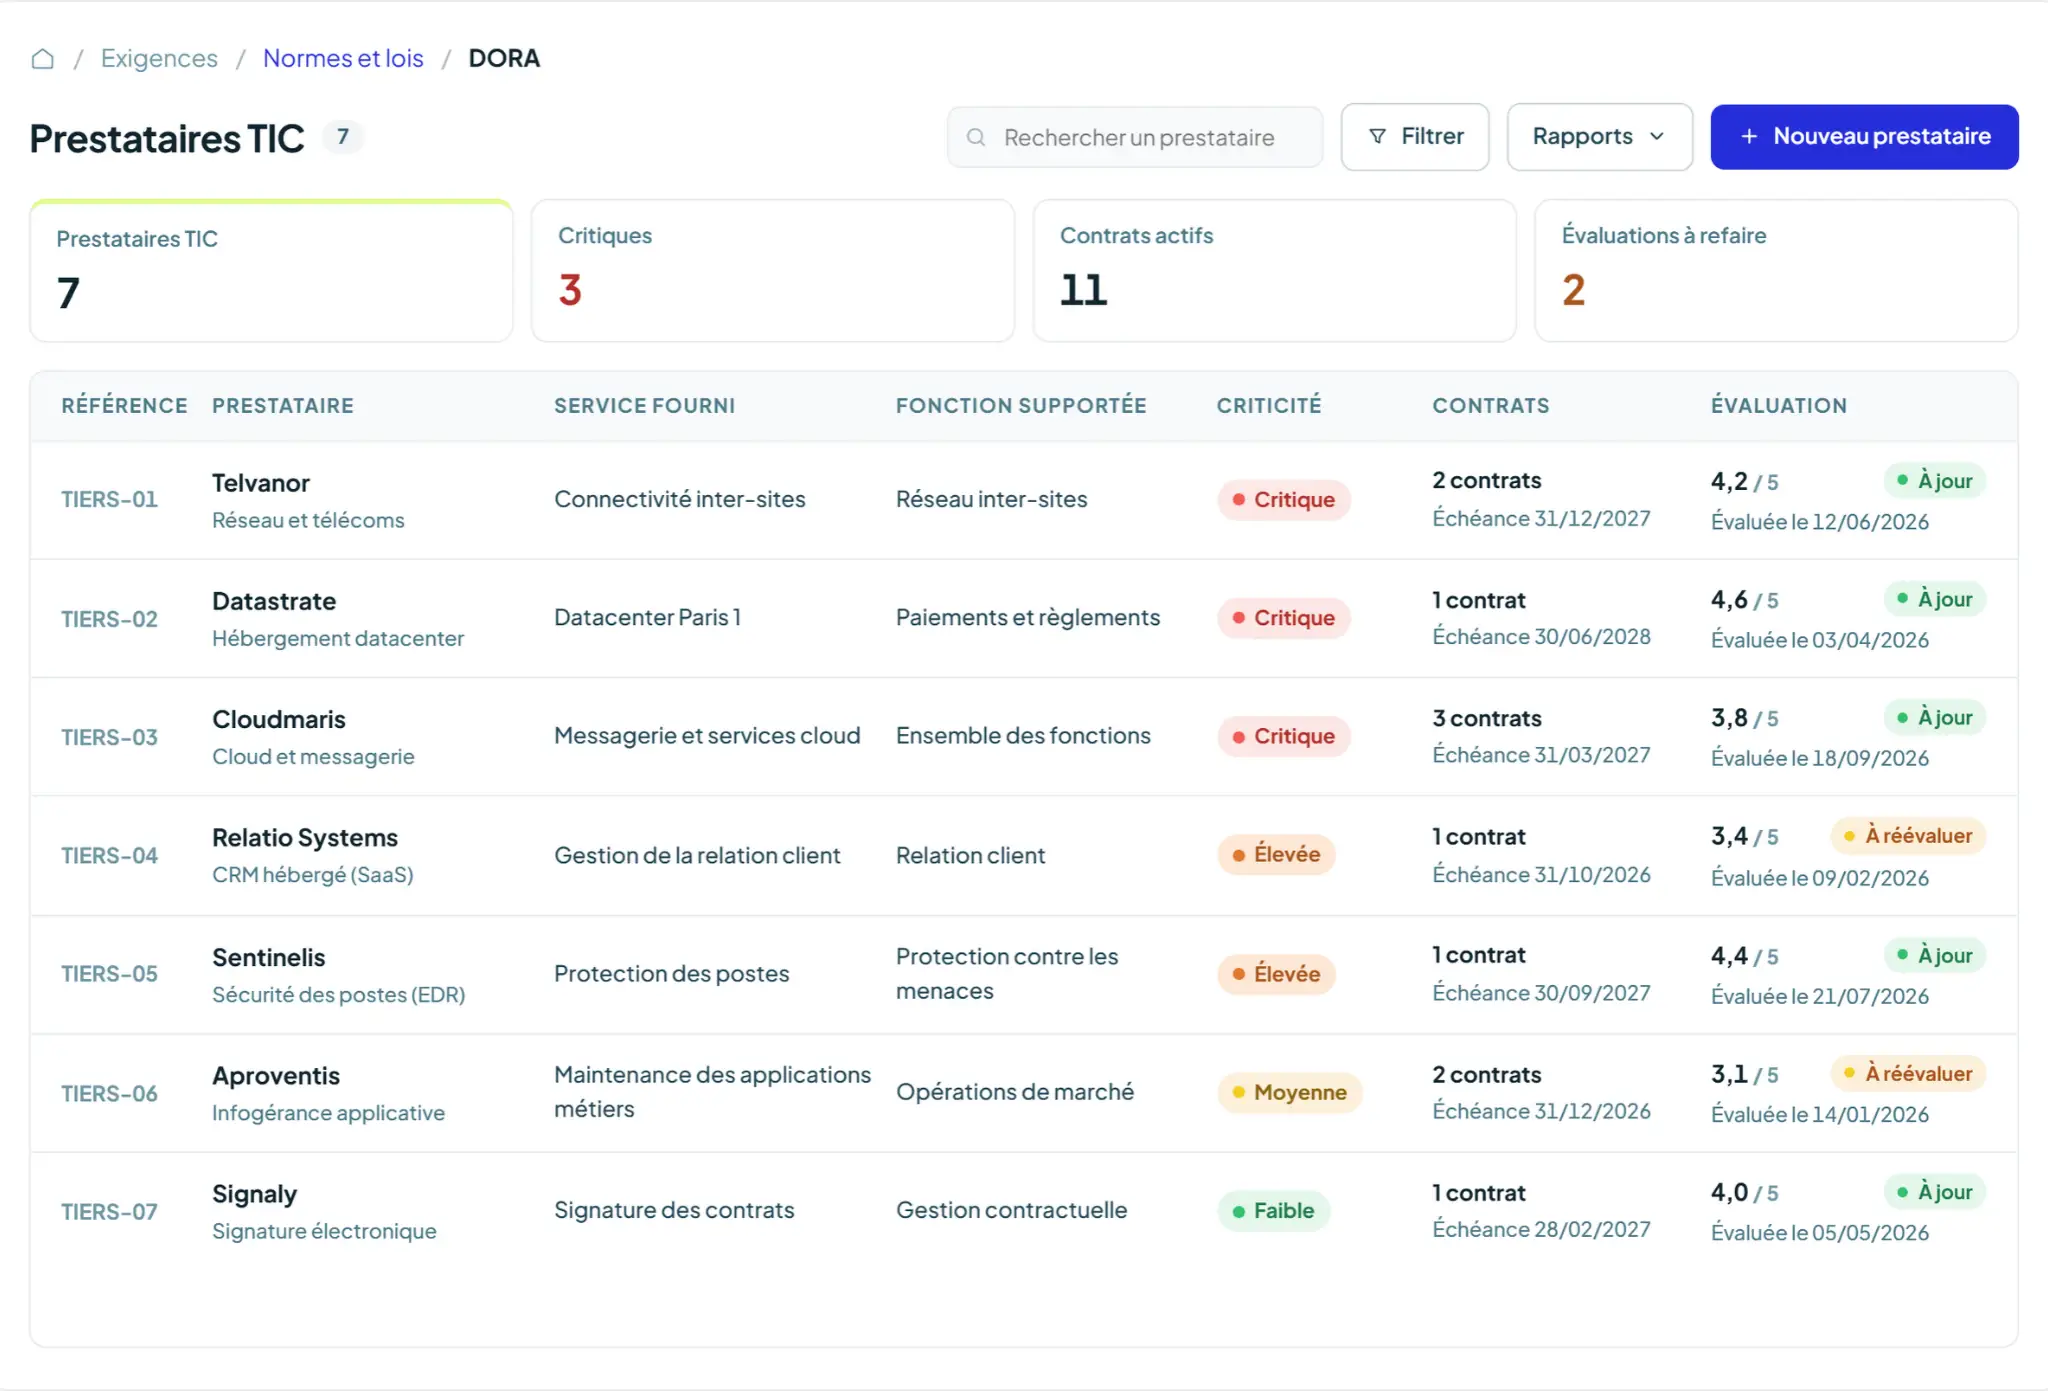
Maîtrisez vos prestataires TIC critiques
Identifiez les fournisseurs dont dépendent vos fonctions critiques, évaluez leurs risques et centralisez les informations nécessaires à leur supervision.
Structurez votre registre de prestataires et conservez une vision actualisée de vos dépendances technologiques.
- Référentiel des prestataires TIC et suivi des contrats
- Identification des tiers critiques
- Évaluation des risques fournisseurs
Pilotez votre conformité DORA dans la durée
Rassemblez exigences, contrôles, tests, incidents, risques et plans d'action dans des tableaux de bord communs.
Identifiez les écarts prioritaires, suivez leur traitement et facilitez vos audits comme vos reportings auprès des instances de gouvernance.
- Suivi des tests de résilience
- Plans d'action et remédiations
- Tableaux de bord et reporting
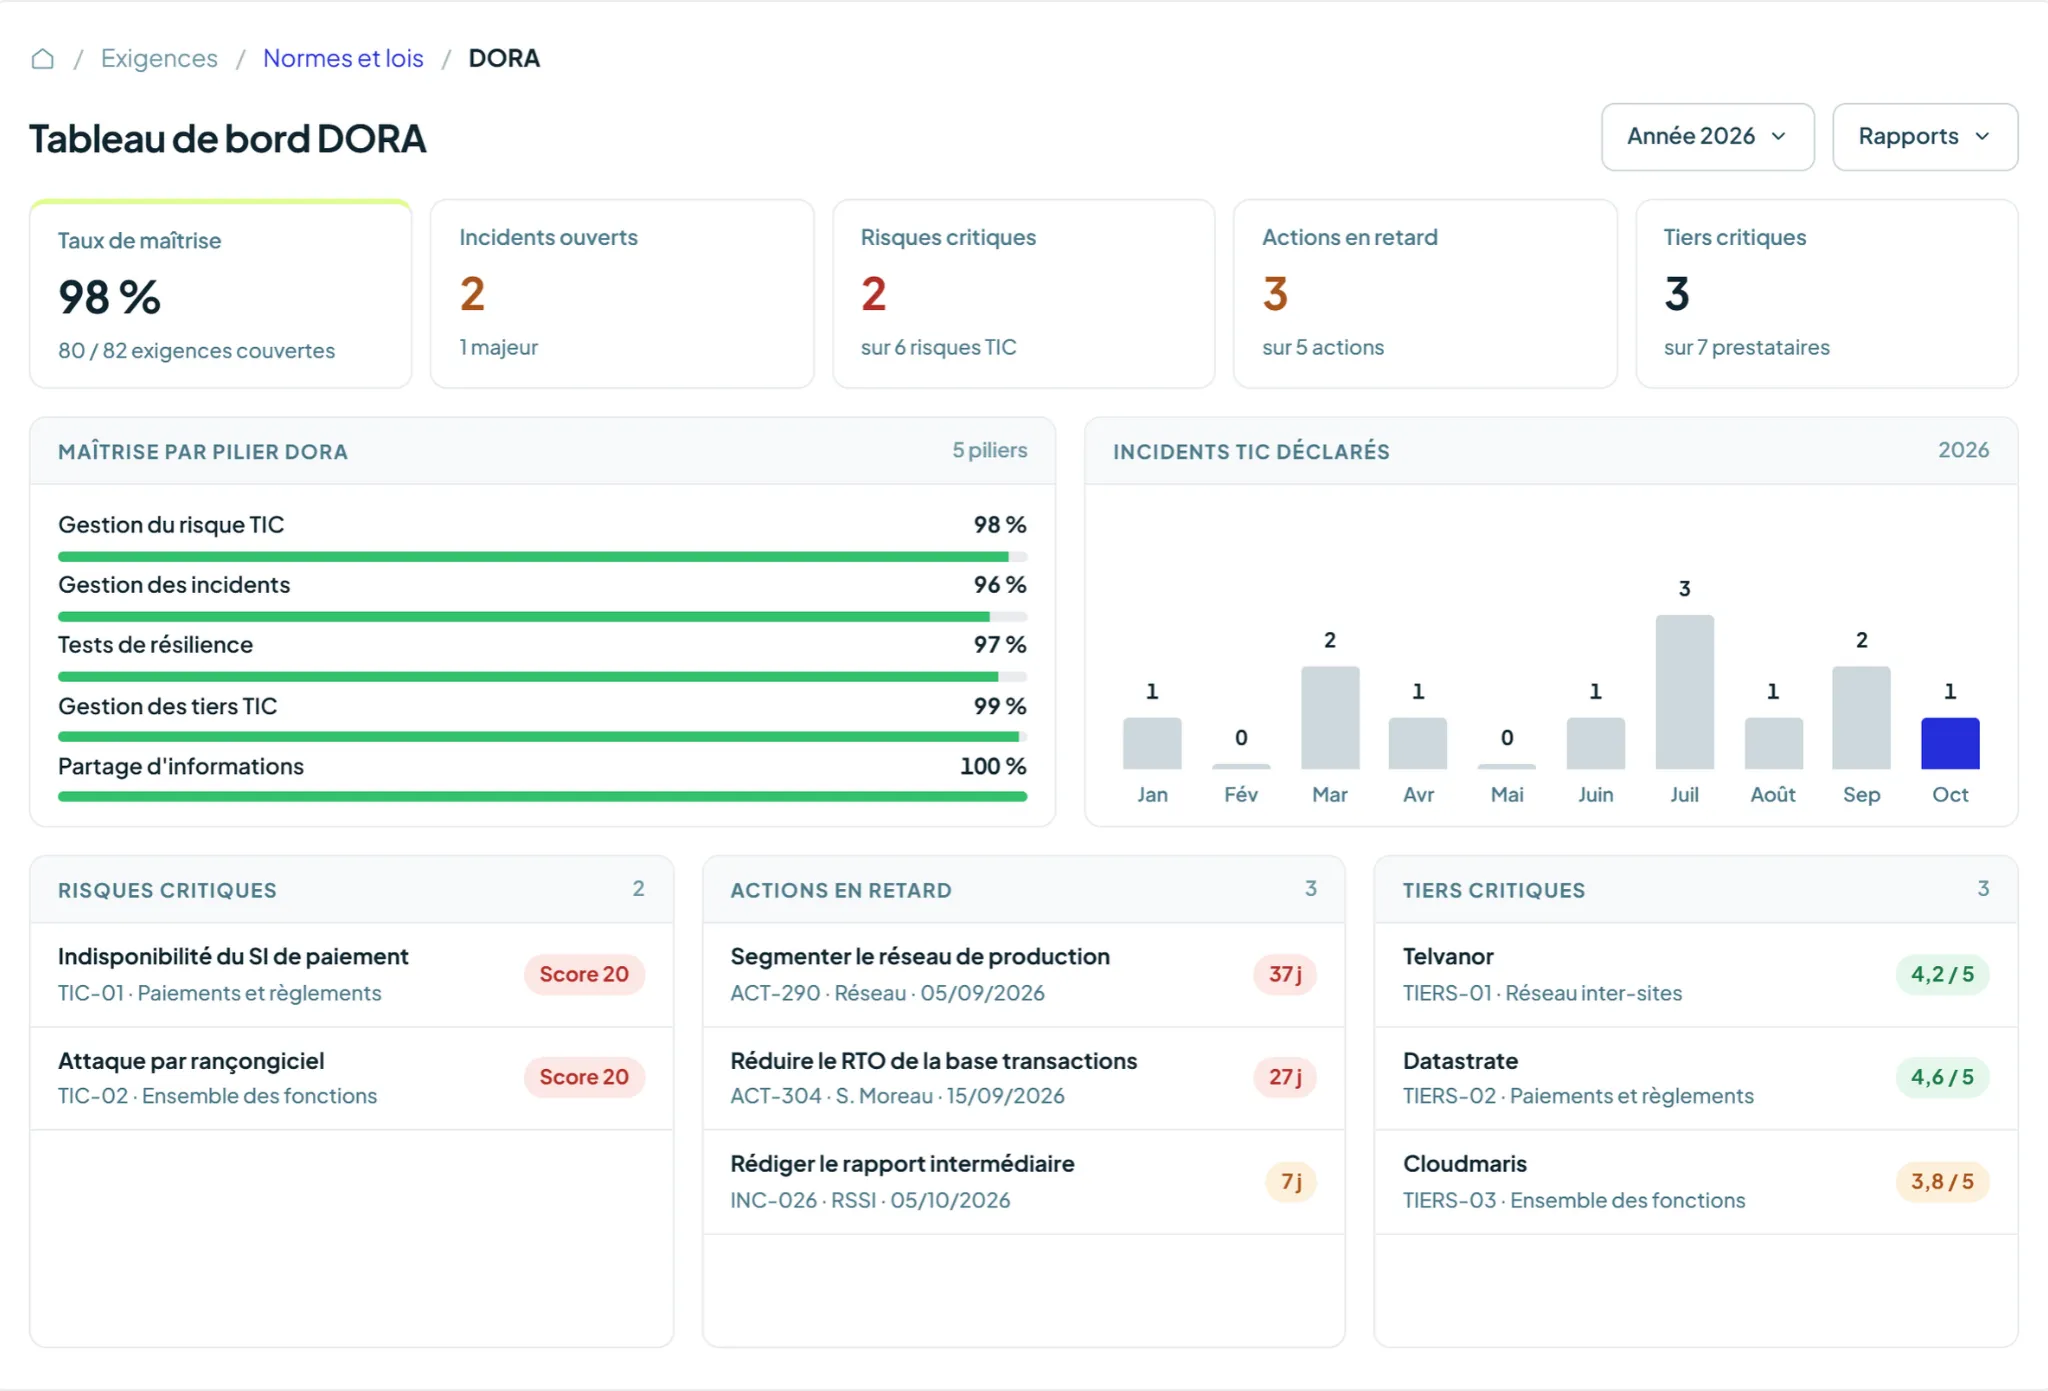
Un dispositif DORA plus lisible, traçable et simple à piloter

100%
de vos risques, incidents, tiers, contrôles et actions réunis dans un environnement commun
- 01
Une conformité plus facile à démontrer
Reliez chaque exigence DORA aux dispositifs, contrôles, documents et preuves correspondants pour retrouver rapidement les éléments nécessaires.
- 02
Une vision claire de vos risques TIC
Croisez risques, actifs, processus et fonctions critiques afin d'identifier les zones de vulnérabilité qui nécessitent votre attention.
- 03
Des tiers critiques mieux maîtrisés
Centralisez les informations sur vos prestataires TIC et identifiez rapidement les dépendances susceptibles d'affecter vos activités essentielles.
- 04
Les actions prioritaires sous contrôle
Regroupez les écarts issus des incidents, évaluations, audits ou tests de résilience et suivez leur résolution jusqu'à leur clôture.
Structurez votre démarche DORA en 3 étapes
01
Cartographiez votre dispositif
Importez vos exigences, risques TIC, actifs, fonctions critiques, prestataires et contrôles existants.
Structurez leurs relations pour disposer d'une représentation cohérente de votre dispositif DORA.
02
Évaluez votre niveau de maîtrise
Analysez vos risques, documentez vos contrôles, identifiez les écarts et centralisez les résultats de vos audits, incidents et tests de résilience.
03
Pilotez vos remédiations
Priorisez vos plans d'action, affectez les responsabilités, suivez les échéances et disposez de tableaux de bord actualisés pour les équipes opérationnelles et les instances de gouvernance.
Pilotez votre dispositif DORA efficacement
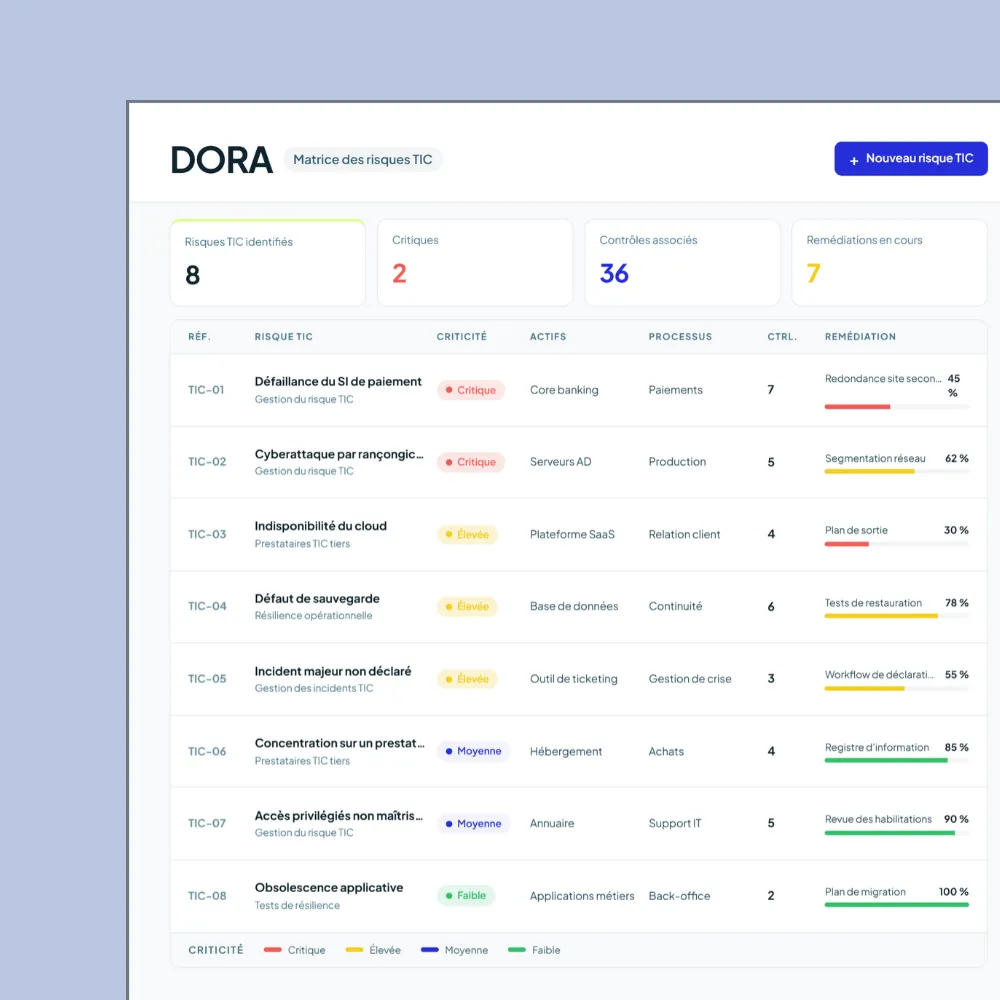
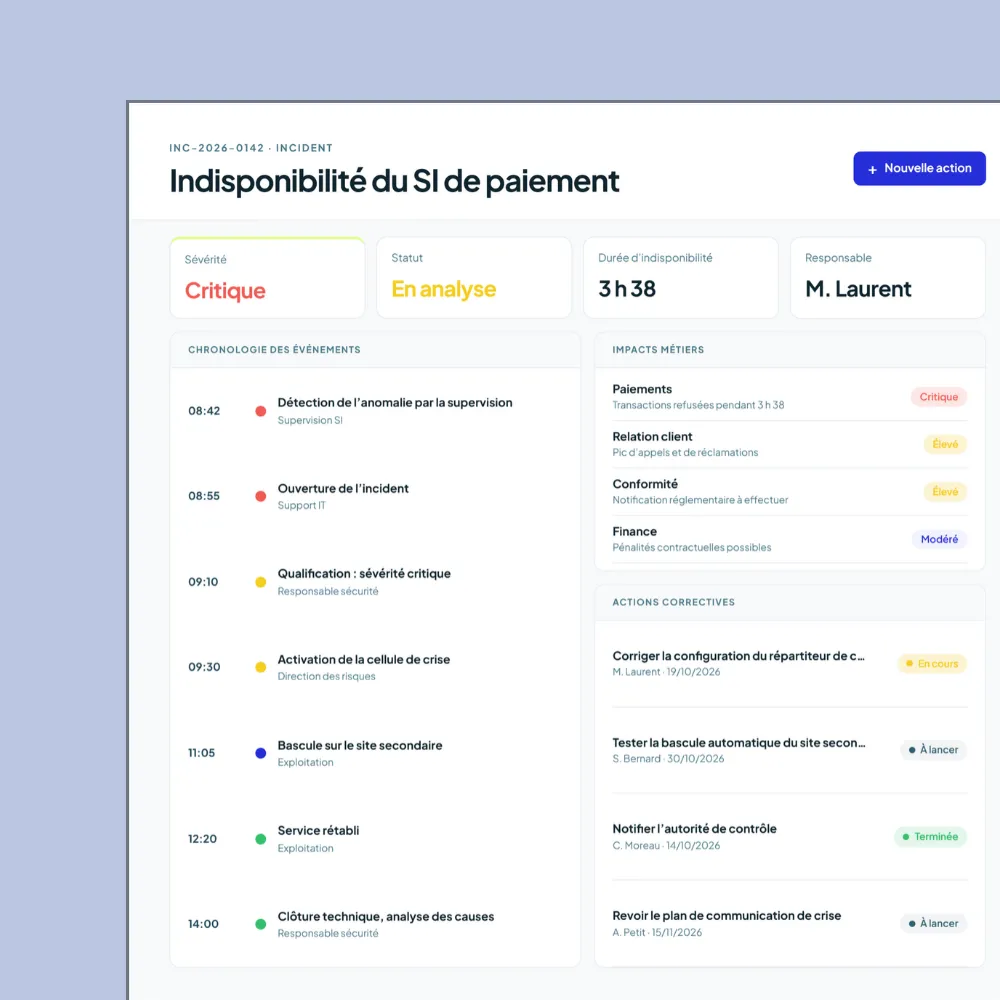
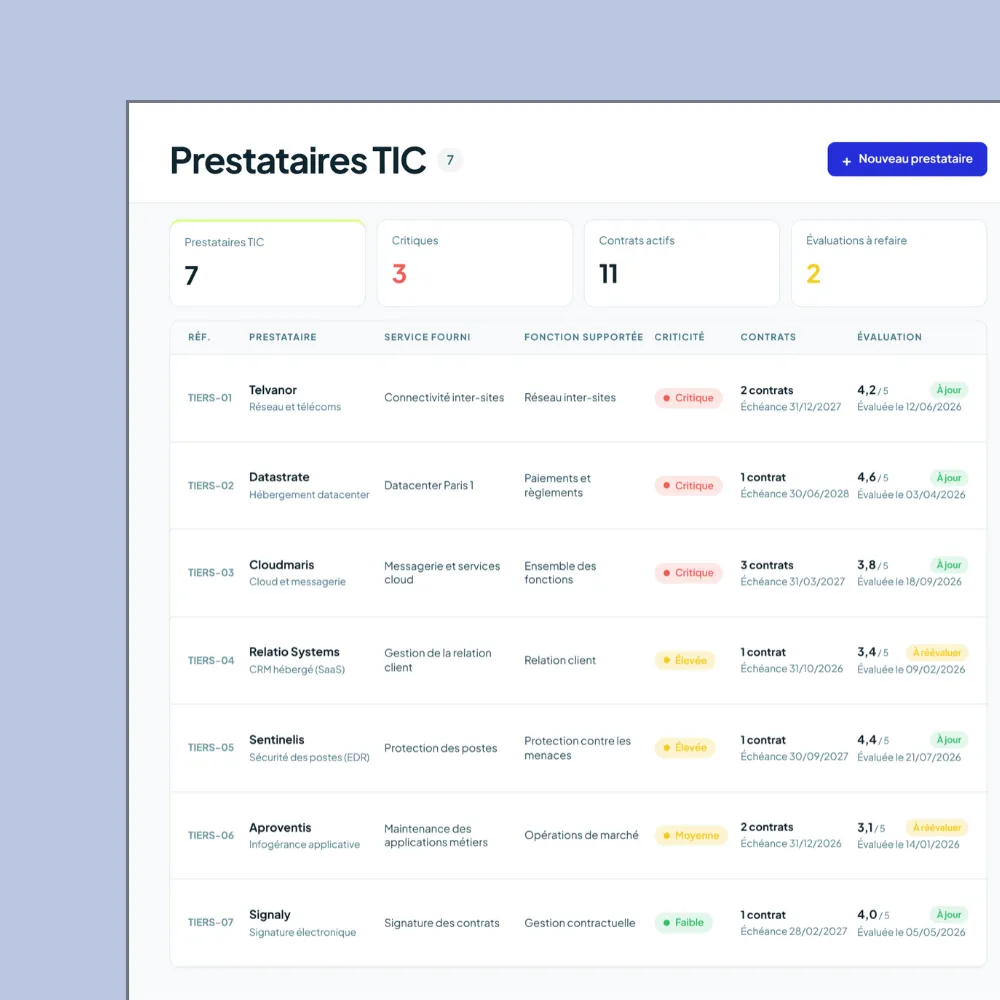
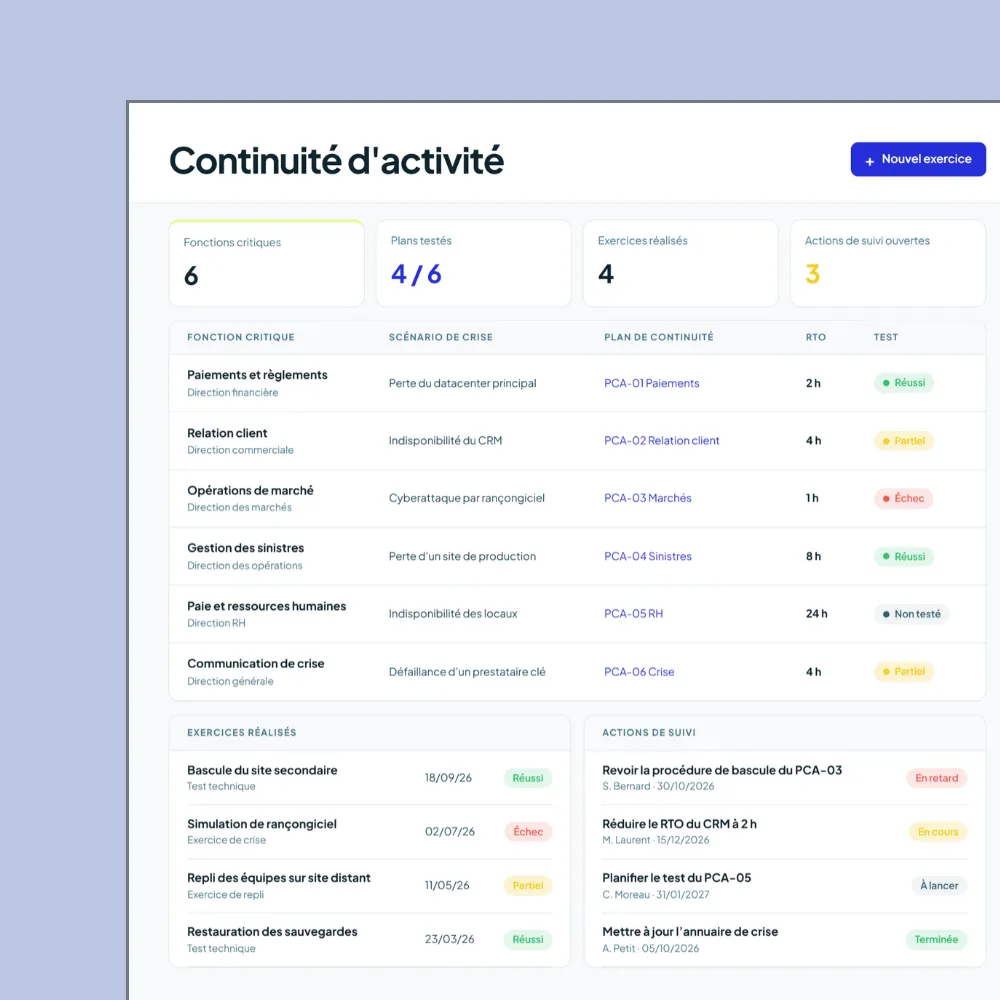
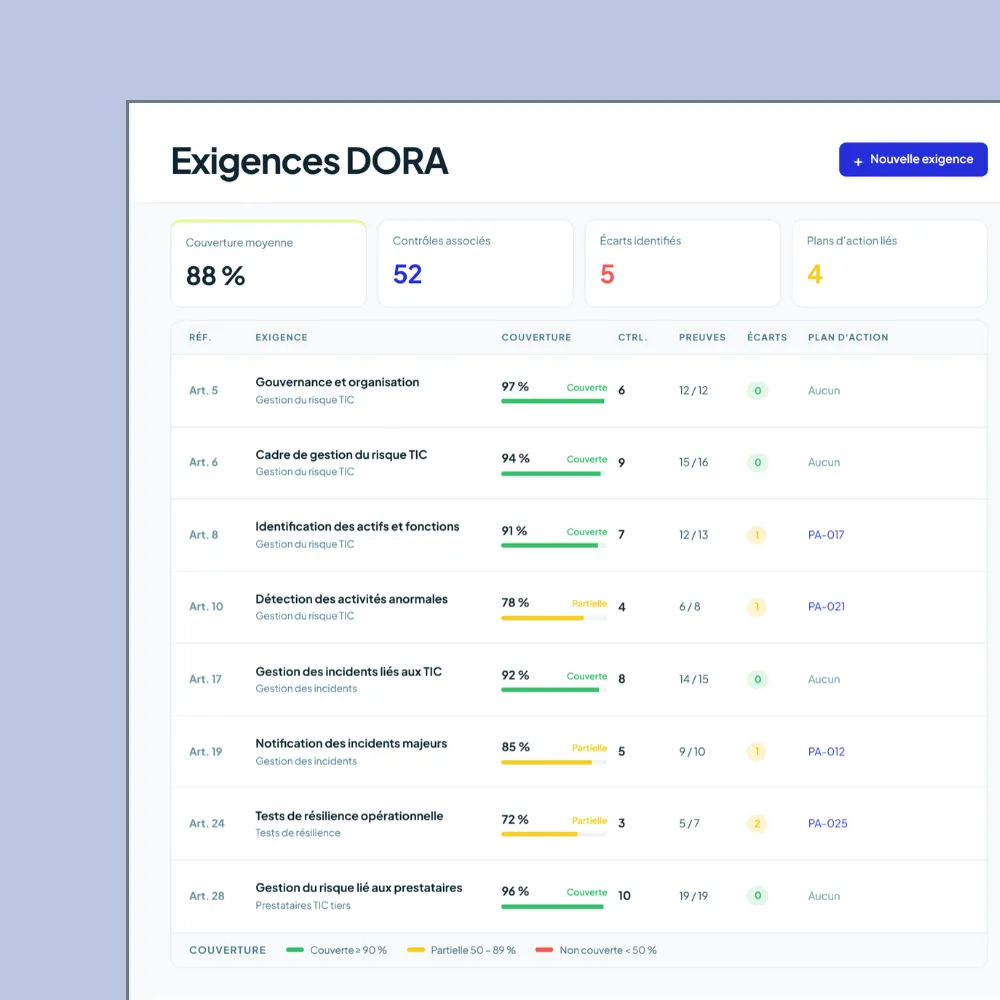
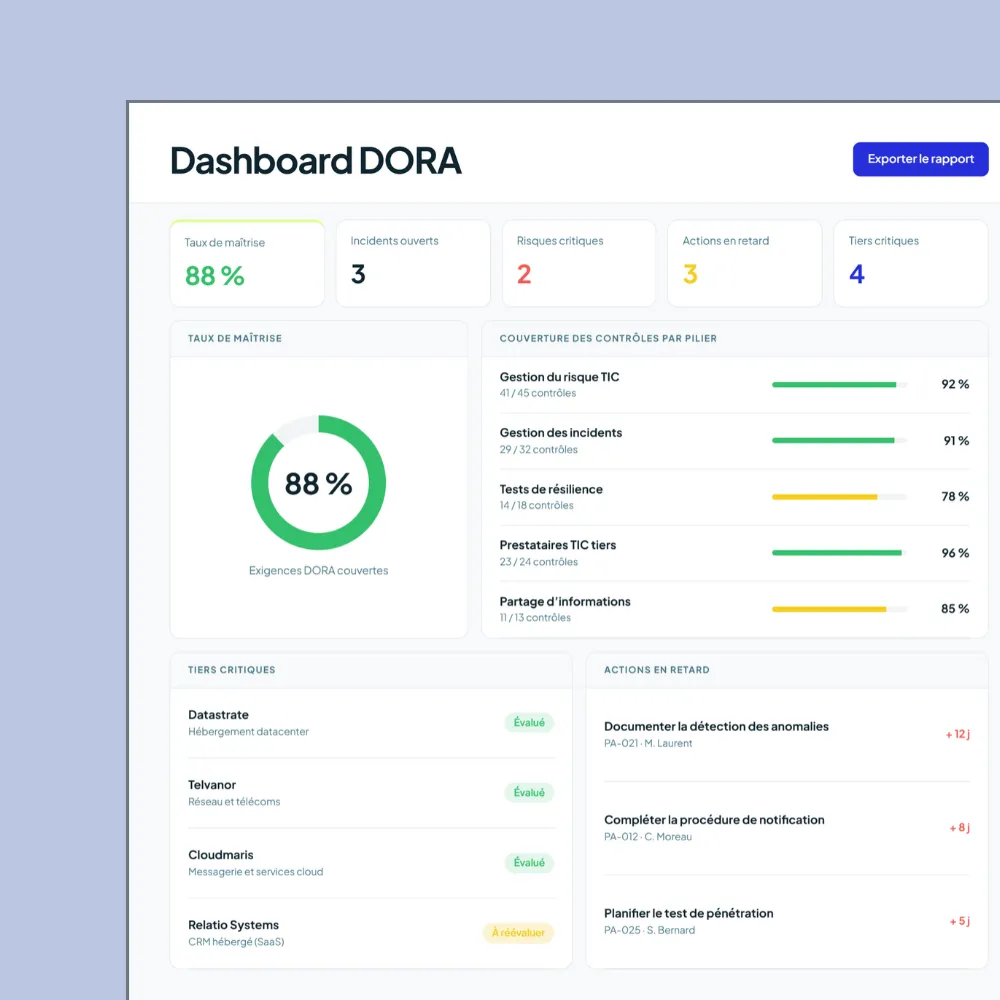
De votre dispositif actuel à une gestion DORA pleinement opérationnelle
AUTRES SOLUTIONS
Connectez DORA à l'ensemble de votre gouvernance
La résilience opérationnelle ne fonctionne pas en silo. Iskera relie vos exigences DORA aux différents dispositifs qui contribuent à leur maîtrise.
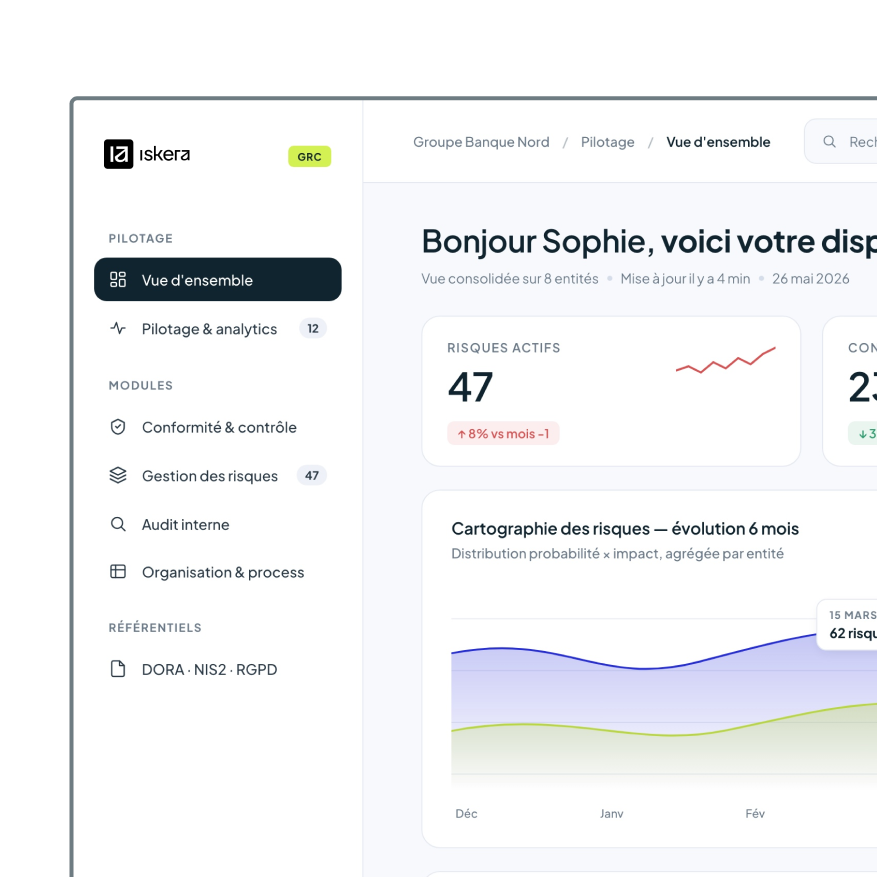
Voyez Iskera en action
Découvrez comment centraliser vos exigences, cartographier vos risques TIC, suivre vos incidents et vos prestataires critiques et piloter vos actions de conformité au sein d'une même plateforme.
Les dernières ressources
Vos questions les plus fréquentes
DORA, pour Digital Operational Resilience Act, est le règlement européen consacré à la résilience opérationnelle numérique du secteur financier. Il établit des exigences communes concernant notamment la gestion des risques TIC, les incidents, les tests de résilience et les risques liés aux prestataires technologiques.
DORA concerne de nombreuses catégories d'acteurs financiers européens, notamment les établissements de crédit, entreprises d'assurance et de réassurance, entreprises d'investissement, établissements de paiement et plusieurs autres catégories d'entités financières ainsi que, sur certains aspects, les prestataires TIC qui les accompagnent.
Oui. Iskera permet de centraliser les prestataires et services TIC, d'évaluer leur criticité et leurs risques, de suivre les évaluations, contrats, documents et plans d'action et de structurer les informations nécessaires à leur supervision.
Iskera permet de planifier, documenter et piloter les tests de résilience, de centraliser leurs résultats et de suivre les actions de remédiation.
Les tests techniques eux-mêmes, comme certaines analyses de vulnérabilité ou tests de pénétration, restent réalisés par les outils et intervenants spécialisés prévus par l'organisation.
Les écarts issus d'un audit, d'un contrôle, d'un incident, d'une évaluation fournisseur ou d'un test peuvent être transformés en actions dans Iskera.
Chaque action dispose d'un responsable, d'une échéance, d'un statut et des éléments de preuve associés.
DORA prévoit la tenue d'un registre d'information relatif aux accords contractuels avec les prestataires de services TIC.
Des modèles harmonisés ont été définis pour structurer ces informations. Iskera peut servir de référentiel pour centraliser et maintenir les données nécessaires à ce suivi.