ISO 27001
Pilotez votre SMSI dans une plateforme unique
Centralisez vos risques de sécurité de l’information, actifs, exigences, mesures de sécurité, incidents, audits et plans d’action.
Iskera facilite la gestion quotidienne de votre SMSI, automatise vos suivis et utilise l’IA pour analyser vos données, retrouver vos éléments de preuve et préparer vos audits ISO 27001.
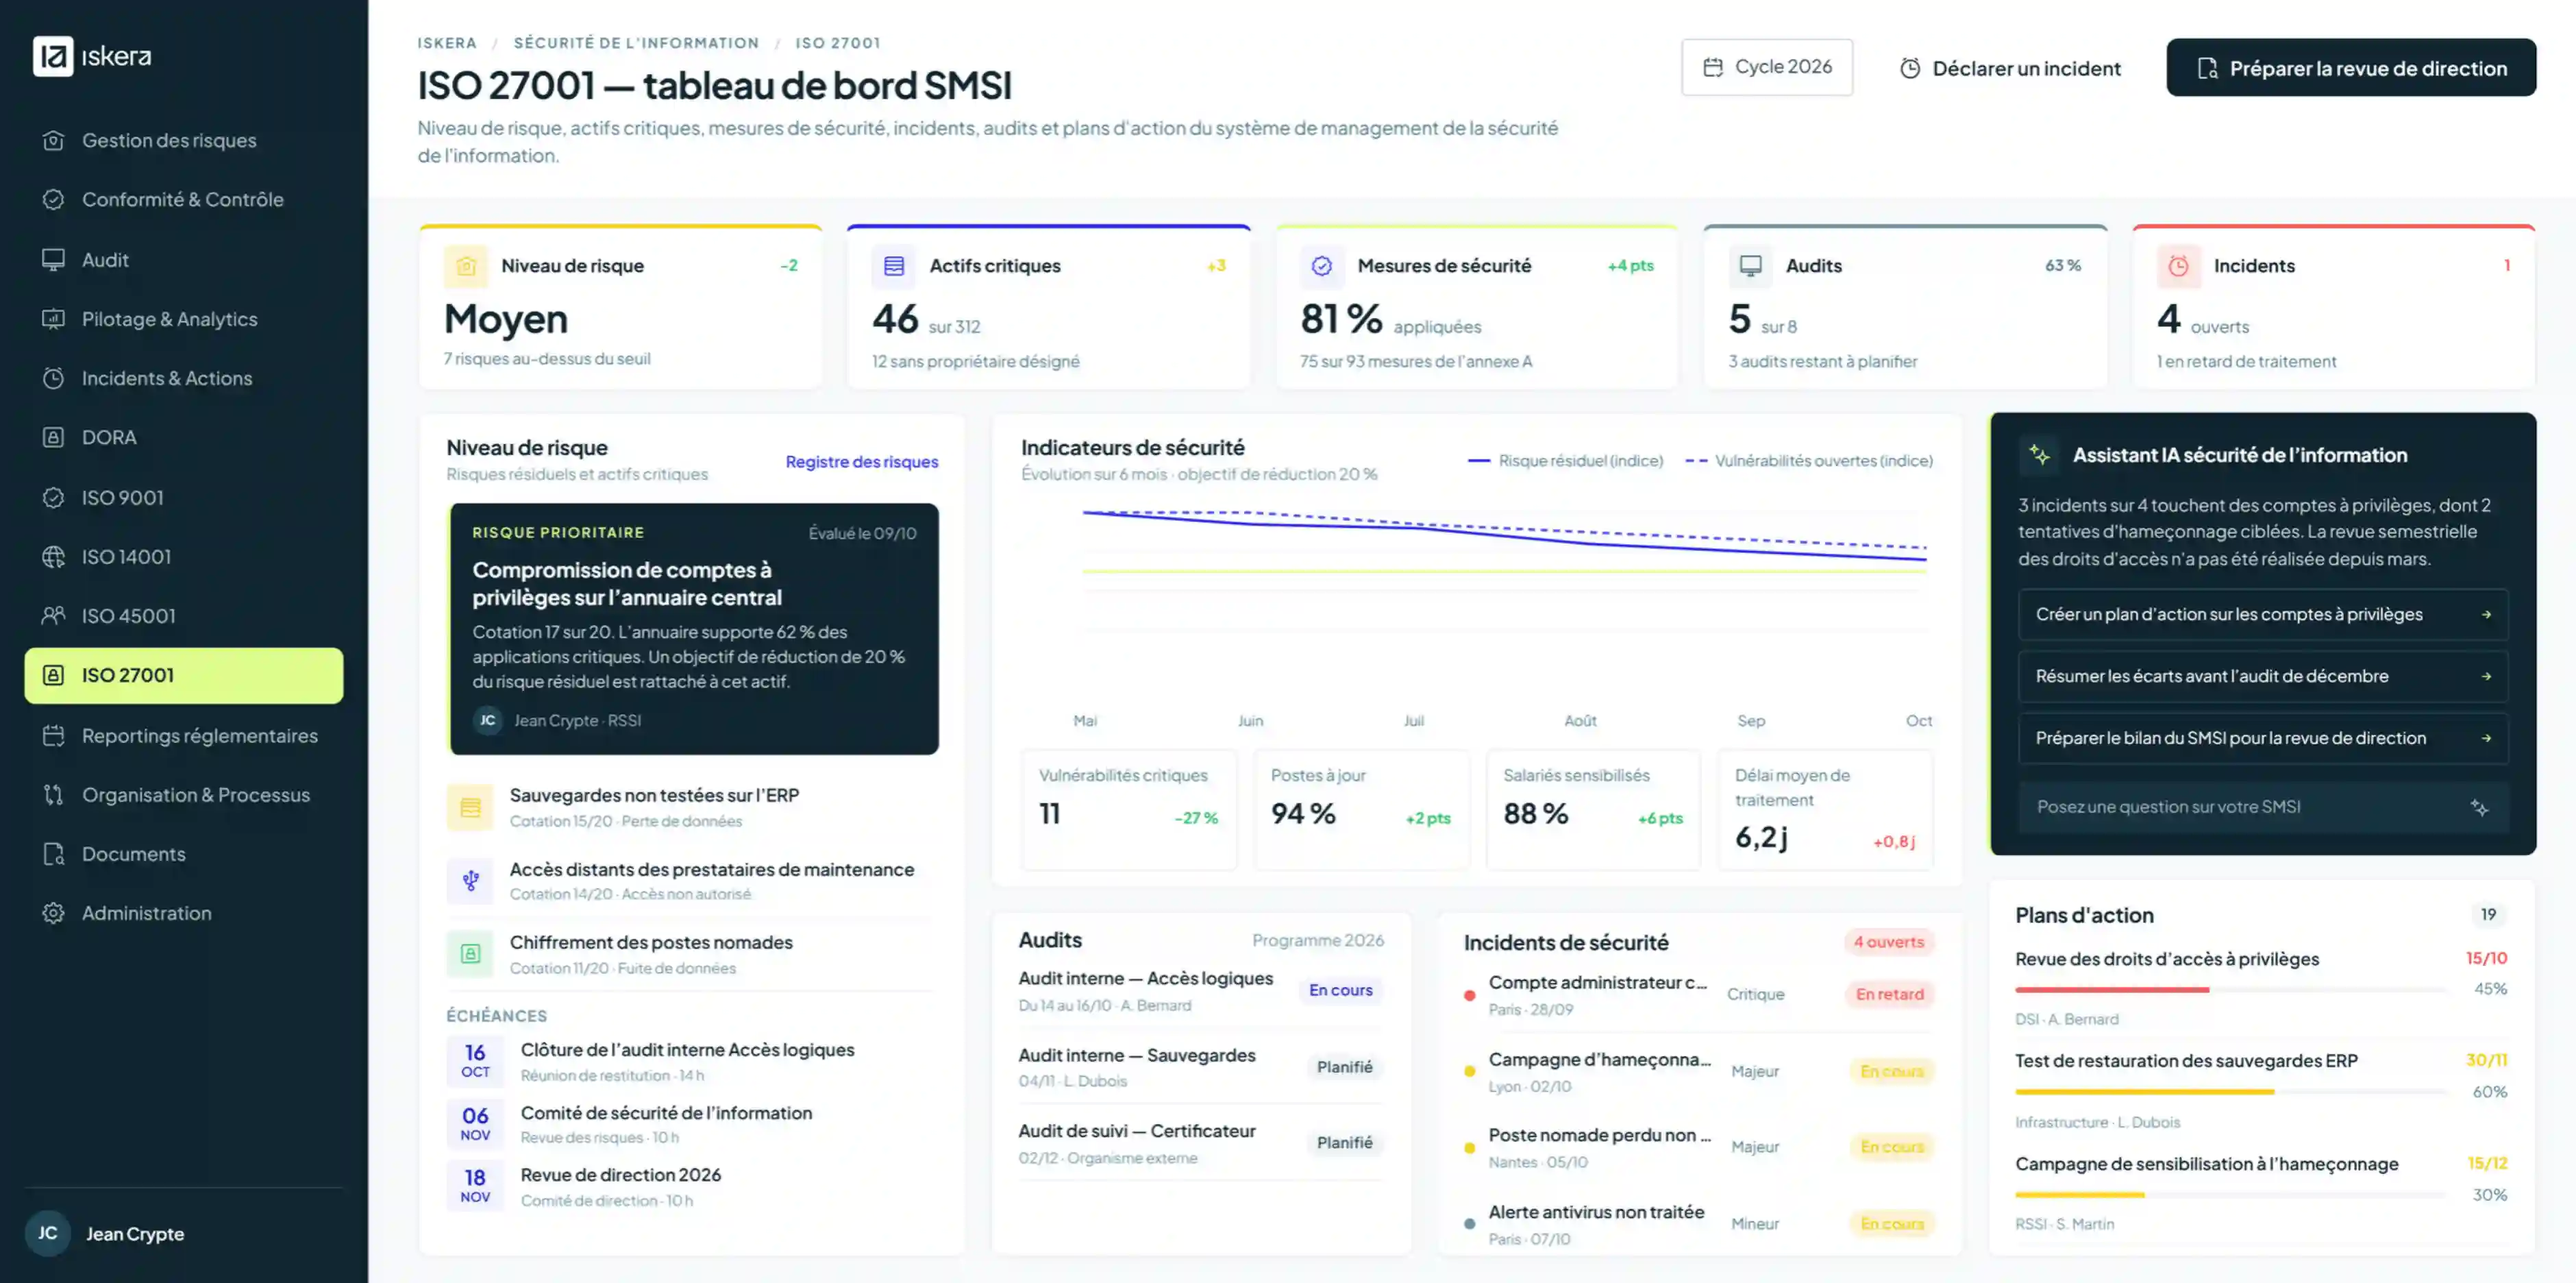
Faites vivre votre SMSI au quotidien
ISO/IEC 27001 définit les exigences permettant de mettre en place, maintenir et améliorer un système de management de la sécurité de l’information. Son pilotage mobilise actifs, risques, mesures de sécurité, exigences, responsabilités, incidents, indicateurs, audits et plans d’action.
Iskera rassemble ces éléments dans un environnement commun pour faciliter leur suivi, leur mise à jour et leur traçabilité. L’automatisation et l’IA permettent aux équipes de consacrer davantage de temps à l’analyse et au pilotage de la sécurité.
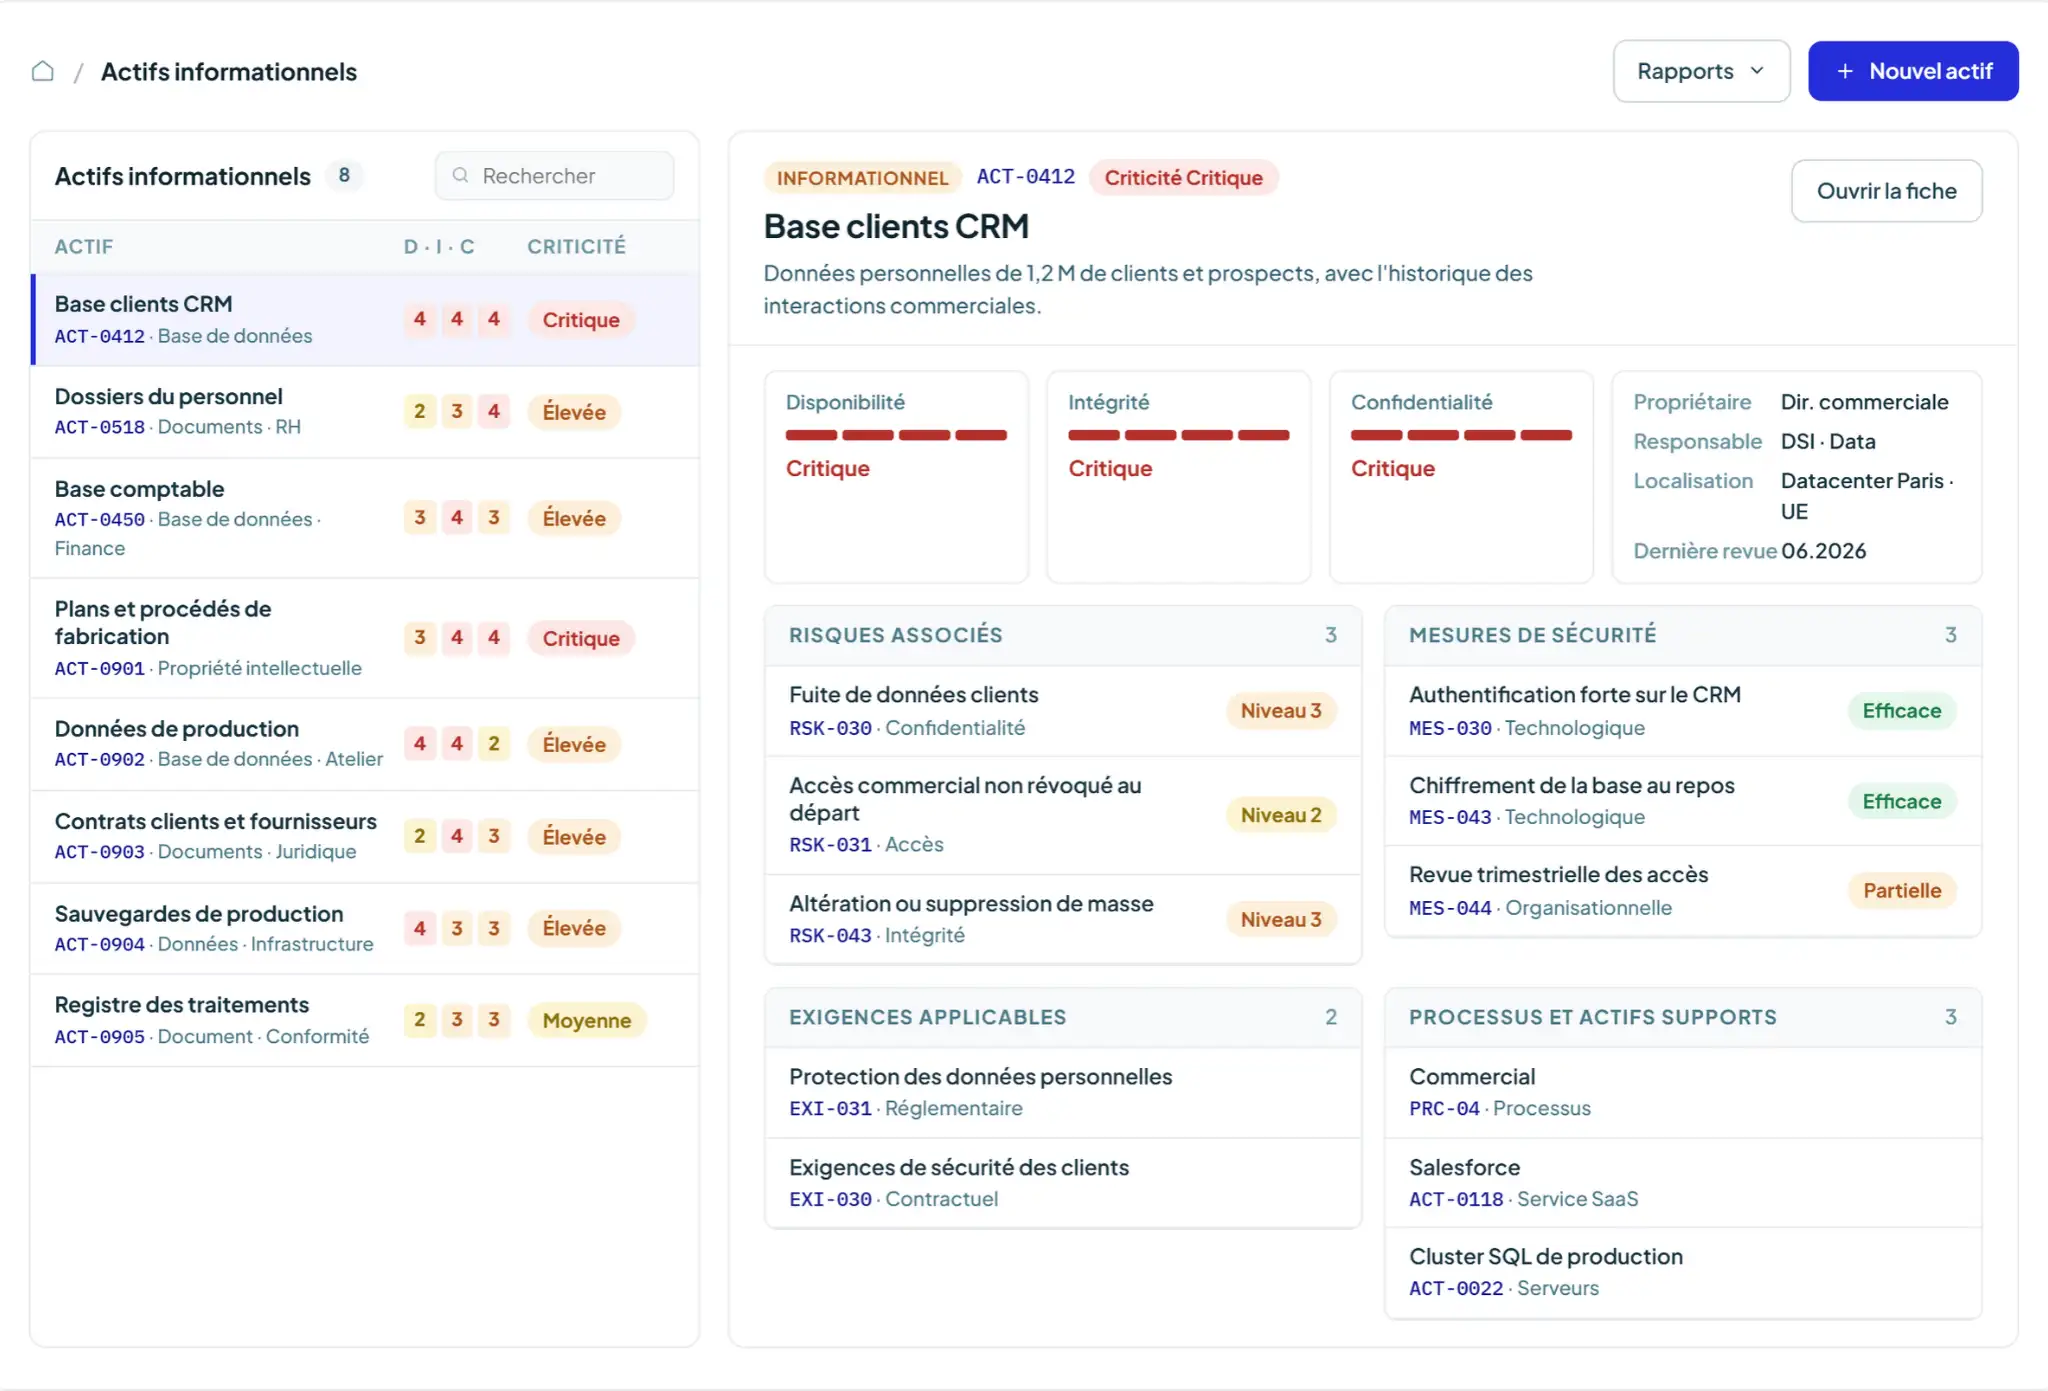
Structurez votre système de management de la sécurité de l’information
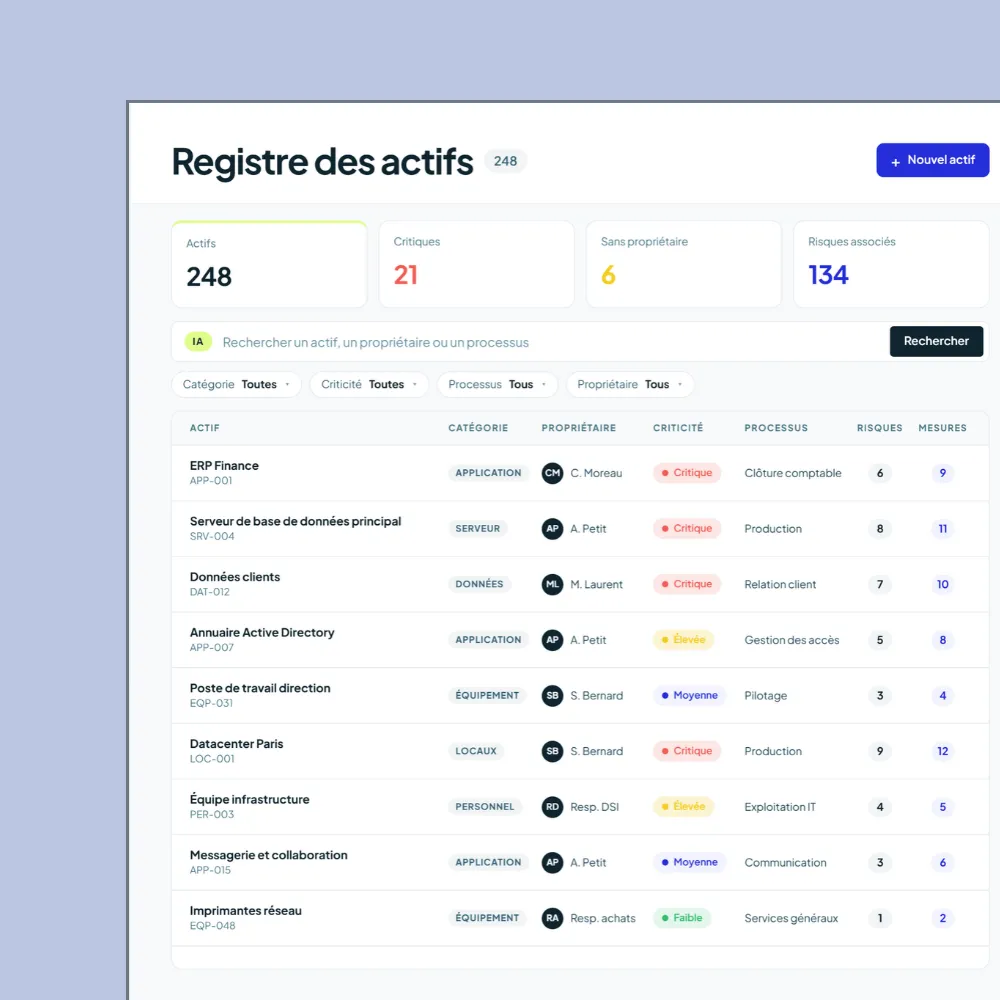
Centralisez les processus, actifs, responsabilités, politiques et documents de votre SMSI. Reliez vos actifs aux risques, mesures de sécurité, exigences et responsables concernés pour disposer d’une vision cohérente de votre environnement.
- Actifs et processus centralisés
- Responsabilités clairement définies
- Risques et mesures de sécurité reliés
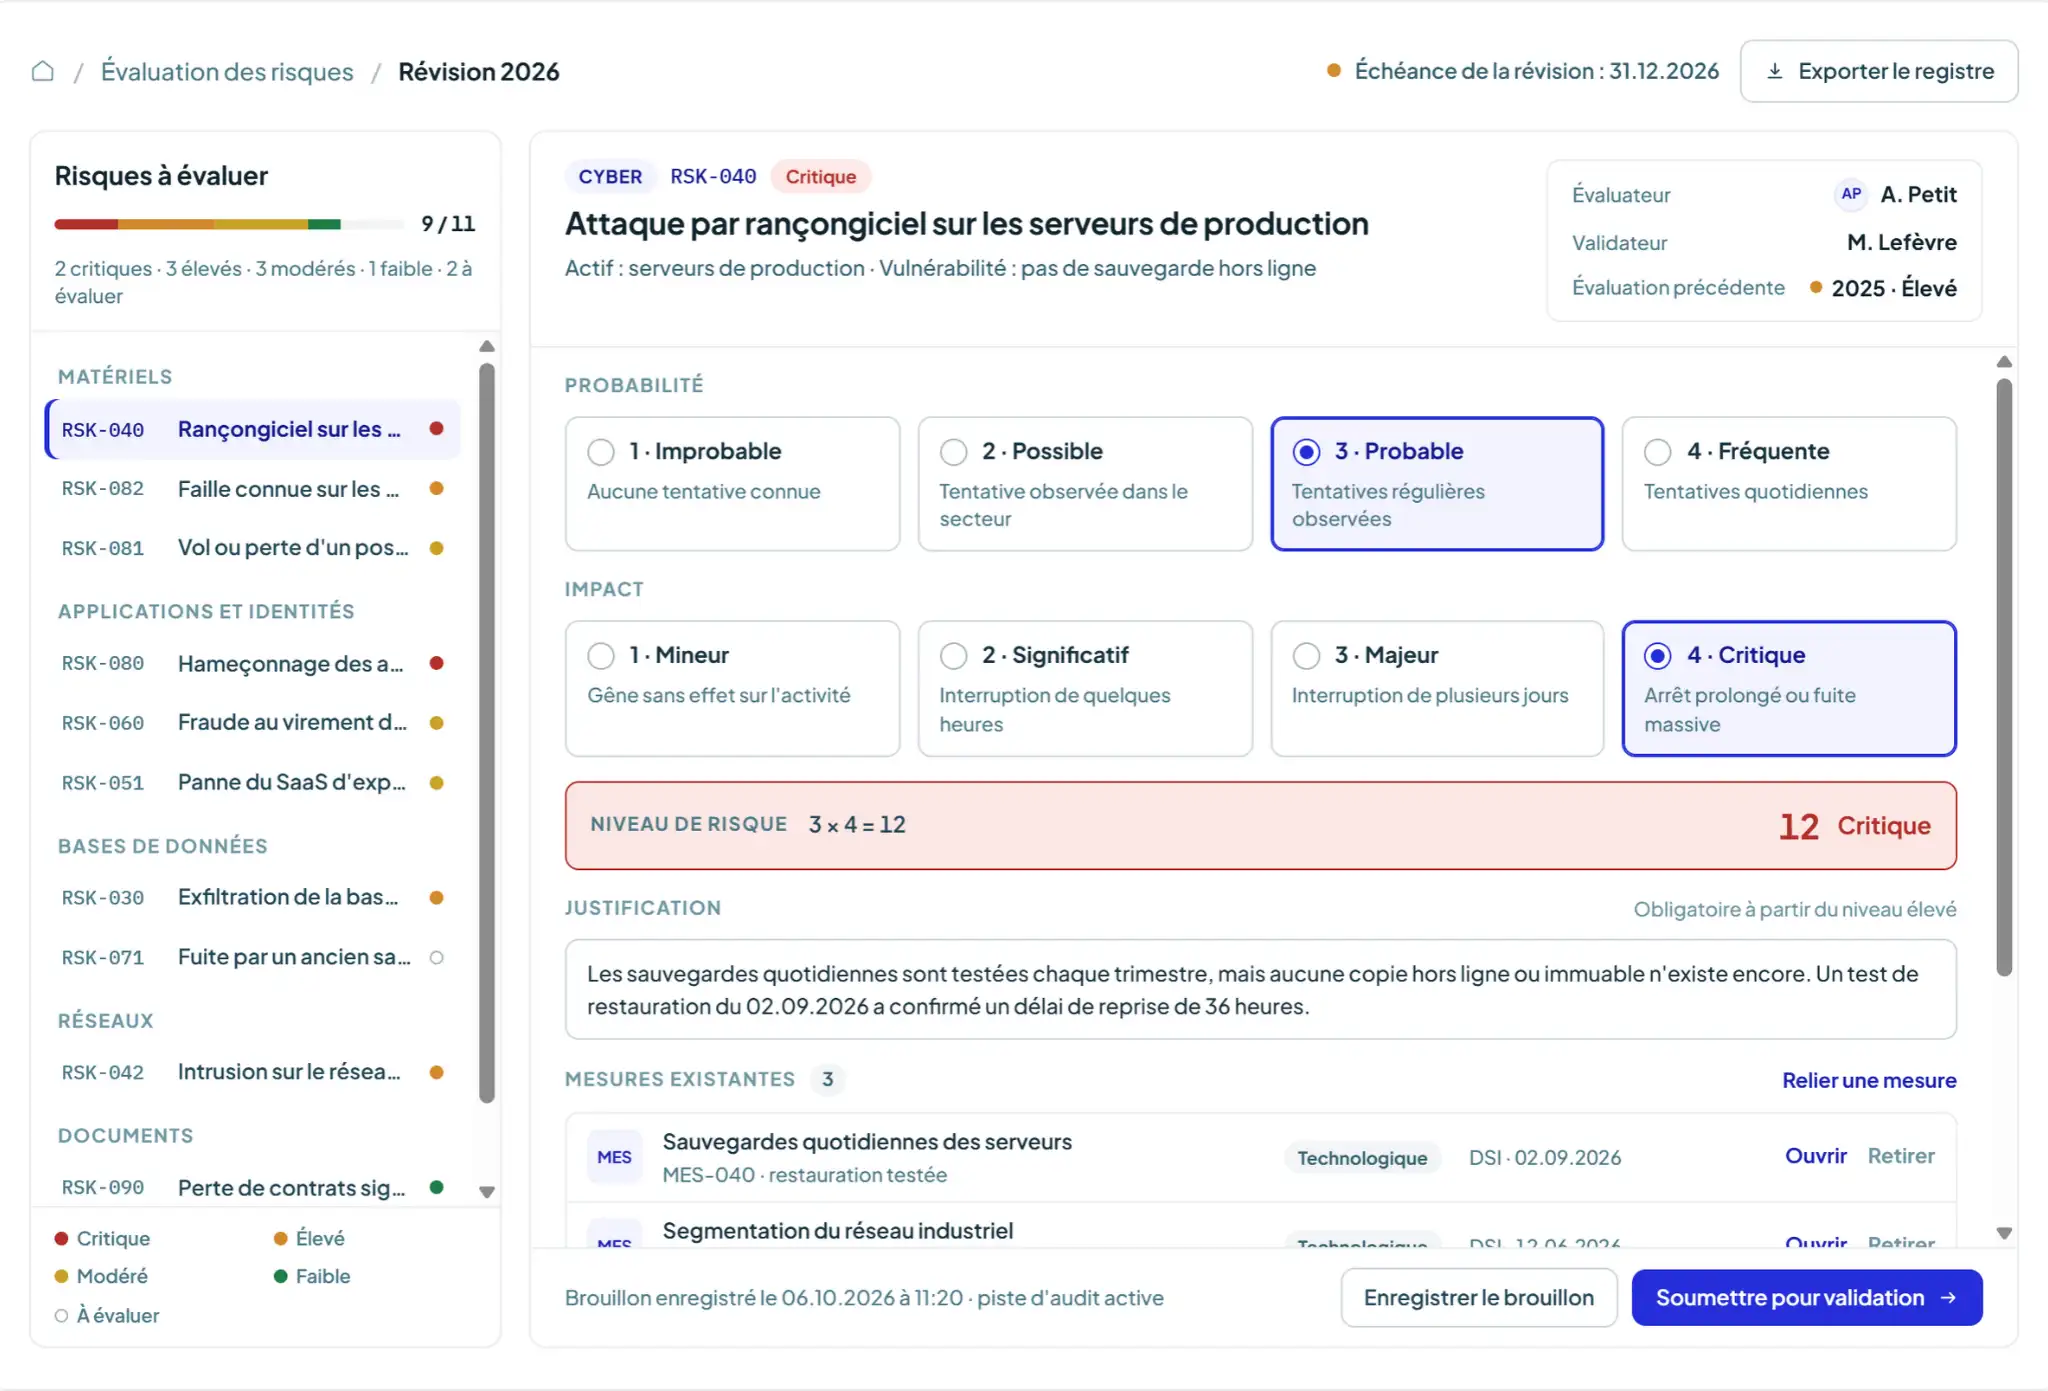
Maîtrisez vos risques de sécurité de l’information
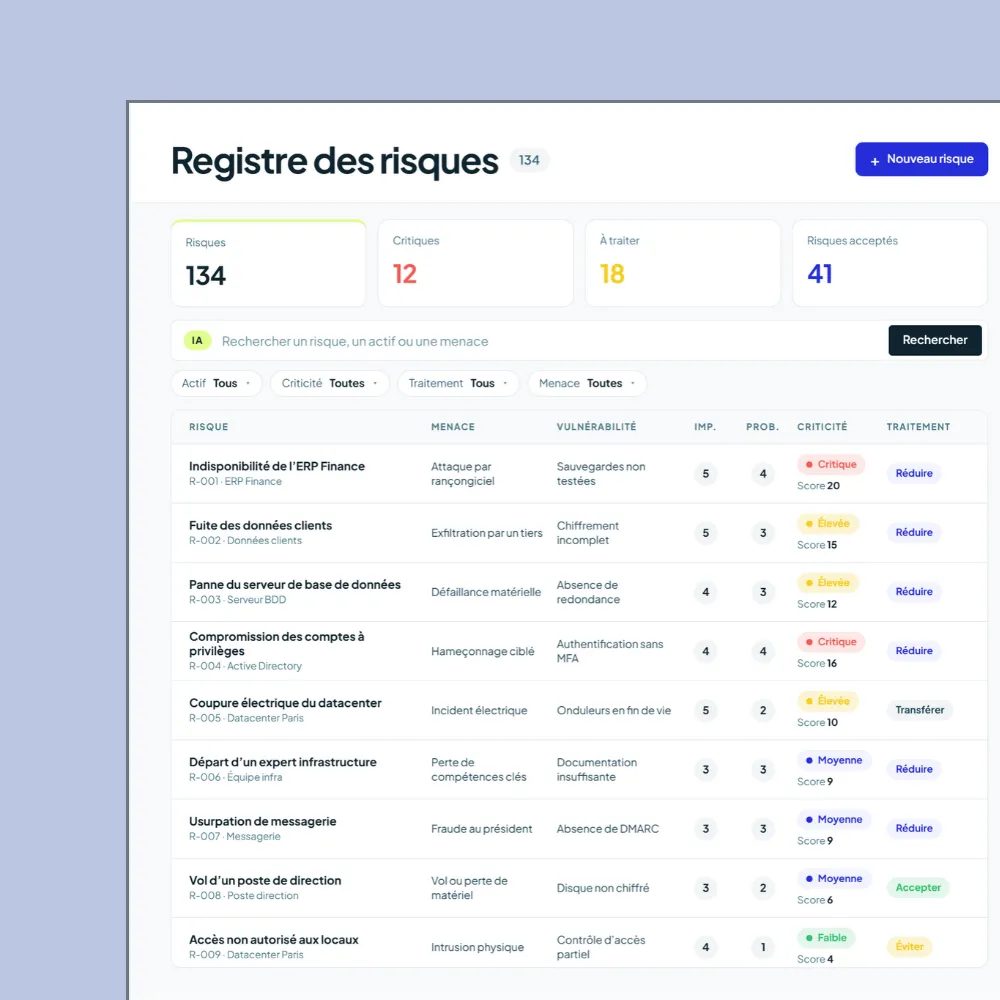
Identifiez les risques affectant la confidentialité, l’intégrité ou la disponibilité de vos informations et évaluez leur criticité.
Associez chaque risque aux actifs concernés, mesures existantes, responsables et plans de traitement. Consolidez les données pour identifier les risques prioritaires et suivre leur évolution.
- Risques centralisés et évalués
- Mesures de sécurité associées
- Plans de traitement suivis
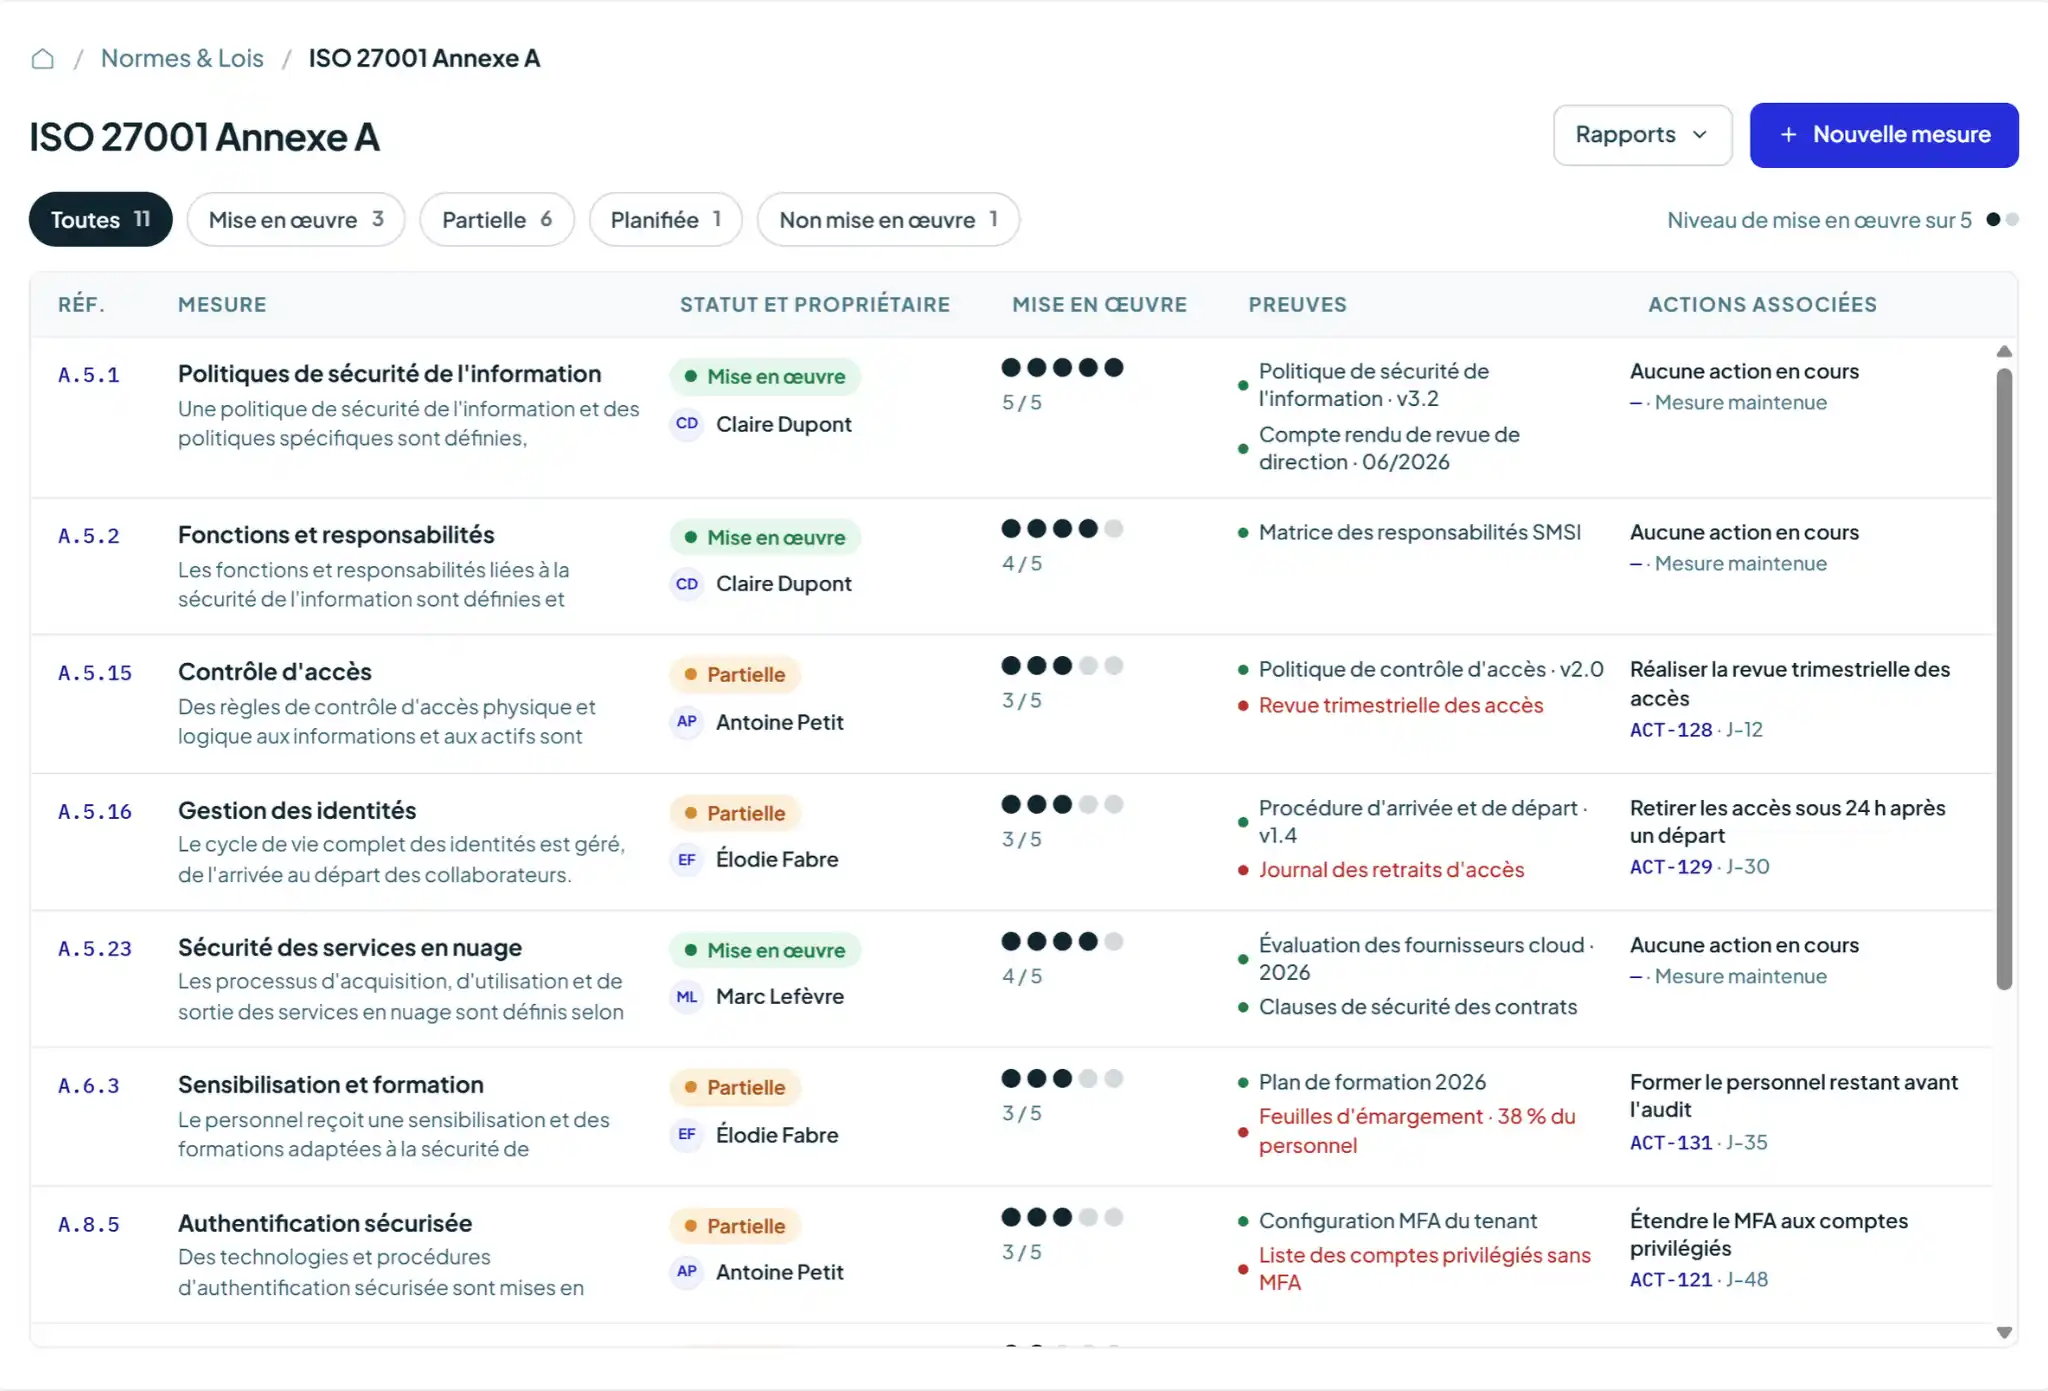
Suivez vos mesures de sécurité et vos éléments de preuve
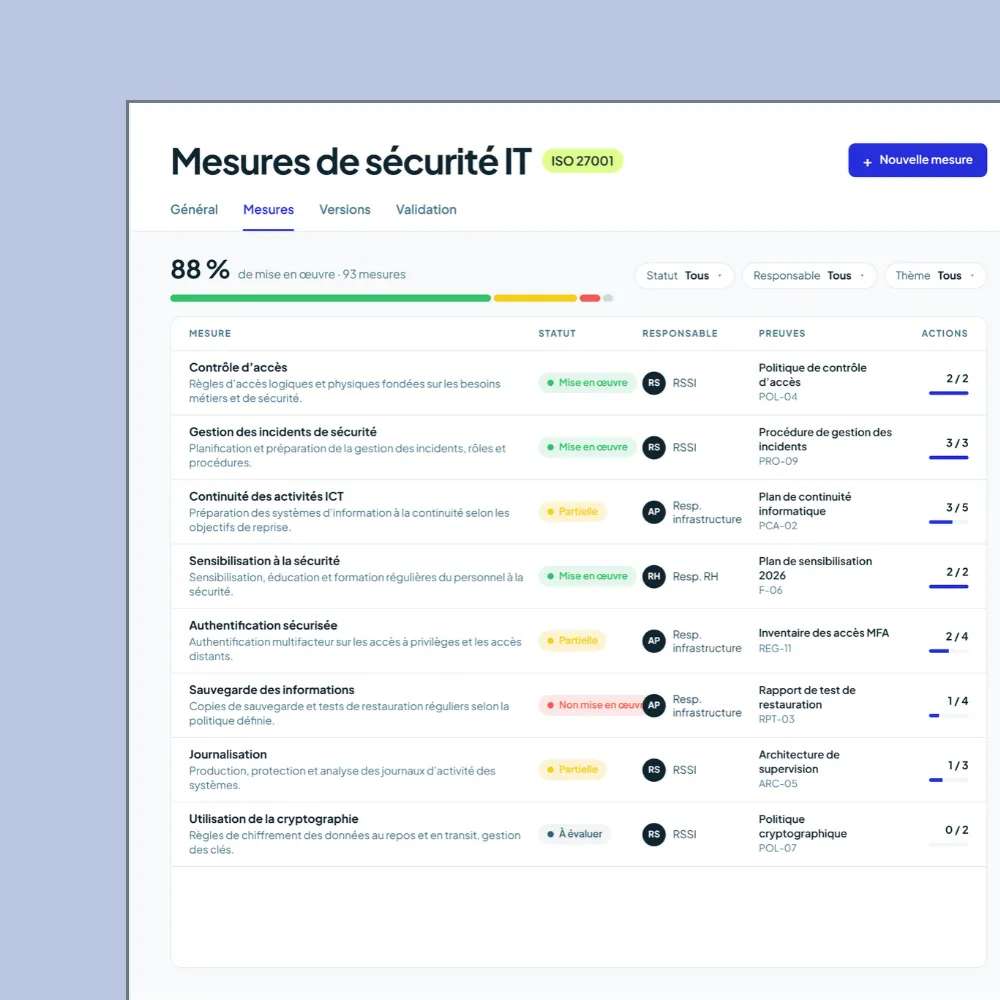
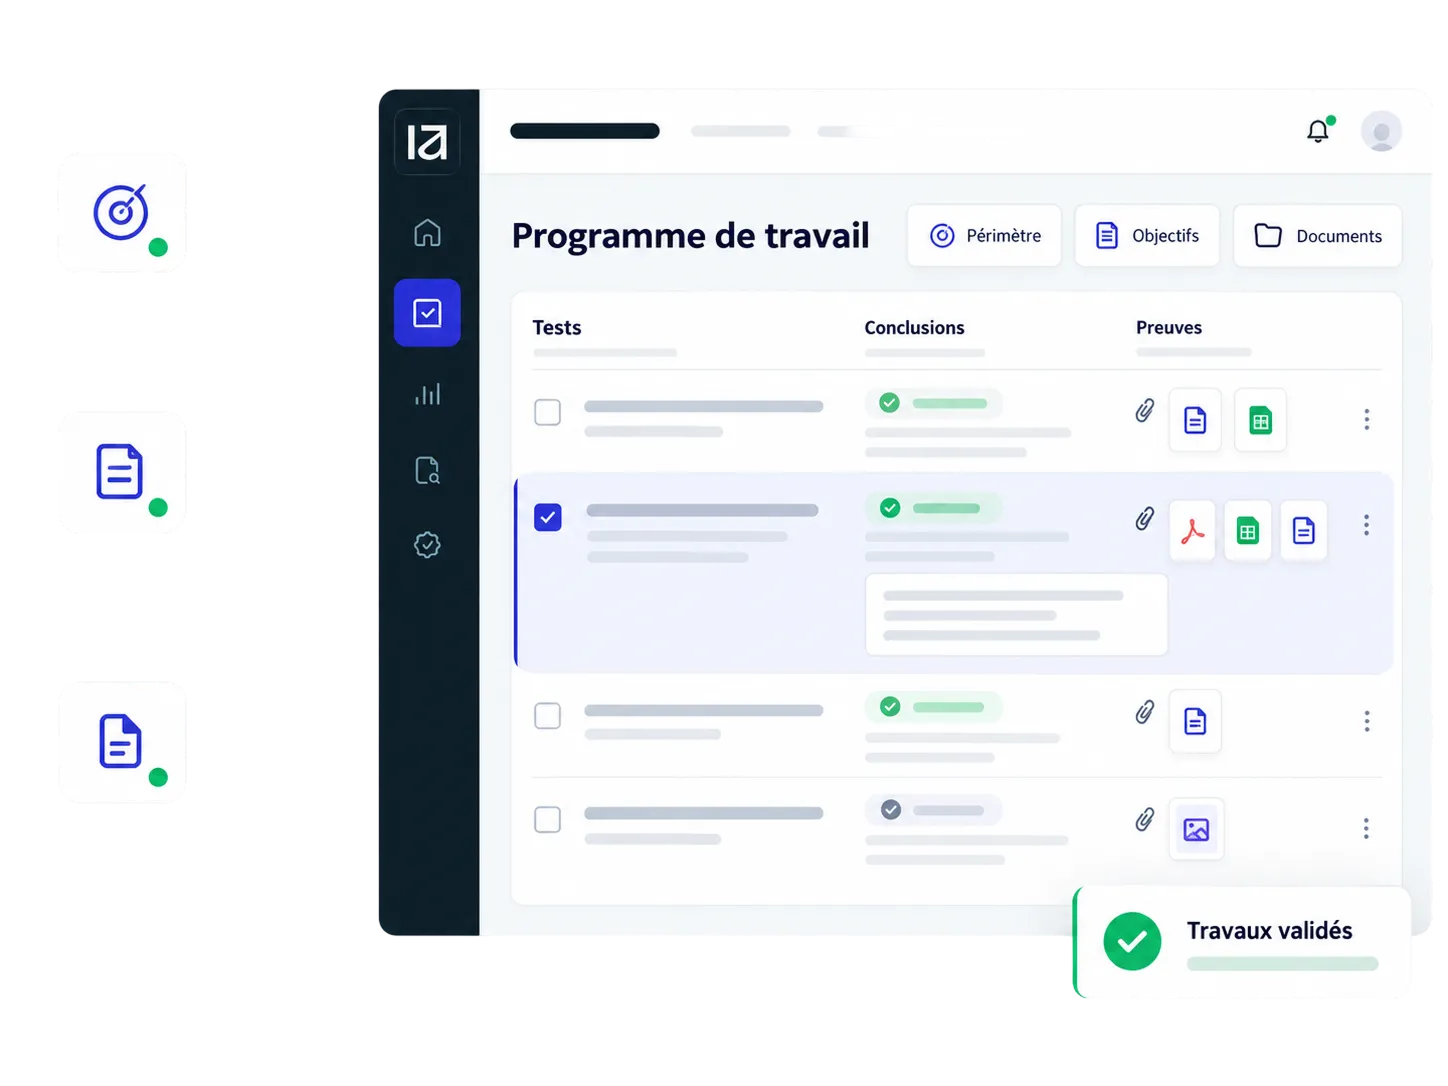
Structurez les mesures de sécurité mises en place et suivez leur niveau d’application. Reliez politiques, procédures, contrôles et preuves aux exigences concernées.
L’IA Iskera vous aide à retrouver rapidement les informations pertinentes dans votre documentation et à synthétiser les éléments disponibles.
- Mesures de sécurité centralisées
- Documents et preuves associés
- Recherche assistée par IA
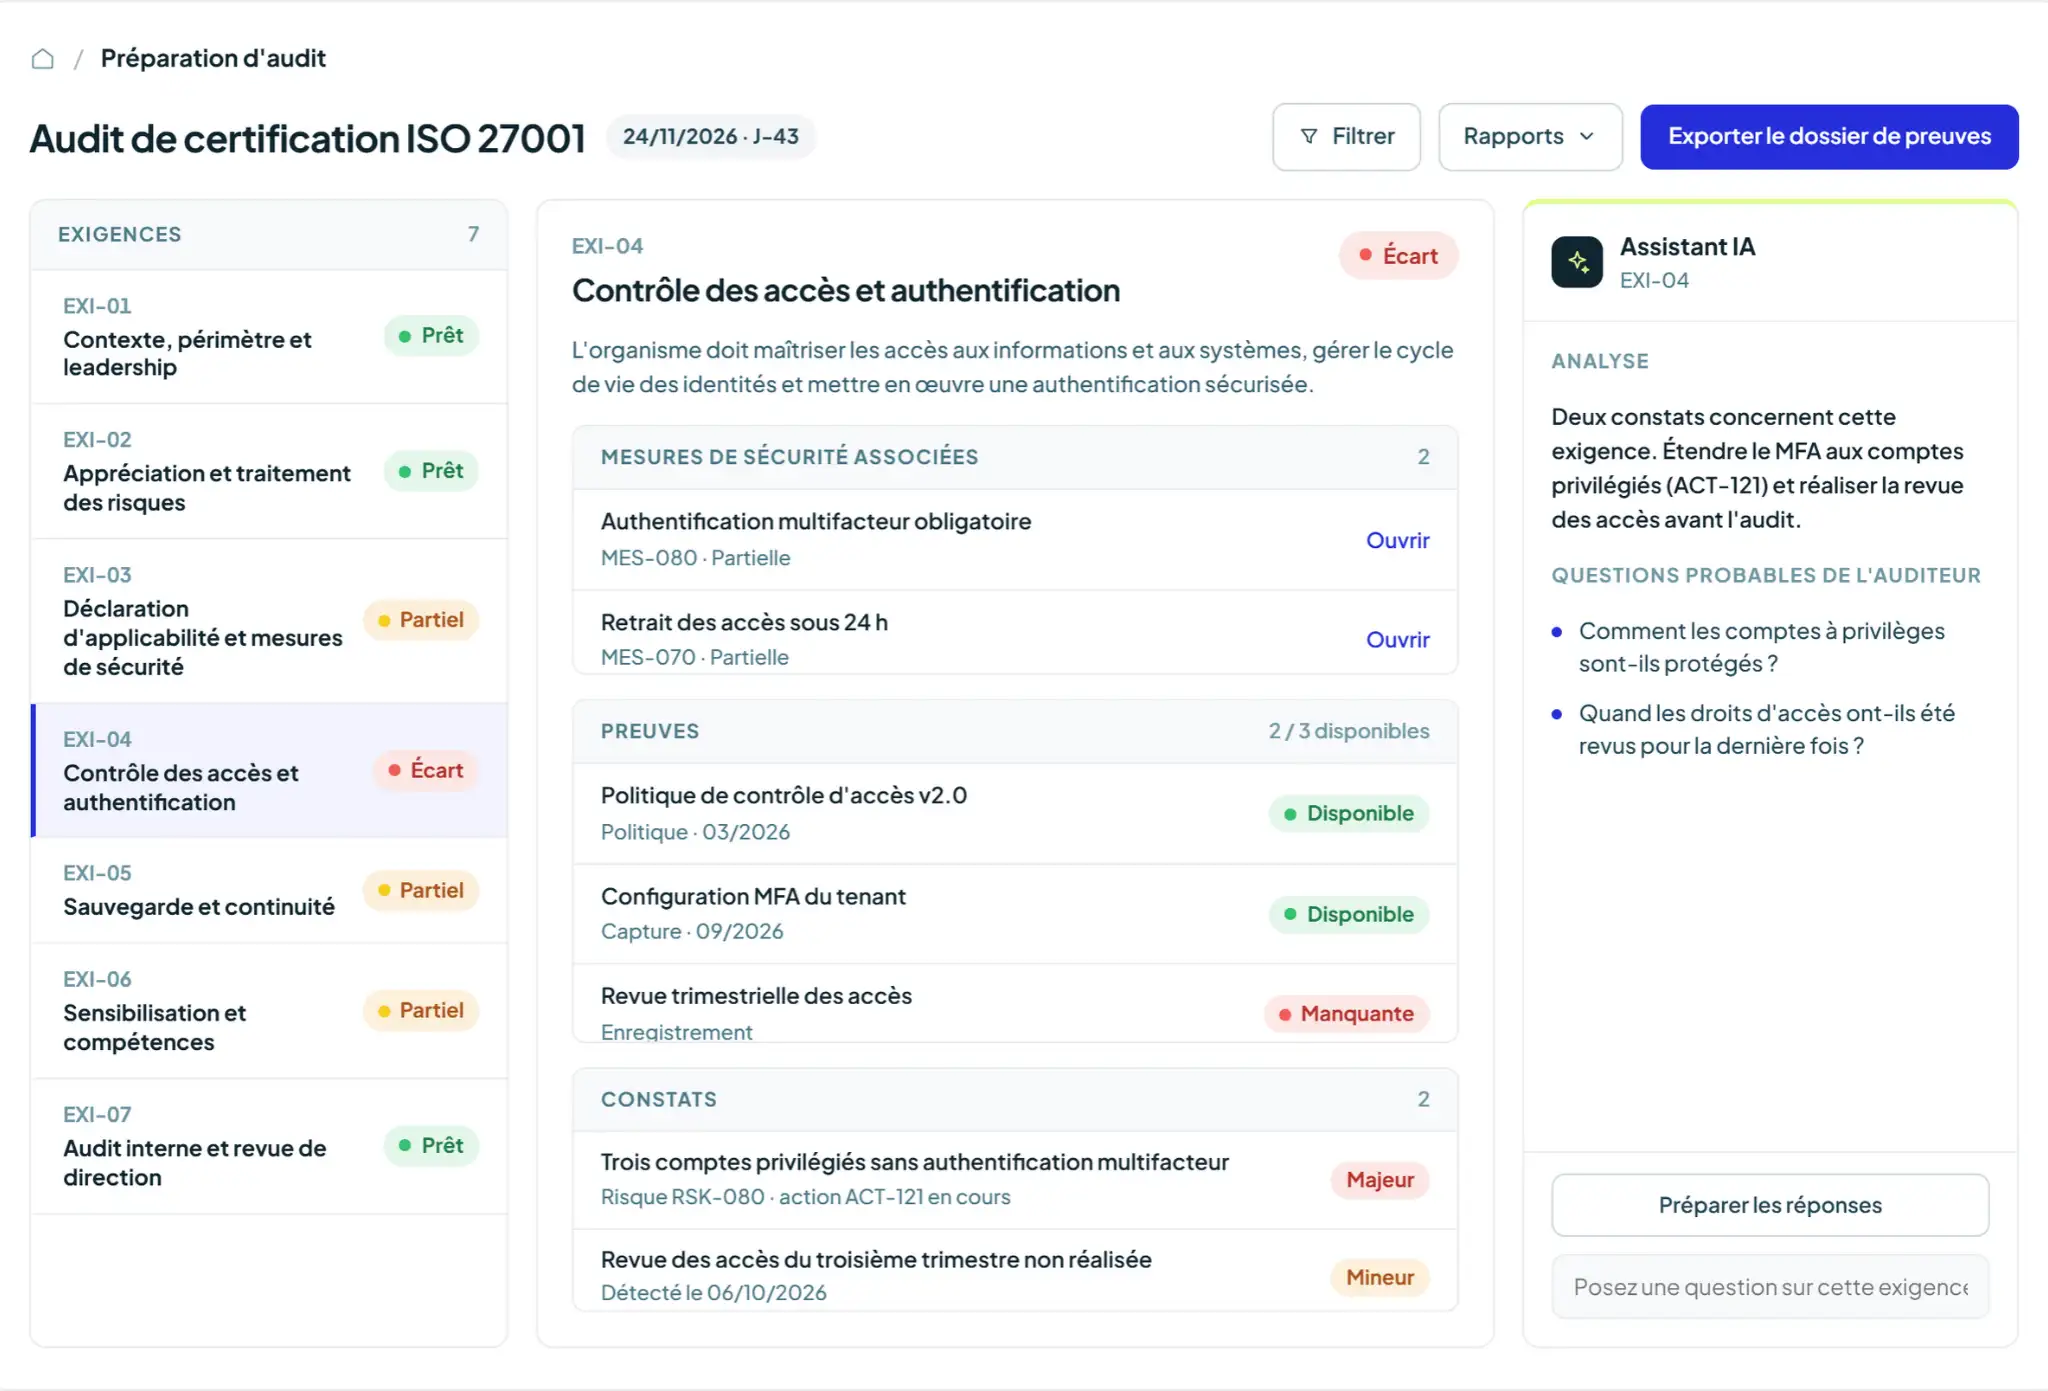
Préparez vos audits ISO 27001 avec l’IA
Reliez les exigences ISO 27001 aux risques, actifs, mesures de sécurité, documents, contrôles et éléments de preuve correspondants.
L’IA Iskera facilite la recherche dans votre SMSI et la synthèse des informations pour préparer les audits. Constats, écarts, recommandations et actions sont suivis dans la plateforme.
- Exigences reliées aux preuves
- Préparation d’audit assistée par IA
- Constats et actions centralisés
Un SMSI plus simple à piloter

100%
de votre SMSI centralisé dans un même environnement
- 01
Une vision actualisée de vos risques
Reliez actifs, menaces, mesures de sécurité et plans de traitement pour identifier rapidement les priorités.
- 02
Une meilleure traçabilité
Conservez l’historique des évaluations, décisions, contrôles, incidents et éléments de preuve.
- 03
Des actions mieux suivies
Centralisez les plans de traitement et actions correctives avec leurs responsables, échéances et statuts.
- 04
Des audits accélérés par l’IA
Retrouvez plus rapidement les documents et preuves utiles et préparez vos synthèses à partir des informations disponibles.
Structurez votre système ISO 27001 en 3 étapes
Centralisez votre SMSI, impliquez vos équipes et pilotez vos risques de sécurité depuis une plateforme commune.
01
Centralisez votre SMSI
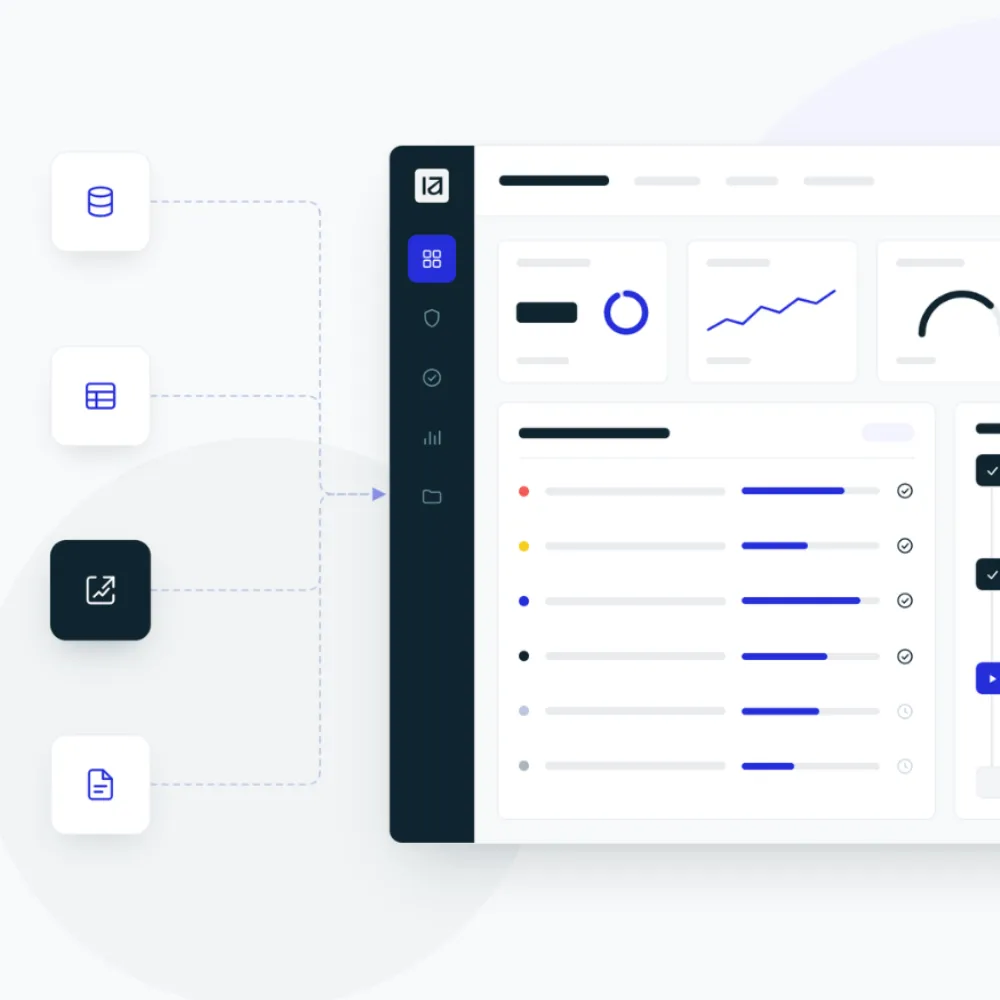
Importez vos actifs, risques, politiques, exigences, mesures de sécurité, incidents, audits et plans d’action existants.
Organisez les informations selon vos activités, entités, sites, processus ou systèmes d’information.
02
Impliquez vos équipes
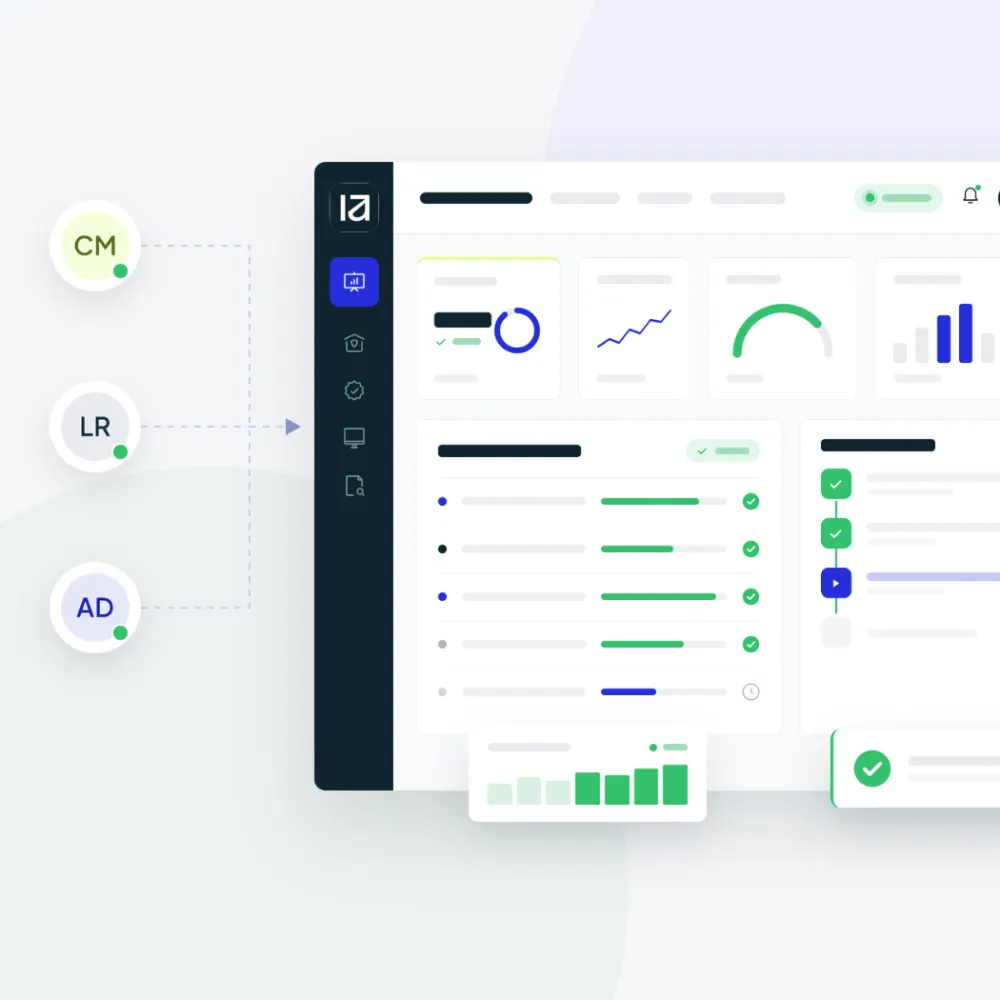
Définissez les propriétaires d’actifs, responsables de risques, pilotes des mesures de sécurité et circuits de validation. Chaque contributeur participe au suivi du SMSI.
03
Pilotez votre sécurité de l’information
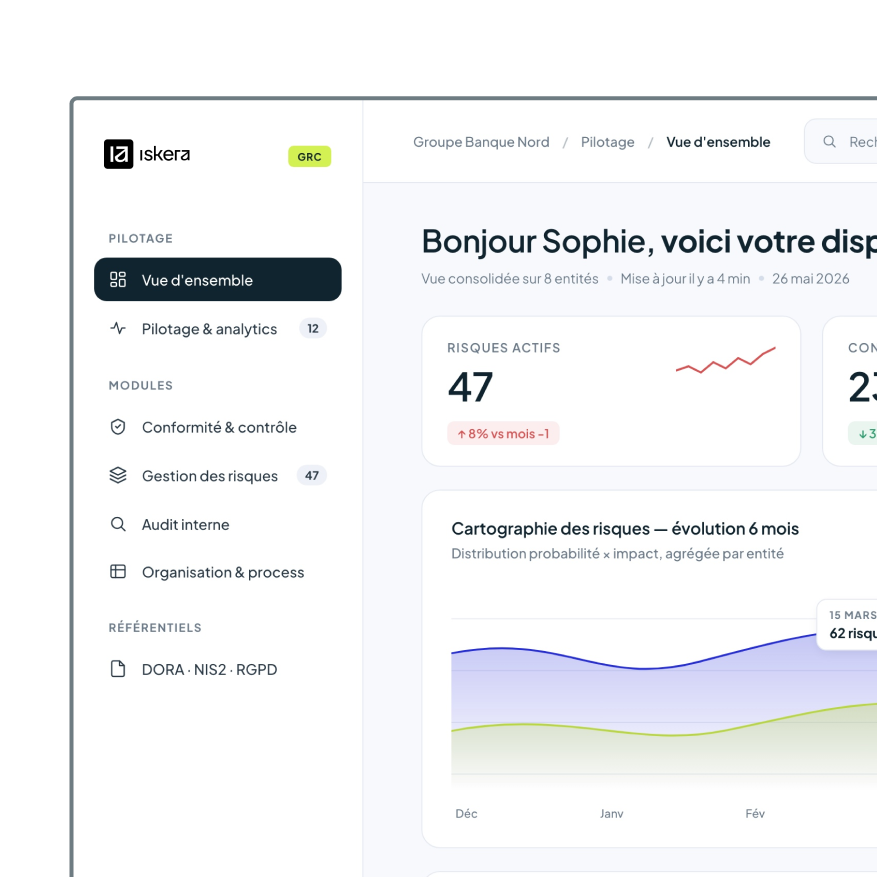
Suivez risques, incidents, mesures, audits, indicateurs et plans d’action depuis des tableaux de bord. Appuyez-vous sur l’IA pour rechercher, synthétiser et identifier les points d’attention.
Pilotez votre SMSI ISO 27001 au quotidien
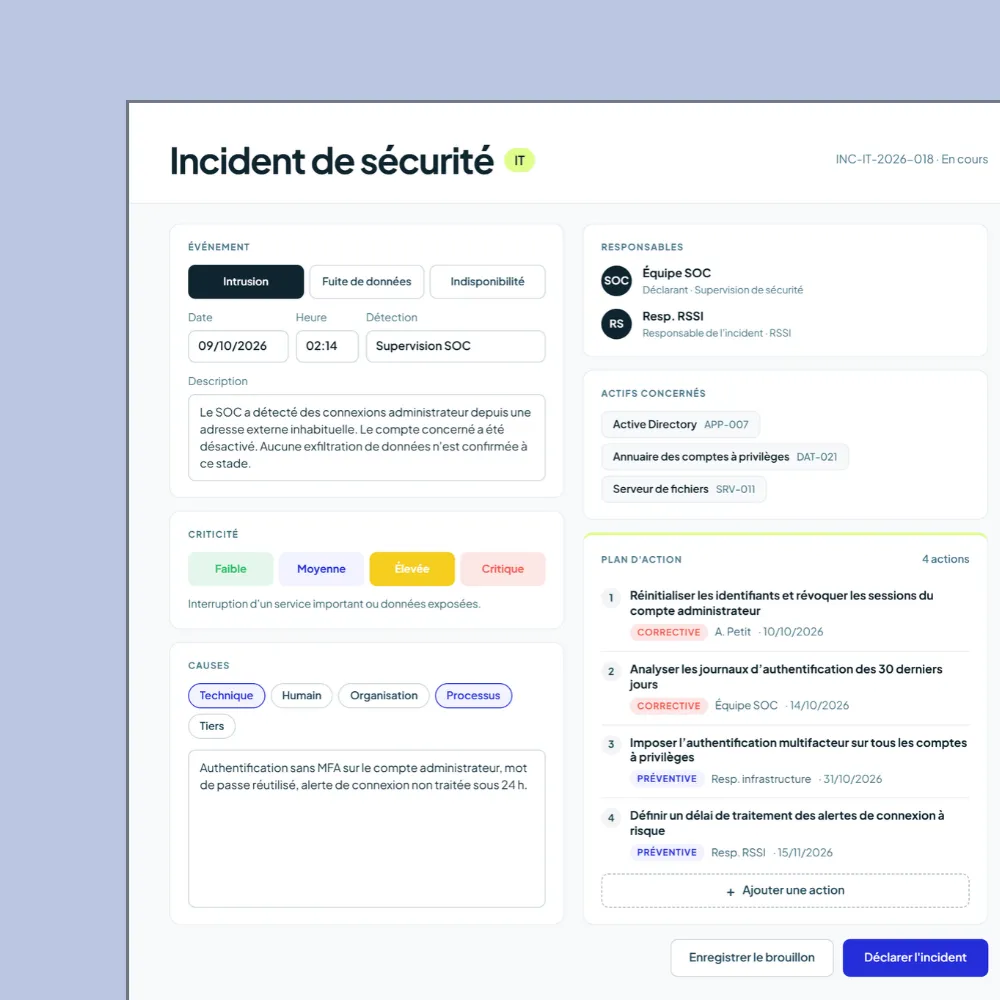
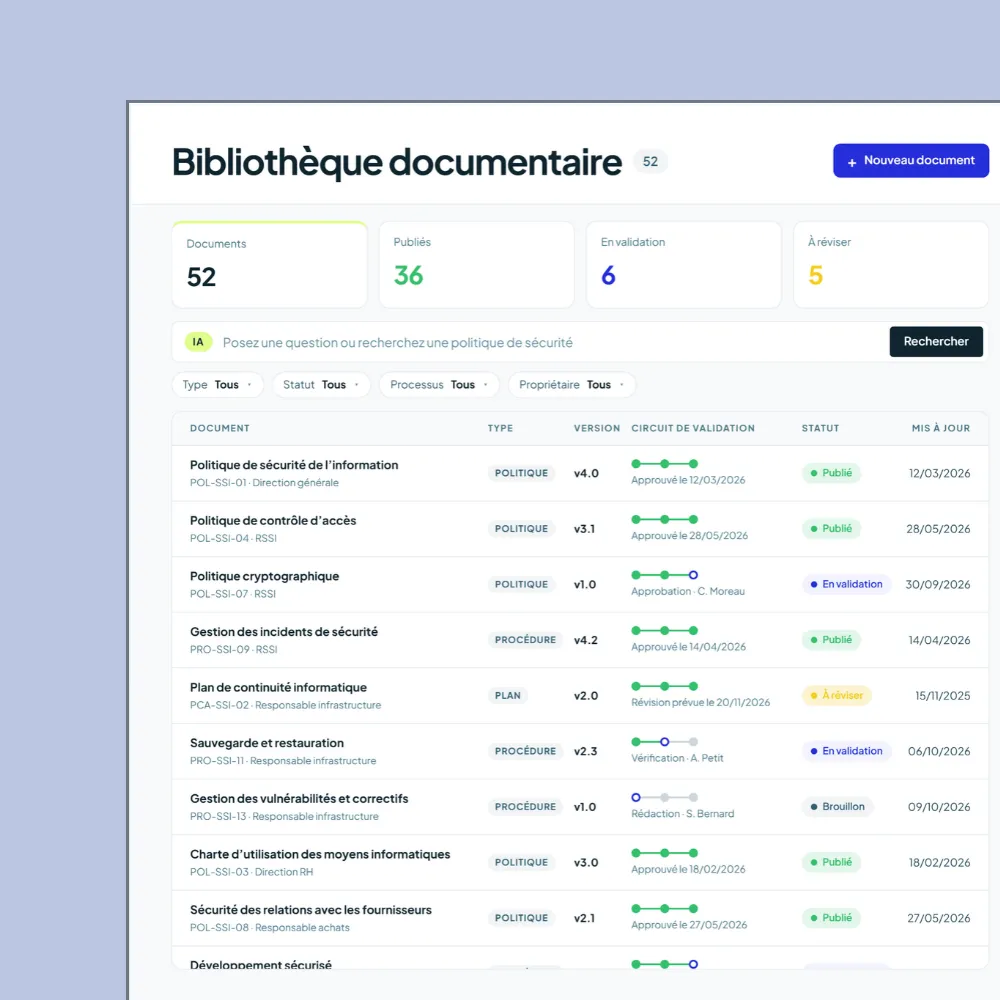
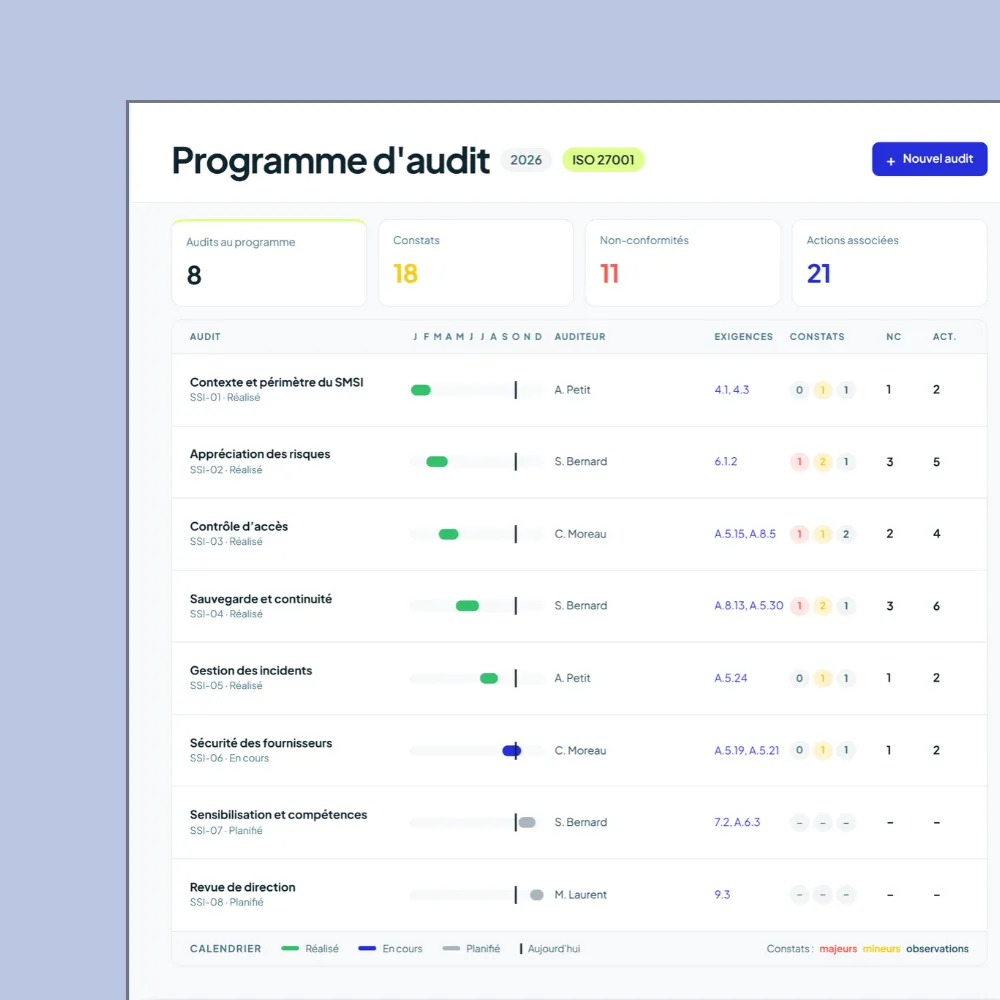
De votre dispositif existant à un SMSI opérationnel
AUTRES SOLUTIONS
Connectez ISO 27001 à l’ensemble de votre dispositif de maîtrise des risques
La sécurité de l’information mobilise vos risques, actifs, processus, audits, incidents et plans d’action. Iskera relie ces domaines dans un environnement commun.
Voyez Iskera en action
Découvrez comment centraliser votre SMSI, piloter vos risques et mesures de sécurité, automatiser vos suivis et utiliser l’IA pour faciliter vos analyses et la préparation de vos audits ISO 27001.
Les dernières ressources
Vos questions les plus fréquentes
ISO/IEC 27001 est la norme internationale de référence pour les systèmes de management de la sécurité de l’information (SMSI). Elle fournit un cadre pour identifier les risques, mettre en place des mesures adaptées et piloter la sécurité dans la durée.
La version actuellement en vigueur est ISO/IEC 27001:2022. Elle remplace l’édition 2013 et intègre une structure actualisée des mesures de sécurité associées au référentiel ISO/IEC 27002.
ISO 27001 s’adresse aux organisations de toutes tailles et secteurs, particulièrement à celles qui gèrent des informations sensibles ou dépendent fortement de leurs systèmes d’information.
Un SMSI mobilise les actifs, risques, mesures de sécurité, exigences, politiques, responsabilités, incidents, indicateurs, audits et plans d’action. Iskera permet de relier ces informations.
Les risques sont identifiés à partir des actifs, activités, menaces et vulnérabilités susceptibles d’affecter la sécurité de l’information.
Ils sont ensuite évalués et associés aux mesures de traitement. Une plateforme conserve l’historique et facilite le suivi des actions.
L’IA facilite la recherche documentaire, la synthèse des informations dispersées et la préparation des revues ou audits.
Dans Iskera, l’IA assiste les équipes tout en maintenant la validation humaine des décisions et actions proposées.
Vérifiez risques, politiques, mesures de sécurité, responsabilités, incidents, audits précédents et preuves disponibles. Iskera relie ces informations aux exigences pour faciliter leur vérification.
La déclaration d’applicabilité, ou SoA (Statement of Applicability), précise les mesures de sécurité retenues, leur statut de mise en œuvre et la justification des éventuelles exclusions. Iskera permet de relier mesures, risques, responsables, preuves et actions.
Non. ISO 27001 n’impose pas de logiciel particulier. Une plateforme dédiée facilite la centralisation, la traçabilité, le suivi des risques et mesures et la préparation des audits.
Iskera fournit les outils pour structurer, documenter et piloter votre SMSI. La certification dépend du fonctionnement réel et de la conformité de votre organisation, évalués par un organisme indépendant.