RGPD & nLPD
Structurez votre conformité RGPD et nLPD dans une plateforme unique
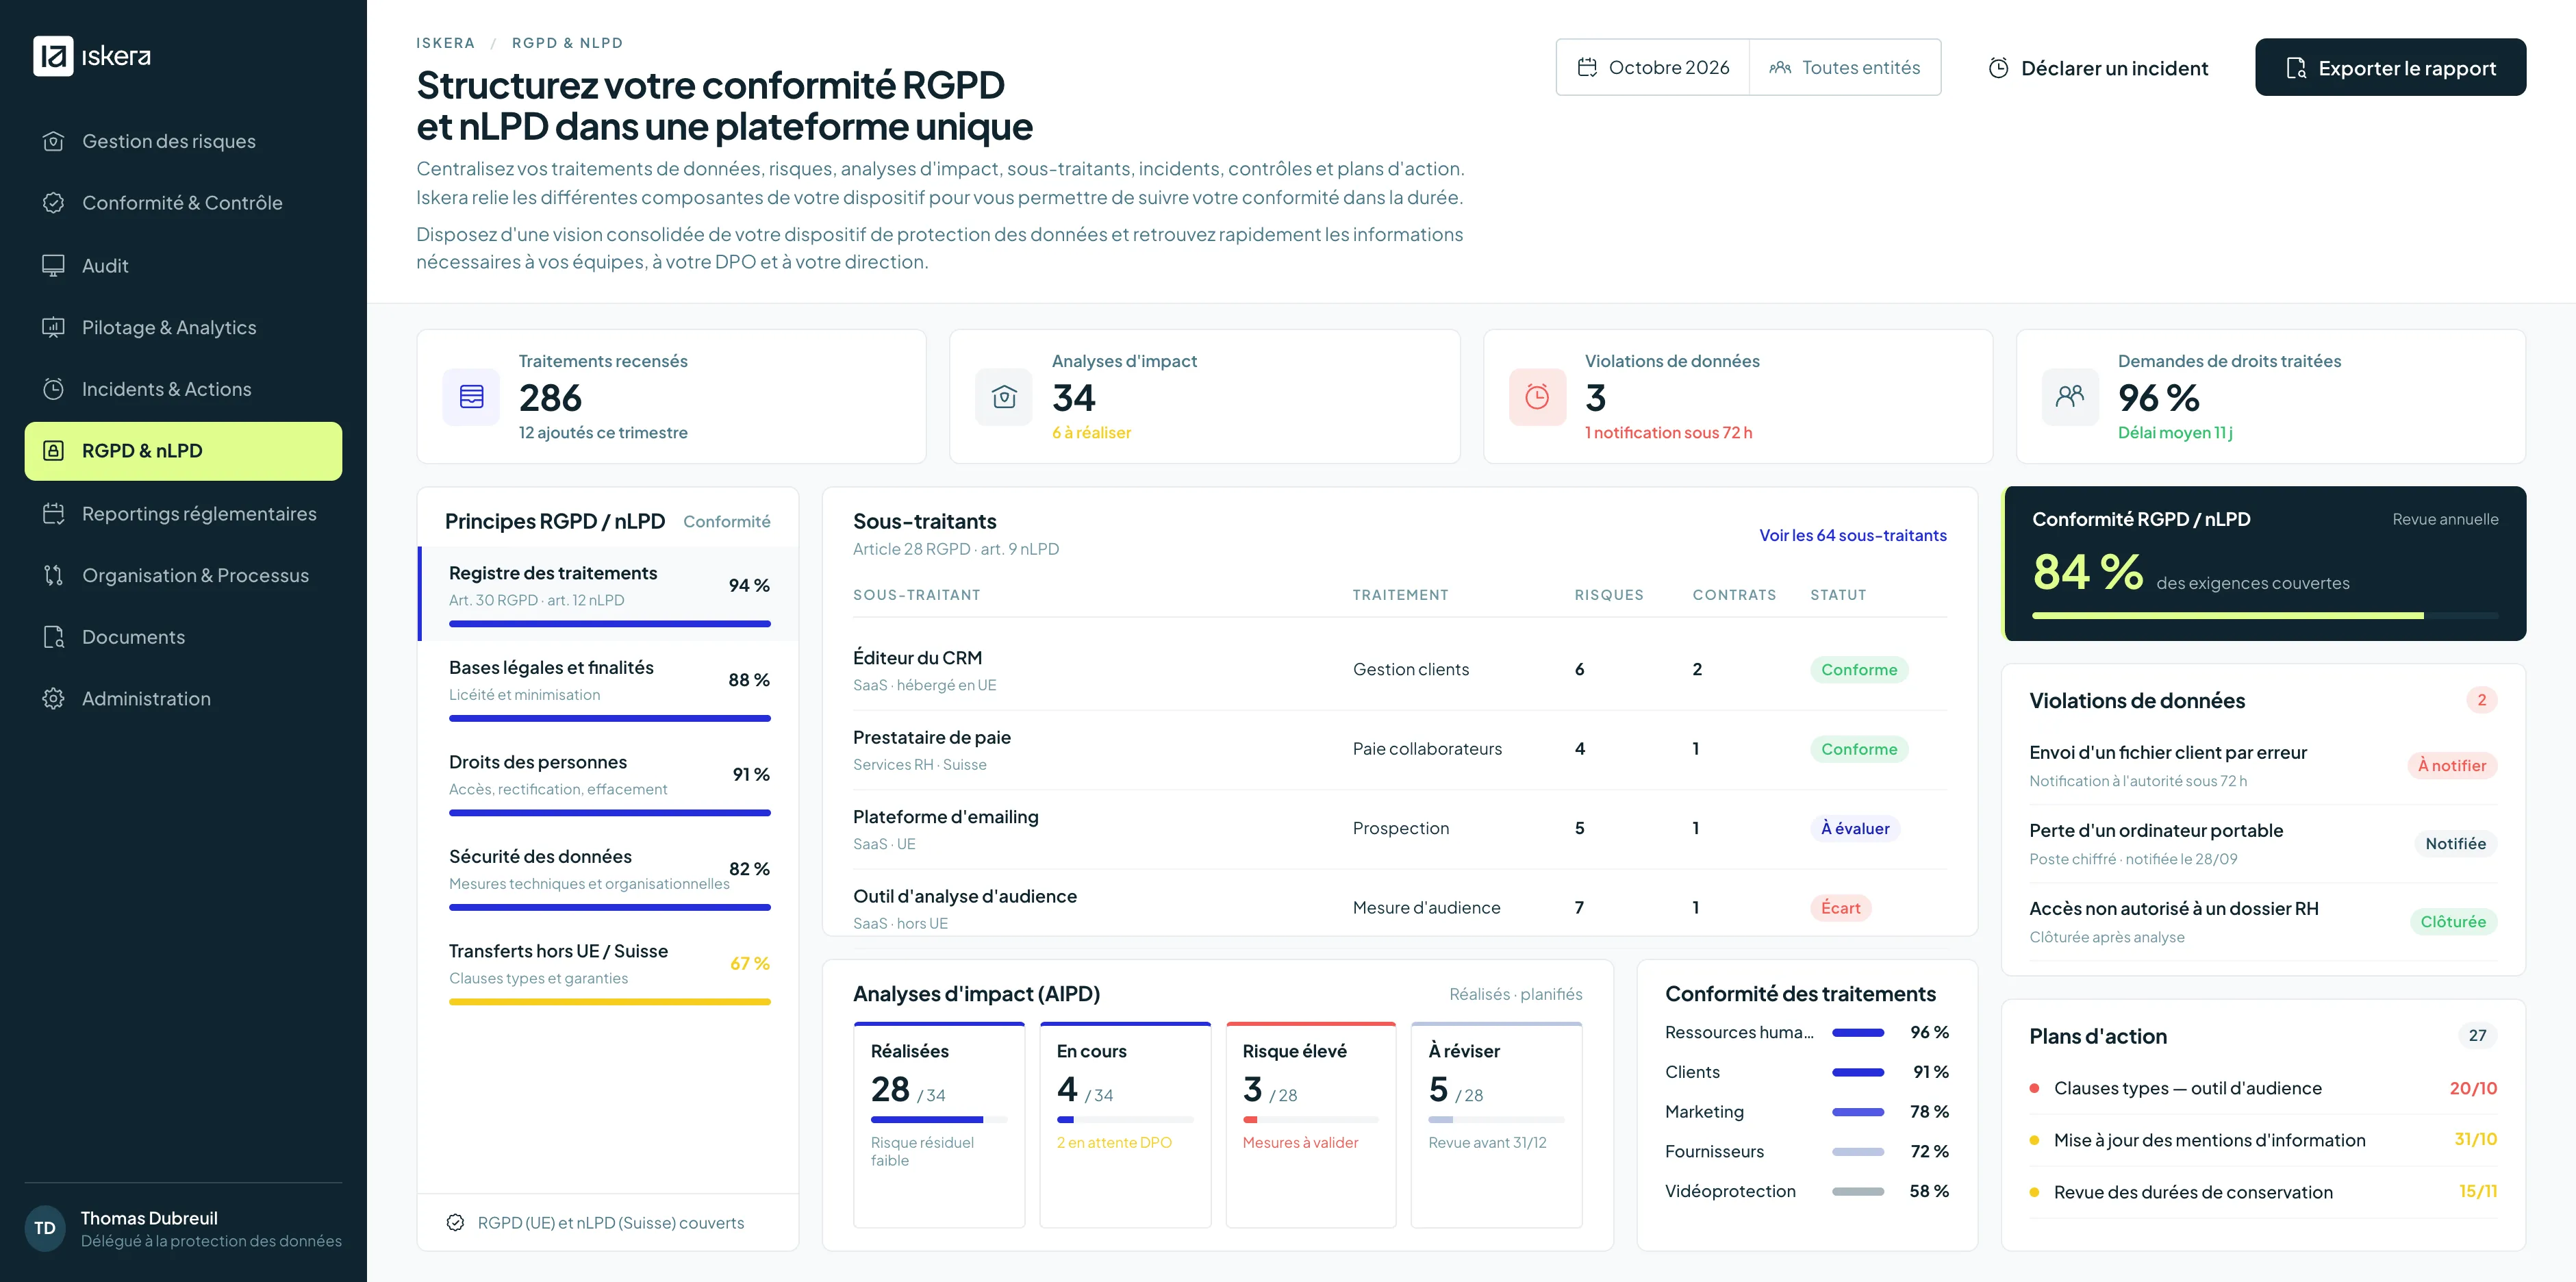
Centralisez vos traitements de données, risques, analyses d'impact, sous-traitants, incidents, contrôles et plans d'action. Iskera relie les différentes composantes de votre dispositif pour vous permettre de suivre votre conformité dans la durée.
Disposez d'une vision consolidée de votre dispositif de protection des données et retrouvez rapidement les informations nécessaires à vos équipes, à votre DPO et à votre direction.
Passez du registre de traitements à un dispositif réellement pilotable
Le RGPD et la LPD suisse encadrent le traitement des données personnelles et renforcent les responsabilités des organisations en matière de gouvernance, de sécurité, de transparence et de maîtrise des risques. La LPD révisée est entrée en vigueur en Suisse le 1er septembre 2023.
Iskera vous permet de réunir les différentes composantes de votre dispositif dans un environnement commun. Chaque traitement peut être relié aux risques, responsables, sous-traitants, contrôles, documents, incidents et plans d'action correspondants afin de disposer d'une vision claire de votre niveau de maîtrise.
Centralisez votre registre des traitements
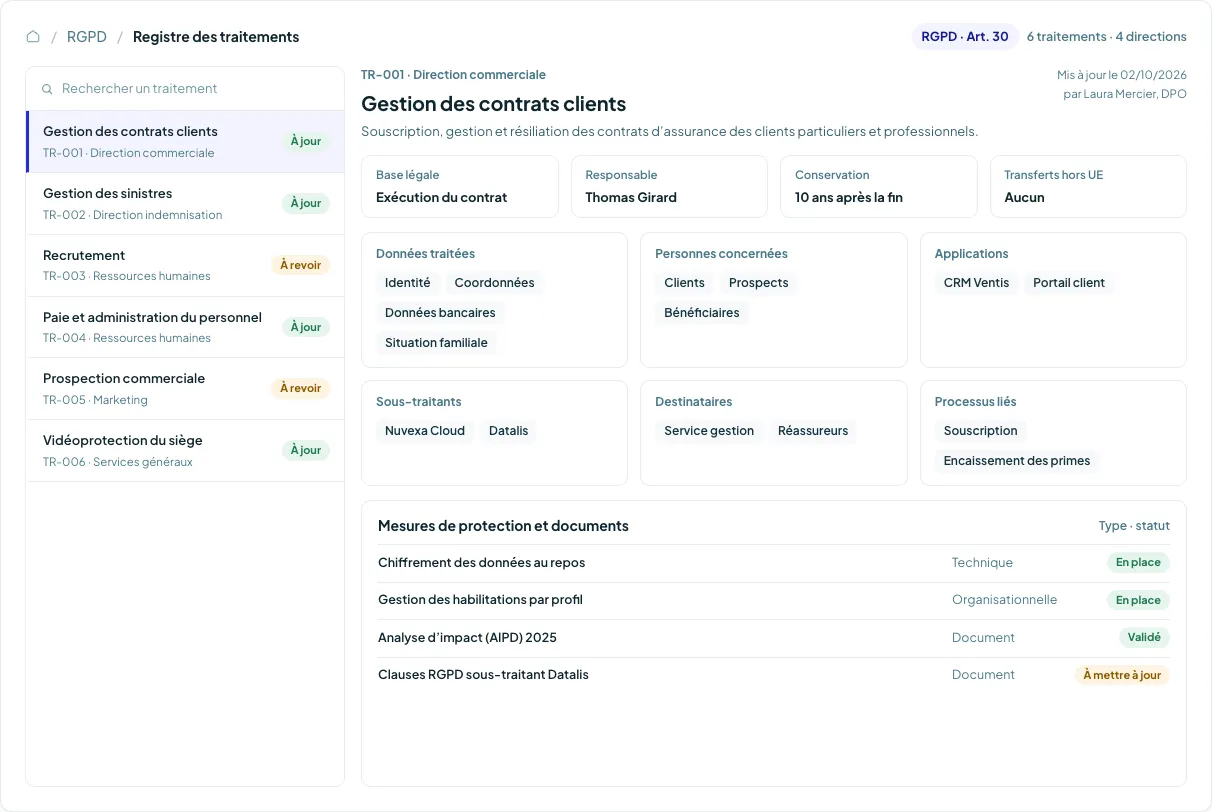
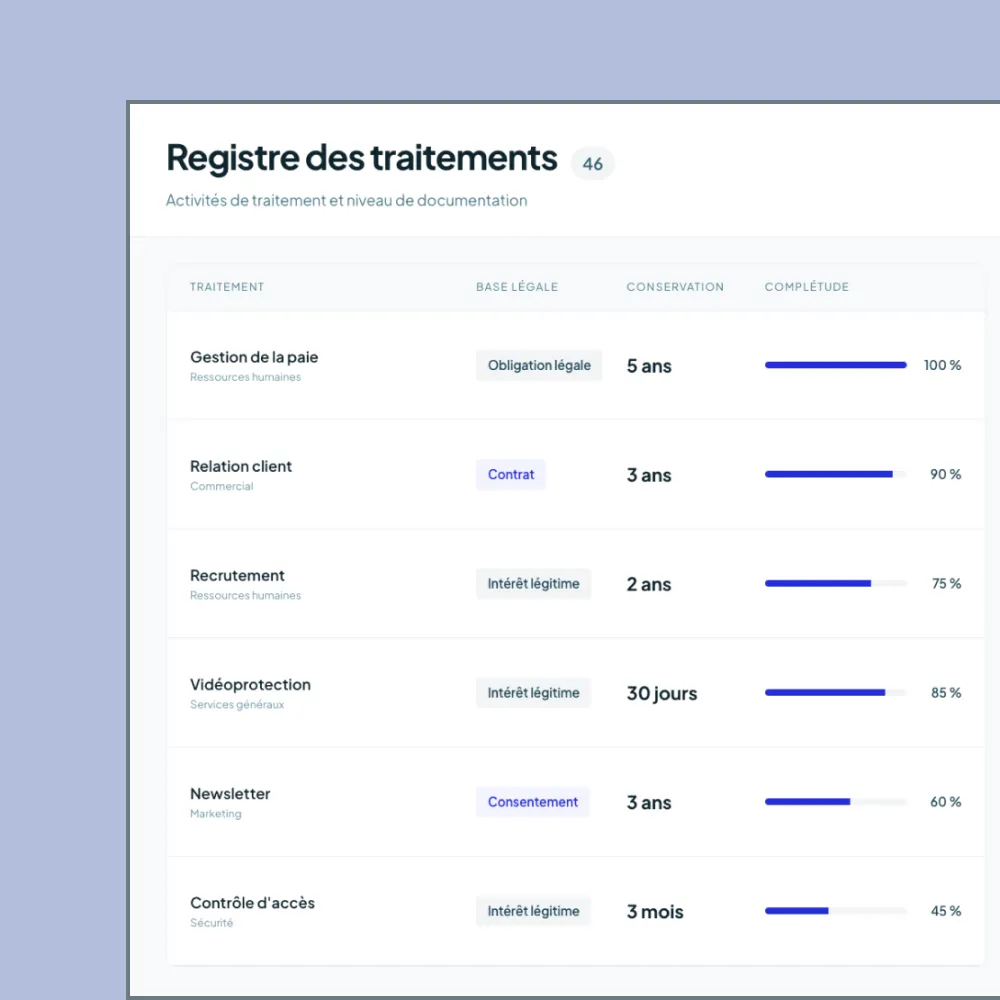
Recensez vos activités de traitement dans un référentiel commun et documentez les informations nécessaires à leur suivi. Reliez chaque traitement aux responsables, données, applications, sous-traitants, documents et mesures de protection associés. Le registre est un outil de pilotage de la conformité qui évolue avec vos traitements.
- Vision consolidée de vos traitements
- Responsabilités clairement identifiées
- Mise à jour facilitée dans un référentiel partagé
Évaluez les risques liés aux données personnelles
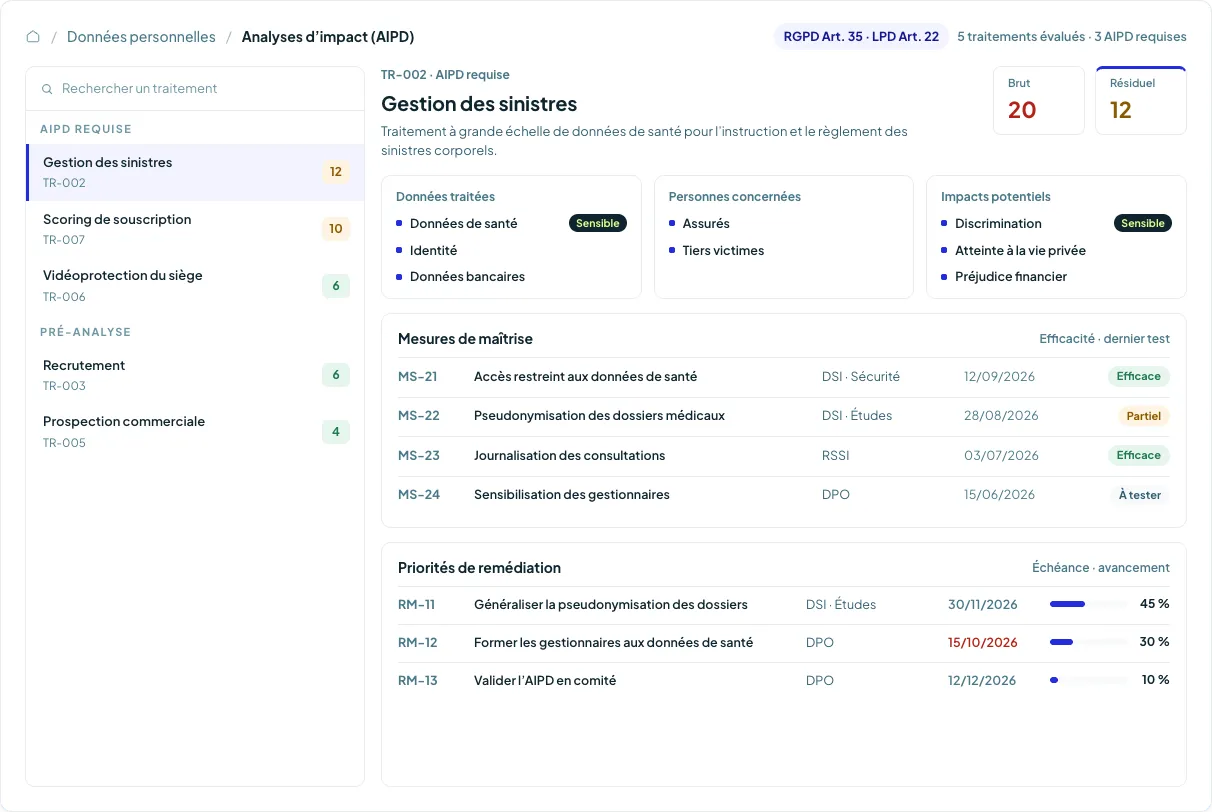
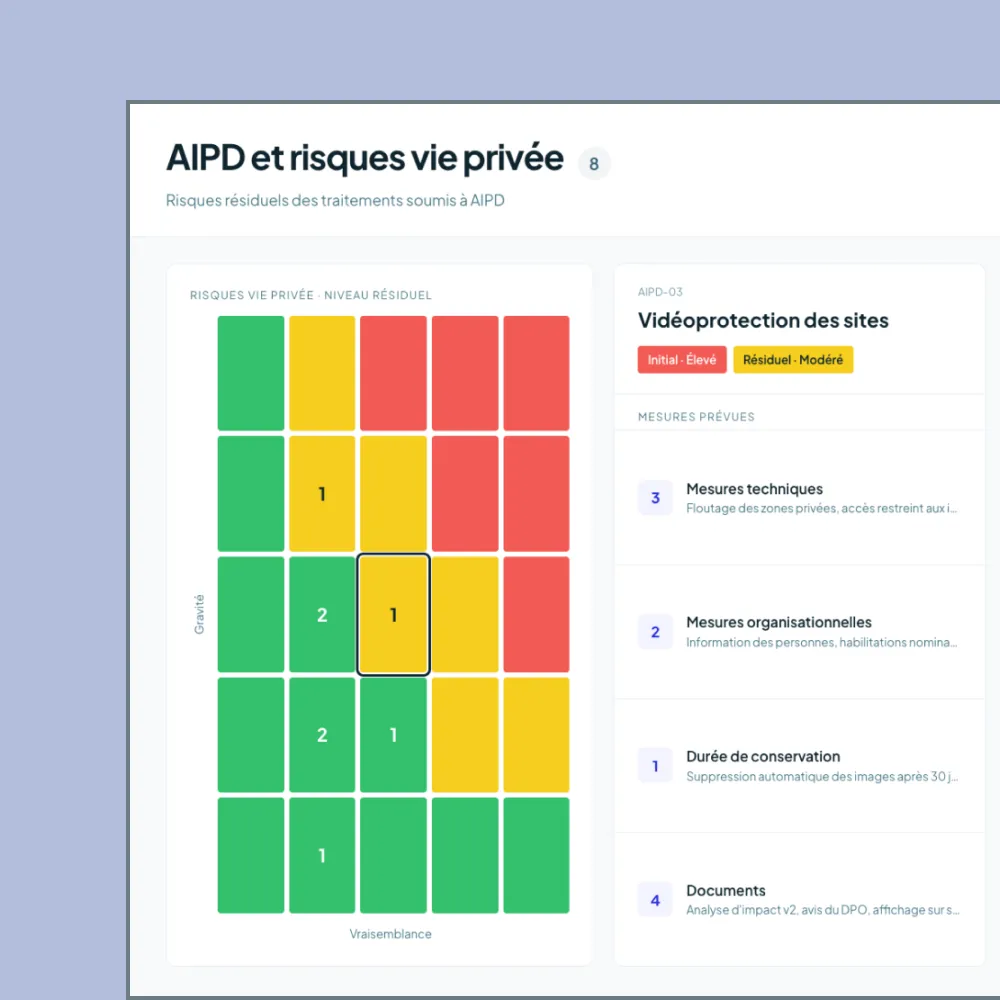
Identifiez les traitements susceptibles de présenter un risque élevé et structurez vos analyses d'impact sur la protection des données.
Documentez les risques, leurs impacts potentiels et les mesures mises en œuvre pour les réduire. Le RGPD comme la LPD suisse prévoient une AIPD lorsqu'un traitement est susceptible d'engendrer un risque élevé.
- Évaluation homogène des risques
- AIPD et mesures de maîtrise centralisées
- Priorités de remédiation visibles
Gérez les violations de données et leur suivi
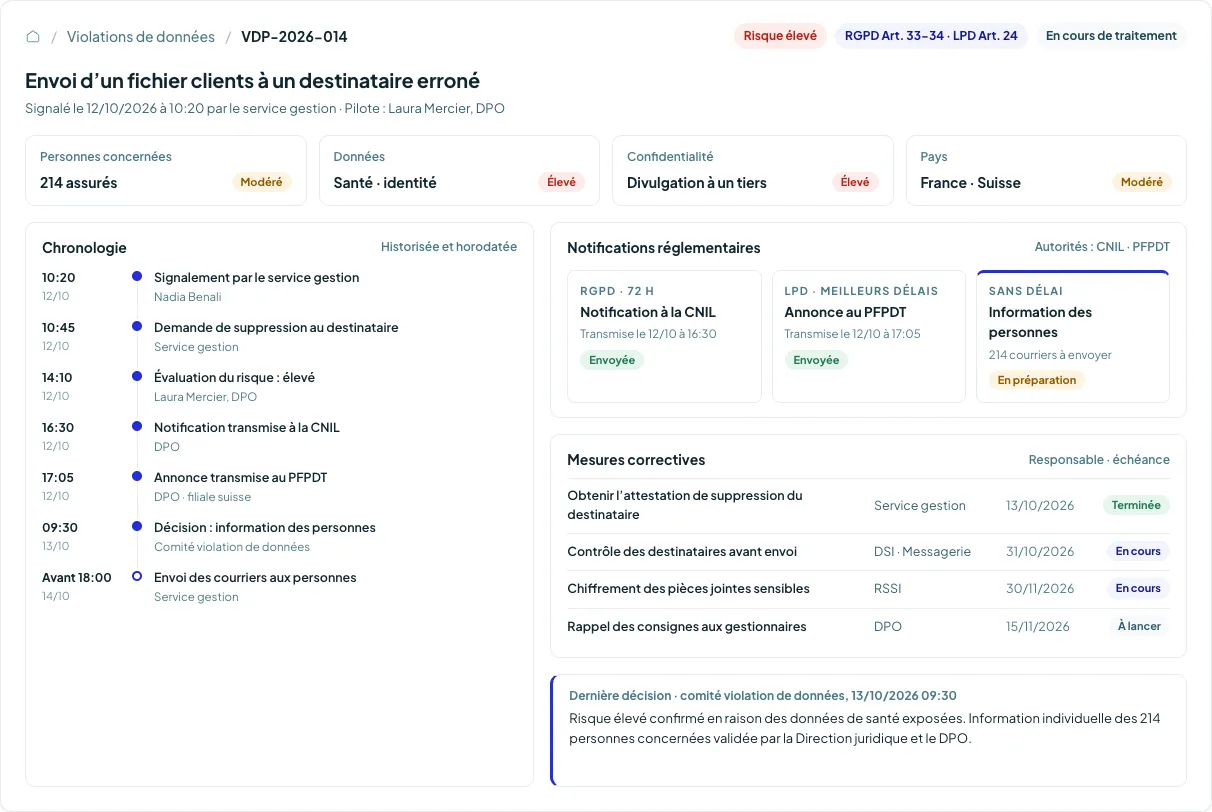
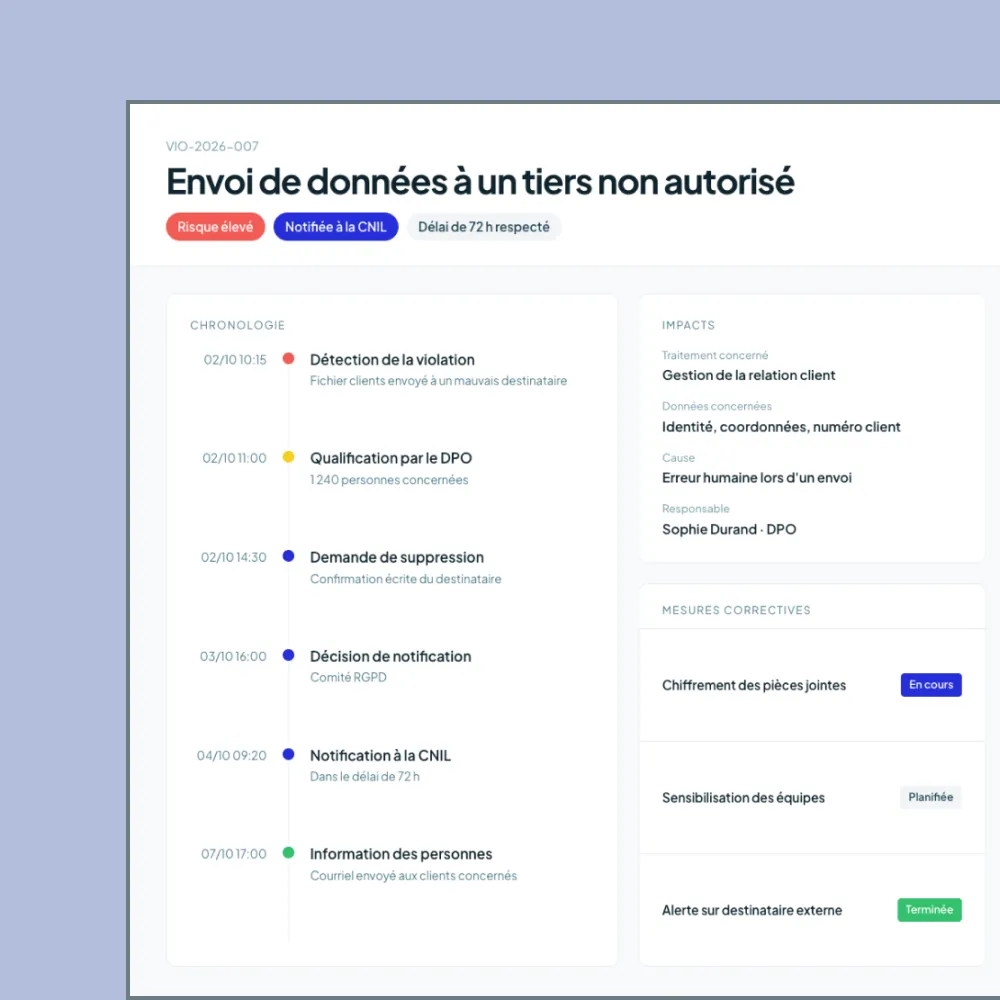
Centralisez les incidents impliquant des données personnelles, évaluez leur niveau de risque et conservez une chronologie complète.
Le RGPD prévoit une notification à l'autorité sous 72 heures lorsque les critères sont remplis. La LPD suisse prévoit une notification au PFPDT dans les meilleurs délais en cas de risque élevé.
- Traçabilité des incidents et décisions
- Évaluation du niveau de risque
- Suivi des notifications et mesures correctives
Pilotez votre conformité dans la durée
Rassemblez traitements, risques, contrôles, incidents, audits, sous-traitants et plans d'action dans des tableaux de bord communs.
Identifiez les sujets prioritaires et suivez leur traitement jusqu'à leur résolution.
- Niveau de maîtrise visible
- Écarts priorisés selon leur criticité
- Reporting pour le DPO et la direction
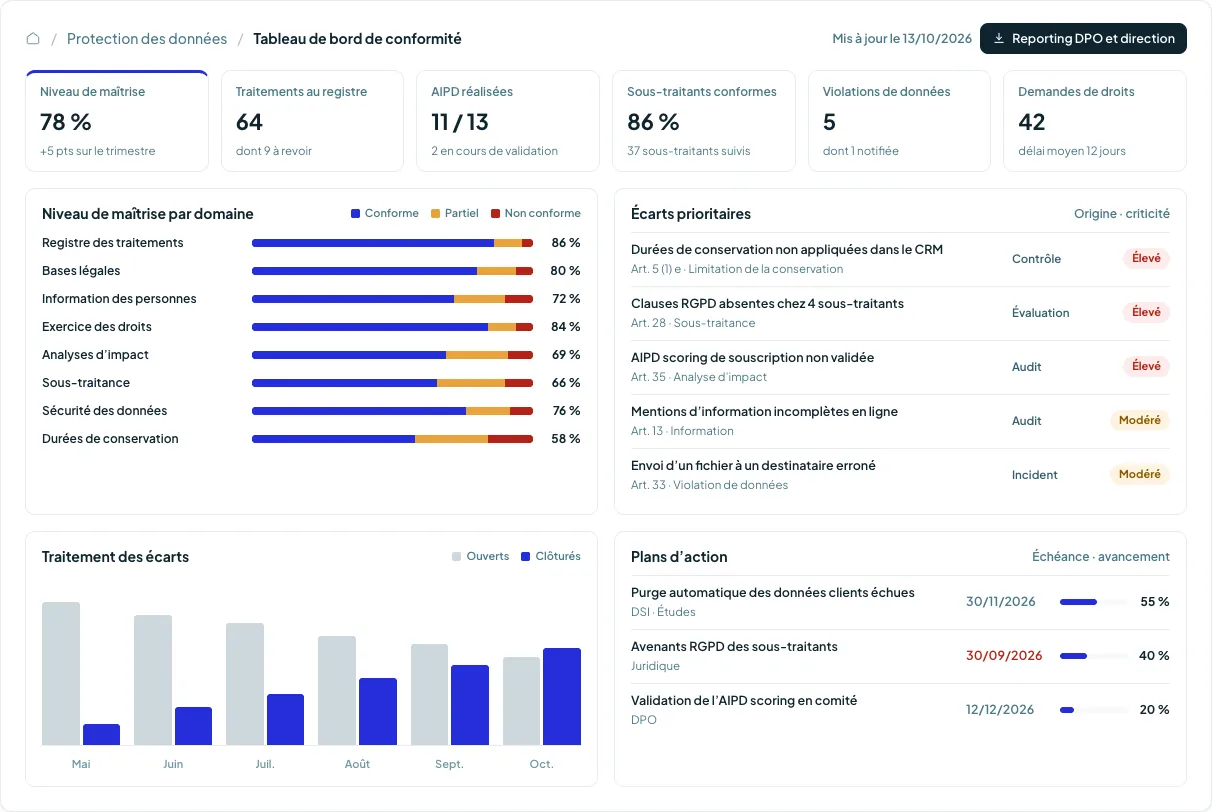
Un dispositif de protection des données plus lisible et traçable

1
environnement commun pour vos traitements, risques, AIPD, incidents, tiers, contrôles et actions
- 01
Une conformité plus facile à démontrer
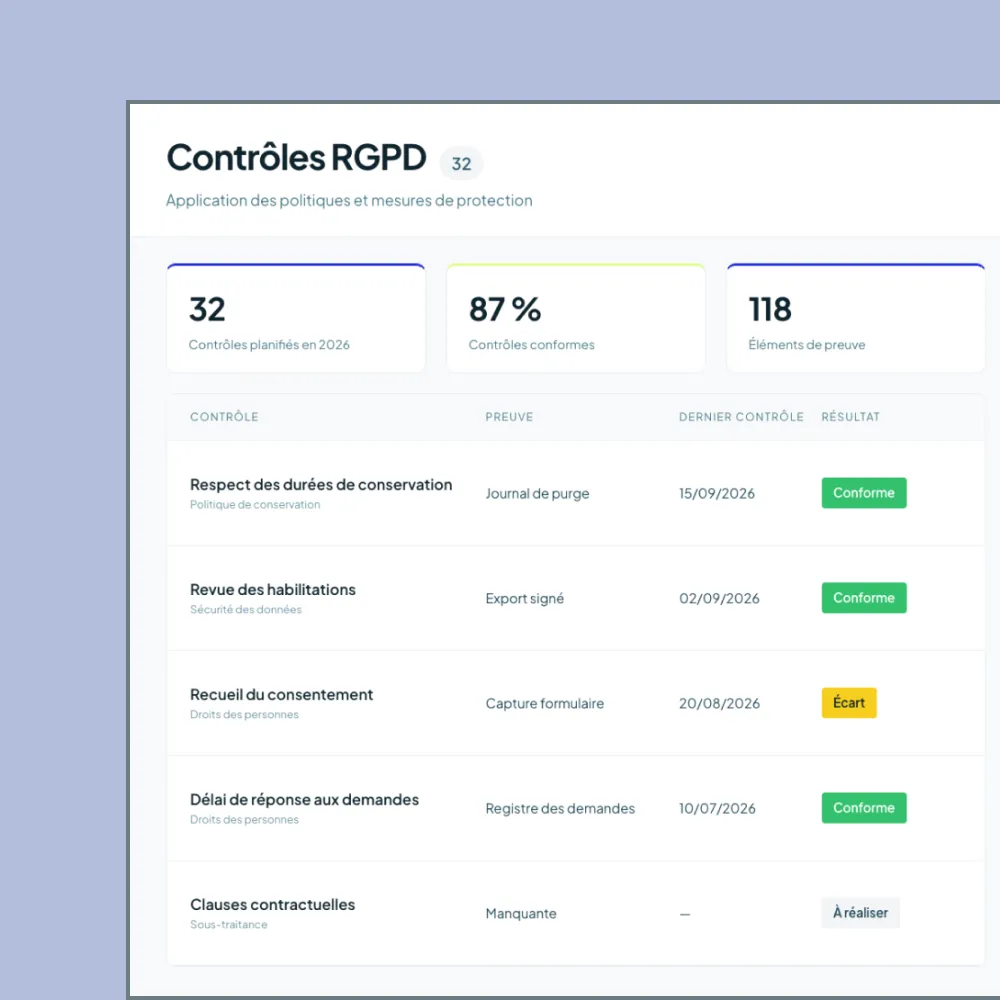
Reliez vos obligations aux traitements, politiques, contrôles, responsabilités, documents et preuves permettant d'en démontrer la prise en compte.
- 02
Un registre réellement exploitable
Transformez votre registre des traitements en référentiel vivant, connecté aux risques, applications, responsables et sous-traitants concernés.
- 03
Les risques prioritaires mieux identifiés
Croisez traitements, catégories de données, impacts, mesures de sécurité et analyses d'impact afin de concentrer vos efforts sur les sujets les plus sensibles.
- 04
Les remédiations sous contrôle
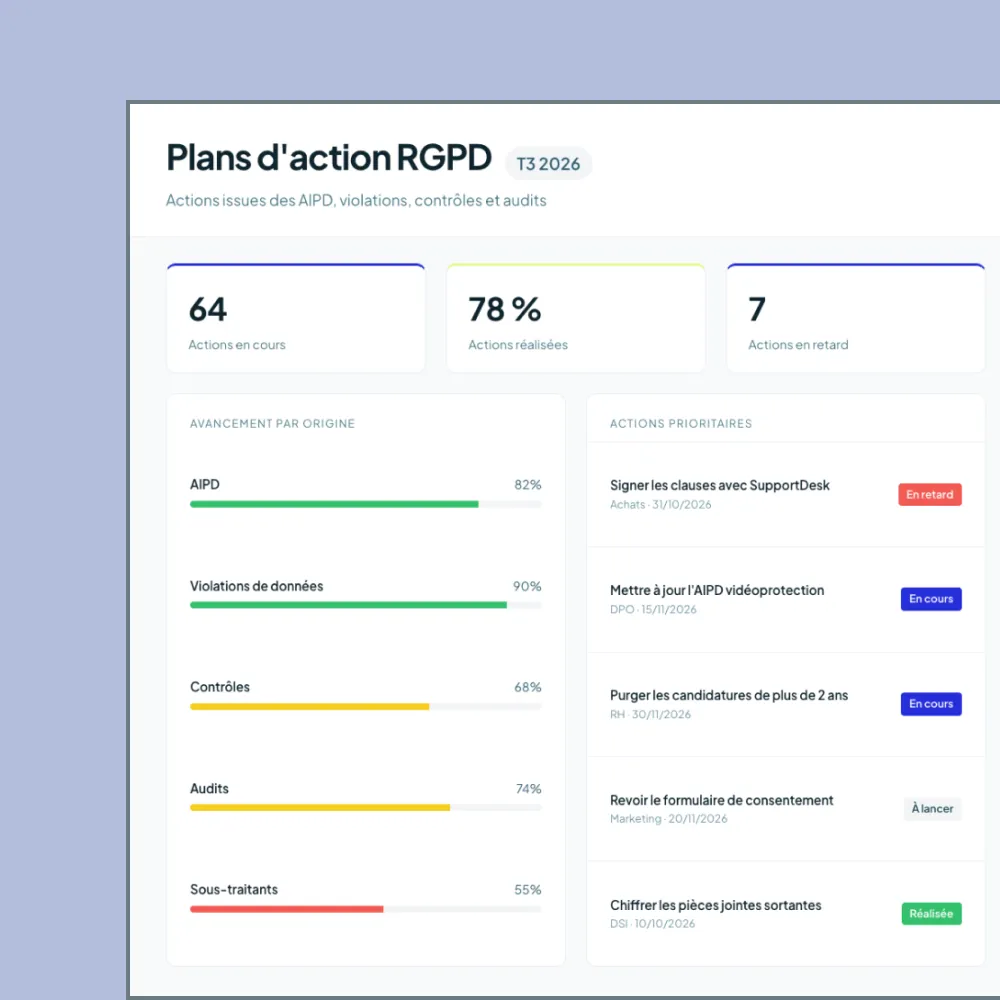
Regroupez les écarts issus des AIPD, incidents, contrôles ou audits et suivez leur résolution jusqu'à leur clôture.
Structurez votre démarche RGPD et nLPD en 3 étapes
Rassemblez les différentes composantes de votre dispositif pour passer d'une conformité documentaire à un pilotage continu de la protection des données.
01
Cartographiez votre dispositif
Importez vos traitements, politiques, applications, sous-traitants, analyses de risques et contrôles existants.
Structurez leurs relations dans un référentiel commun.
02
Évaluez votre niveau de maîtrise
Analysez les traitements sensibles, documentez vos mesures existantes et identifiez les risques ou écarts nécessitant une action complémentaire.
03
Pilotez vos remédiations
Priorisez les actions, affectez les responsabilités, suivez les échéances et consolidez l'avancement dans des tableaux de bord adaptés au DPO, aux métiers et à la direction.
Pilotez la protection des données au quotidien
De votre dispositif actuel à une protection des données pilotée
AUTRES SOLUTIONS
Connectez la protection des données à l'ensemble de votre gouvernance
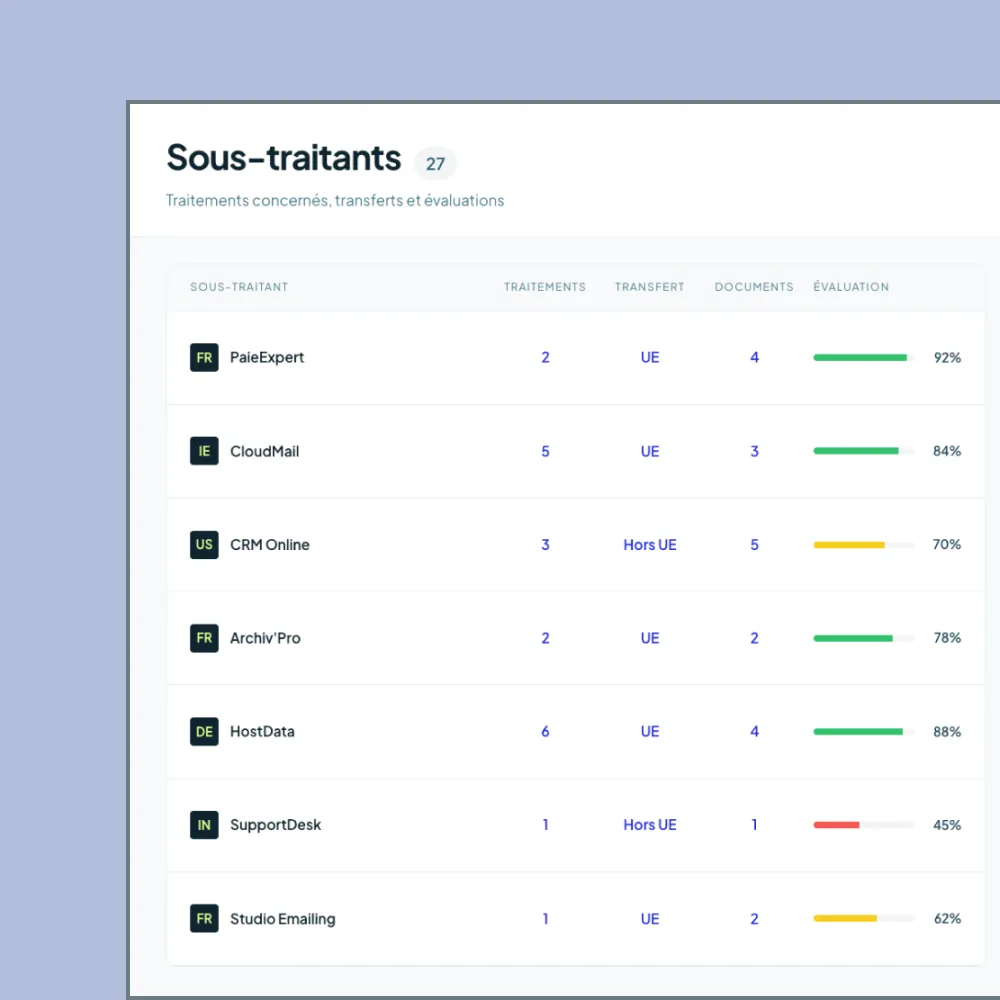
Le RGPD et la nLPD mobilisent plusieurs domaines de votre organisation. Iskera relie la protection des données à vos risques, contrôles, tiers et dispositifs d'audit.
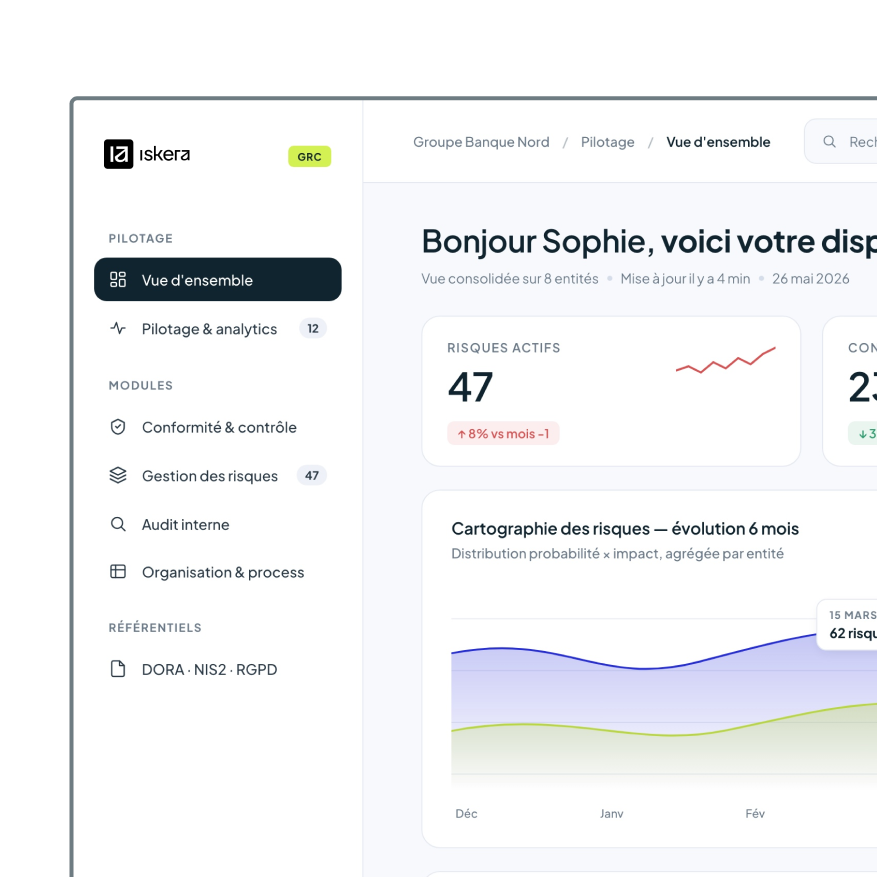
Voyez comment Iskera facilite le pilotage du RGPD et de la nLPD
Découvrez comment centraliser vos traitements, évaluer vos risques, structurer vos AIPD, suivre vos incidents et piloter vos actions de conformité au sein d'une même plateforme.
Les dernières ressources
Vos questions les plus fréquentes
Le Règlement général sur la protection des données encadre le traitement des données personnelles dans l'Union européenne. Il définit notamment les principes applicables aux traitements, les droits des personnes et les responsabilités des organisations qui traitent ces données.
La nLPD désigne couramment la loi fédérale suisse révisée sur la protection des données, entrée en vigueur le 1er septembre 2023. Elle renforce notamment les obligations des responsables du traitement et la protection des droits des personnes concernées.
Les deux réglementations poursuivent des objectifs proches de protection des données personnelles, mais leurs champs d'application, certaines obligations et leurs mécanismes de notification diffèrent. Une organisation active en Suisse et dans l'Union européenne peut donc devoir prendre en compte les deux cadres.
Une analyse d'impact est requise lorsque le traitement envisagé est susceptible d'entraîner un risque élevé pour les personnes concernées. Le RGPD comme la LPD suisse prévoient ce principe.
Dans le cadre du RGPD, une violation présentant un risque pour les droits et libertés doit être notifiée à l'autorité compétente dans les meilleurs délais et, lorsque cela est possible, au plus tard dans les 72 heures suivant sa découverte.
En Suisse, la LPD prévoit une notification au PFPDT dans les meilleurs délais lorsqu'une violation est susceptible d'entraîner un risque élevé pour la personnalité ou les droits fondamentaux des personnes concernées.
Non. Iskera permet de structurer et piloter la gouvernance du dispositif : traitements, risques, AIPD, sous-traitants, contrôles, incidents, preuves et plans d'action.
Les fonctions techniques telles que la gestion du consentement des cookies, le chiffrement, la prévention des fuites de données ou la protection des postes restent assurées par les solutions spécialisées correspondantes.
Les écarts issus d'une AIPD, d'un contrôle, d'un audit, d'un incident ou d'une évaluation de sous-traitant peuvent être transformés en actions dans Iskera. Chaque action peut disposer d'un responsable, d'une échéance, d'un statut et des éléments de preuve associés.
Le cadre applicable dépend notamment de la localisation de l'organisation, des personnes dont les données sont traitées et des activités réalisées. Les organisations opérant à l'international peuvent être soumises simultanément à plusieurs réglementations de protection des données.