Contrôle interne : définition, objectifs et acteurs clés
Simplifiez le pilotage de votre contrôle interne
Centralisez vos risques, contrôles et plans d’action et suivez votre dispositif au quotidien avec Iskera.
Qu’est-ce que le contrôle interne ? Découvrez sa définition, ses objectifs, les acteurs impliqués et les clés pour structurer un dispositif efficace.
Le contrôle interne occupe une place essentielle dans la gouvernance des organisations. Pourtant, il est encore souvent perçu comme un ensemble de vérifications administratives ou financières. Son rôle est bien plus large : sécuriser les activités, maîtriser les risques et contribuer à l'atteinte des objectifs de l'organisation.
Qu'il s'agisse d'une PME, d'un groupe international ou d'une administration publique, un dispositif de contrôle interne efficace permet de mieux structurer les responsabilités, de fiabiliser les opérations et de prévenir les dysfonctionnements.
Mais que recouvre exactement le contrôle interne ? Quels sont ses objectifs et qui intervient dans sa mise en œuvre ?
Contrôle interne : de quoi parle-t-on exactement ?
Le contrôle interne désigne l'ensemble des mesures, procédures et activités mises en place par une organisation pour maîtriser ses opérations, limiter ses risques et contribuer à l'atteinte de ses objectifs.
Selon le cadre de référence de l'Autorité des marchés financiers (AMF), le contrôle interne vise notamment à assurer la conformité aux lois et règlements, le respect des orientations de la direction, le bon fonctionnement des processus et la fiabilité des informations financières.
Il ne se limite donc pas à des contrôles ponctuels. Il s'intègre au fonctionnement quotidien de l'organisation, à travers des règles, des responsabilités définies et des vérifications adaptées aux risques rencontrés.
Son principe fondamental est celui d'une assurance raisonnable : aucun dispositif ne peut supprimer totalement les risques, mais un contrôle interne bien conçu permet d'en réduire la probabilité ou les conséquences.
Les 4 objectifs essentiels du contrôle interne
Le contrôle interne poursuit plusieurs objectifs complémentaires, qui contribuent à la maîtrise des activités et à la performance globale de l'organisation.
1. Maîtriser les risques et sécuriser les activités
L'un des premiers objectifs consiste à prévenir les erreurs, les fraudes, les incidents et les dysfonctionnements susceptibles d'affecter l'organisation.
Cela passe notamment par l'identification des risques, la définition de contrôles adaptés et la mise en place de mesures correctives lorsque des anomalies sont détectées.
2. Fiabiliser les informations et les reportings
Les décisions de la direction reposent sur des informations financières, opérationnelles et réglementaires dont la fiabilité est essentielle.
Le contrôle interne contribue à garantir la qualité, l'exactitude et la disponibilité de ces informations, en limitant les erreurs de saisie, les incohérences et les problèmes de transmission entre les services.
3. Assurer la conformité aux exigences applicables
Les organisations doivent respecter de nombreuses obligations légales, réglementaires, contractuelles et internes.
Le contrôle interne permet de vérifier l'application des règles et des procédures, de documenter les vérifications réalisées et d'identifier les éventuels écarts nécessitant des actions correctives.
4. Améliorer l'efficacité des processus
Au-delà de la maîtrise des risques, le contrôle interne contribue également à améliorer le fonctionnement de l'organisation.
En clarifiant les responsabilités, en identifiant les points de blocage et en supprimant les contrôles redondants, il favorise une meilleure utilisation des ressources et une gestion plus efficace des activités.
Les acteurs du contrôle interne : qui fait quoi ?
Le contrôle interne ne relève pas uniquement d'un service spécialisé. Il mobilise plusieurs acteurs, avec des responsabilités complémentaires à différents niveaux de l'organisation.
La direction générale et les organes de gouvernance
La direction générale joue un rôle central dans la définition et la mise en œuvre du dispositif de contrôle interne. Elle fixe les orientations, attribue les responsabilités et veille à la disponibilité des ressources nécessaires.
Le conseil d'administration ou l'organe de gouvernance compétent exerce, quant à lui, une mission de surveillance du dispositif et de la maîtrise des risques.
Les responsables opérationnels et les collaborateurs
Les équipes opérationnelles constituent les premiers acteurs du contrôle interne.
Elles appliquent les procédures, réalisent les contrôles intégrés à leurs activités et signalent les anomalies rencontrées. Les managers veillent à leur bonne exécution et prennent les mesures nécessaires en cas de dysfonctionnement.
Le contrôle interne doit ainsi être intégré aux processus quotidiens plutôt que considéré comme une activité supplémentaire déconnectée du terrain.
Les fonctions contrôle interne, risques et conformité
Selon la taille et l'organisation de la structure, des fonctions spécialisées accompagnent les équipes opérationnelles dans la conception et le pilotage du dispositif.
Elles contribuent notamment à définir les méthodologies, formaliser les référentiels, coordonner les campagnes de contrôle et suivre les résultats.
Leur rôle est également de consolider les informations afin de fournir à la direction une vision globale des risques et de l'efficacité des contrôles.
L'audit interne
L'audit interne intervient avec une mission distincte : évaluer de manière indépendante l'efficacité des dispositifs de gouvernance, de gestion des risques et de contrôle interne.
À travers ses missions d'audit, il identifie les faiblesses éventuelles, formule des recommandations et contribue à l'amélioration continue de l'organisation.
Contrairement aux fonctions opérationnelles, l'audit interne n'a pas vocation à réaliser les contrôles quotidiens à leur place.
Le modèle des trois lignes pour clarifier les responsabilités
Le modèle des trois lignes de l'Institute of Internal Auditors (IIA) constitue un cadre de référence pour clarifier les responsabilités en matière de gouvernance, de risques et de contrôle interne.
Il distingue trois niveaux de contribution :
• Première ligne : les métiers et les responsables opérationnels, qui gèrent les risques et réalisent les contrôles dans leurs activités quotidiennes.
• Deuxième ligne : les fonctions de contrôle interne, de gestion des risques et de conformité, qui apportent expertise, accompagnement et surveillance.
• Troisième ligne : l'audit interne, qui fournit une évaluation indépendante et objective de l'efficacité des dispositifs.
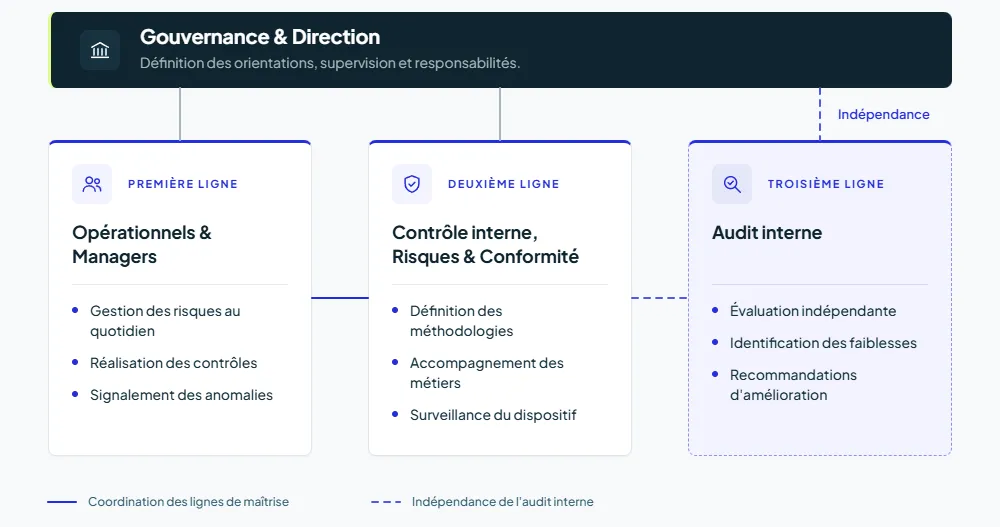
Ces trois lignes interviennent sous la responsabilité de la direction et la surveillance des organes de gouvernance. Leur coordination permet d'améliorer la couverture des risques, d'éviter les chevauchements et de clarifier les responsabilités de chacun.
Du risque au contrôle : comment ça fonctionne concrètement ?
Prenons l'exemple du processus de paiement des fournisseurs.
Une organisation souhaite éviter les paiements erronés, les doublons ou les dépenses non autorisées. Plusieurs contrôles peuvent être mis en place : vérification des factures, validation des paiements selon des seuils définis, séparation des responsabilités et rapprochement avec les commandes.
Chaque contrôle possède un responsable, une fréquence d'exécution et des éléments de preuve permettant de vérifier sa réalisation.
Lorsqu'une anomalie est détectée, elle doit être analysée et, si nécessaire, donner lieu à un plan d'action correctif.
Ce fonctionnement repose sur un cycle continu : identifier les risques, définir les contrôles, vérifier leur exécution, analyser les résultats et améliorer le dispositif.
La difficulté augmente lorsque les contrôles se multiplient, notamment dans les organisations multi-entités. Les informations peuvent alors se disperser entre fichiers Excel, échanges par e-mail et documents partagés, compliquant leur suivi et leur consolidation.
Comment passer à un pilotage continu du contrôle interne ?
Un contrôle interne efficace ne repose pas uniquement sur le nombre de procédures ou de vérifications réalisées. Il dépend surtout de la pertinence des contrôles, de leur bonne exécution et de la capacité de l'organisation à exploiter les résultats.
Pour y parvenir, il est essentiel de disposer d'un référentiel commun reliant les processus, les risques, les contrôles et les responsabilités.
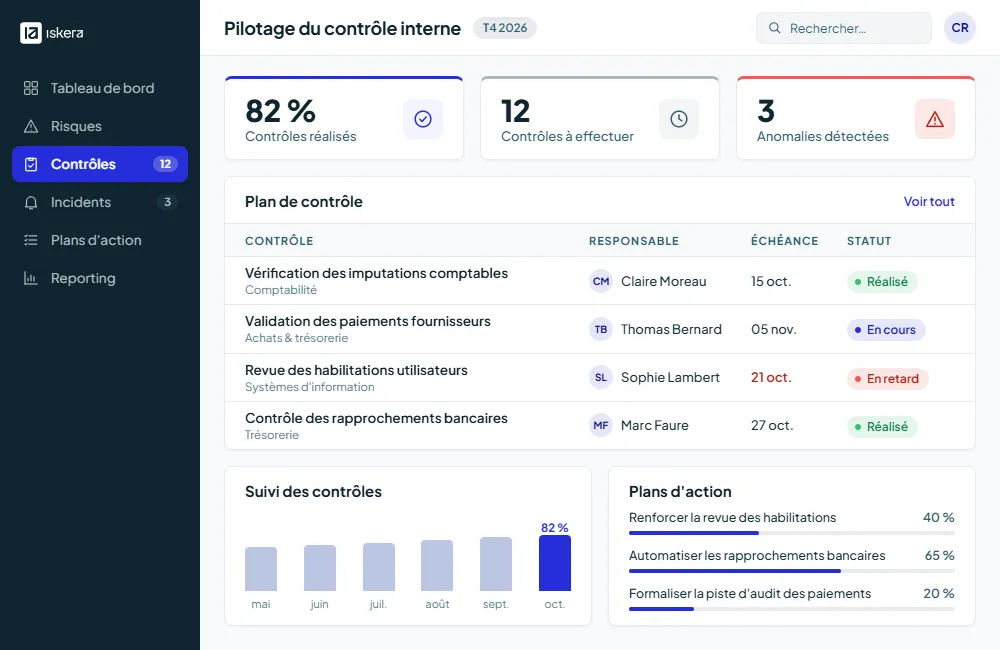
La digitalisation permet également de faciliter le déploiement des campagnes, d'automatiser les relances, de centraliser les preuves et de suivre les anomalies jusqu'à leur résolution.
Avec la plateforme de contrôle interne Iskera, les organisations peuvent centraliser leur dispositif, automatiser le suivi des contrôles et disposer de tableaux de bord actualisés pour mieux piloter leurs activités.
L'objectif est de passer d'un contrôle interne principalement documentaire à un dispositif opérationnel, partagé et piloté en continu.
C'est dans cette perspective que le choix d'un logiciel de contrôle interne adapté prend tout son sens, pour faciliter le travail des équipes et inscrire le dispositif dans une démarche d'amélioration continue.
Le contrôle interne est un élément essentiel de la gouvernance et de la maîtrise des risques. Il contribue à sécuriser les opérations, fiabiliser les informations, assurer la conformité et améliorer l'efficacité des processus.
Sa réussite repose sur l'implication de l'ensemble des acteurs, depuis la direction jusqu'aux équipes opérationnelles, ainsi que sur une répartition claire des responsabilités.
Simplifiez le pilotage de votre contrôle interne
Centralisez vos risques, contrôles et plans d’action et suivez votre dispositif au quotidien avec Iskera.
Blog
Nos autres articles sur la GRC
ISO 9001:2026 : les nouveautés et les étapes pour préparer votre transition
ISO 9001 évolue après dix ans sans révision majeure. Quelles conséquences pour votre système qualité ? Découvrez les changements à anticiper et les bonnes pratiques pour aborder sereinement cette nouvelle édition.
Bertrand Rubio rejoint Iskera en tant que Directeur Général Adjoint (COO)
Le groupe européen de technologies GRC renforce sa direction générale pour accélérer son développement, son innovation produit et son expansion en Europe. Iskera annonce la nomination de Bertrand Rubio au poste de Directeur Général Adjoint / Chief Operating Officer (COO).