Sapin II
Pilotez votre dispositif anticorruption dans une plateforme unique
Centralisez votre cartographie des risques, vos évaluations de tiers, vos contrôles, vos documents, vos responsabilités et vos plans d’action.
Iskera relie les différentes composantes de votre dispositif Sapin II pour faciliter son pilotage, sa mise à jour et la traçabilité des mesures mises en œuvre.
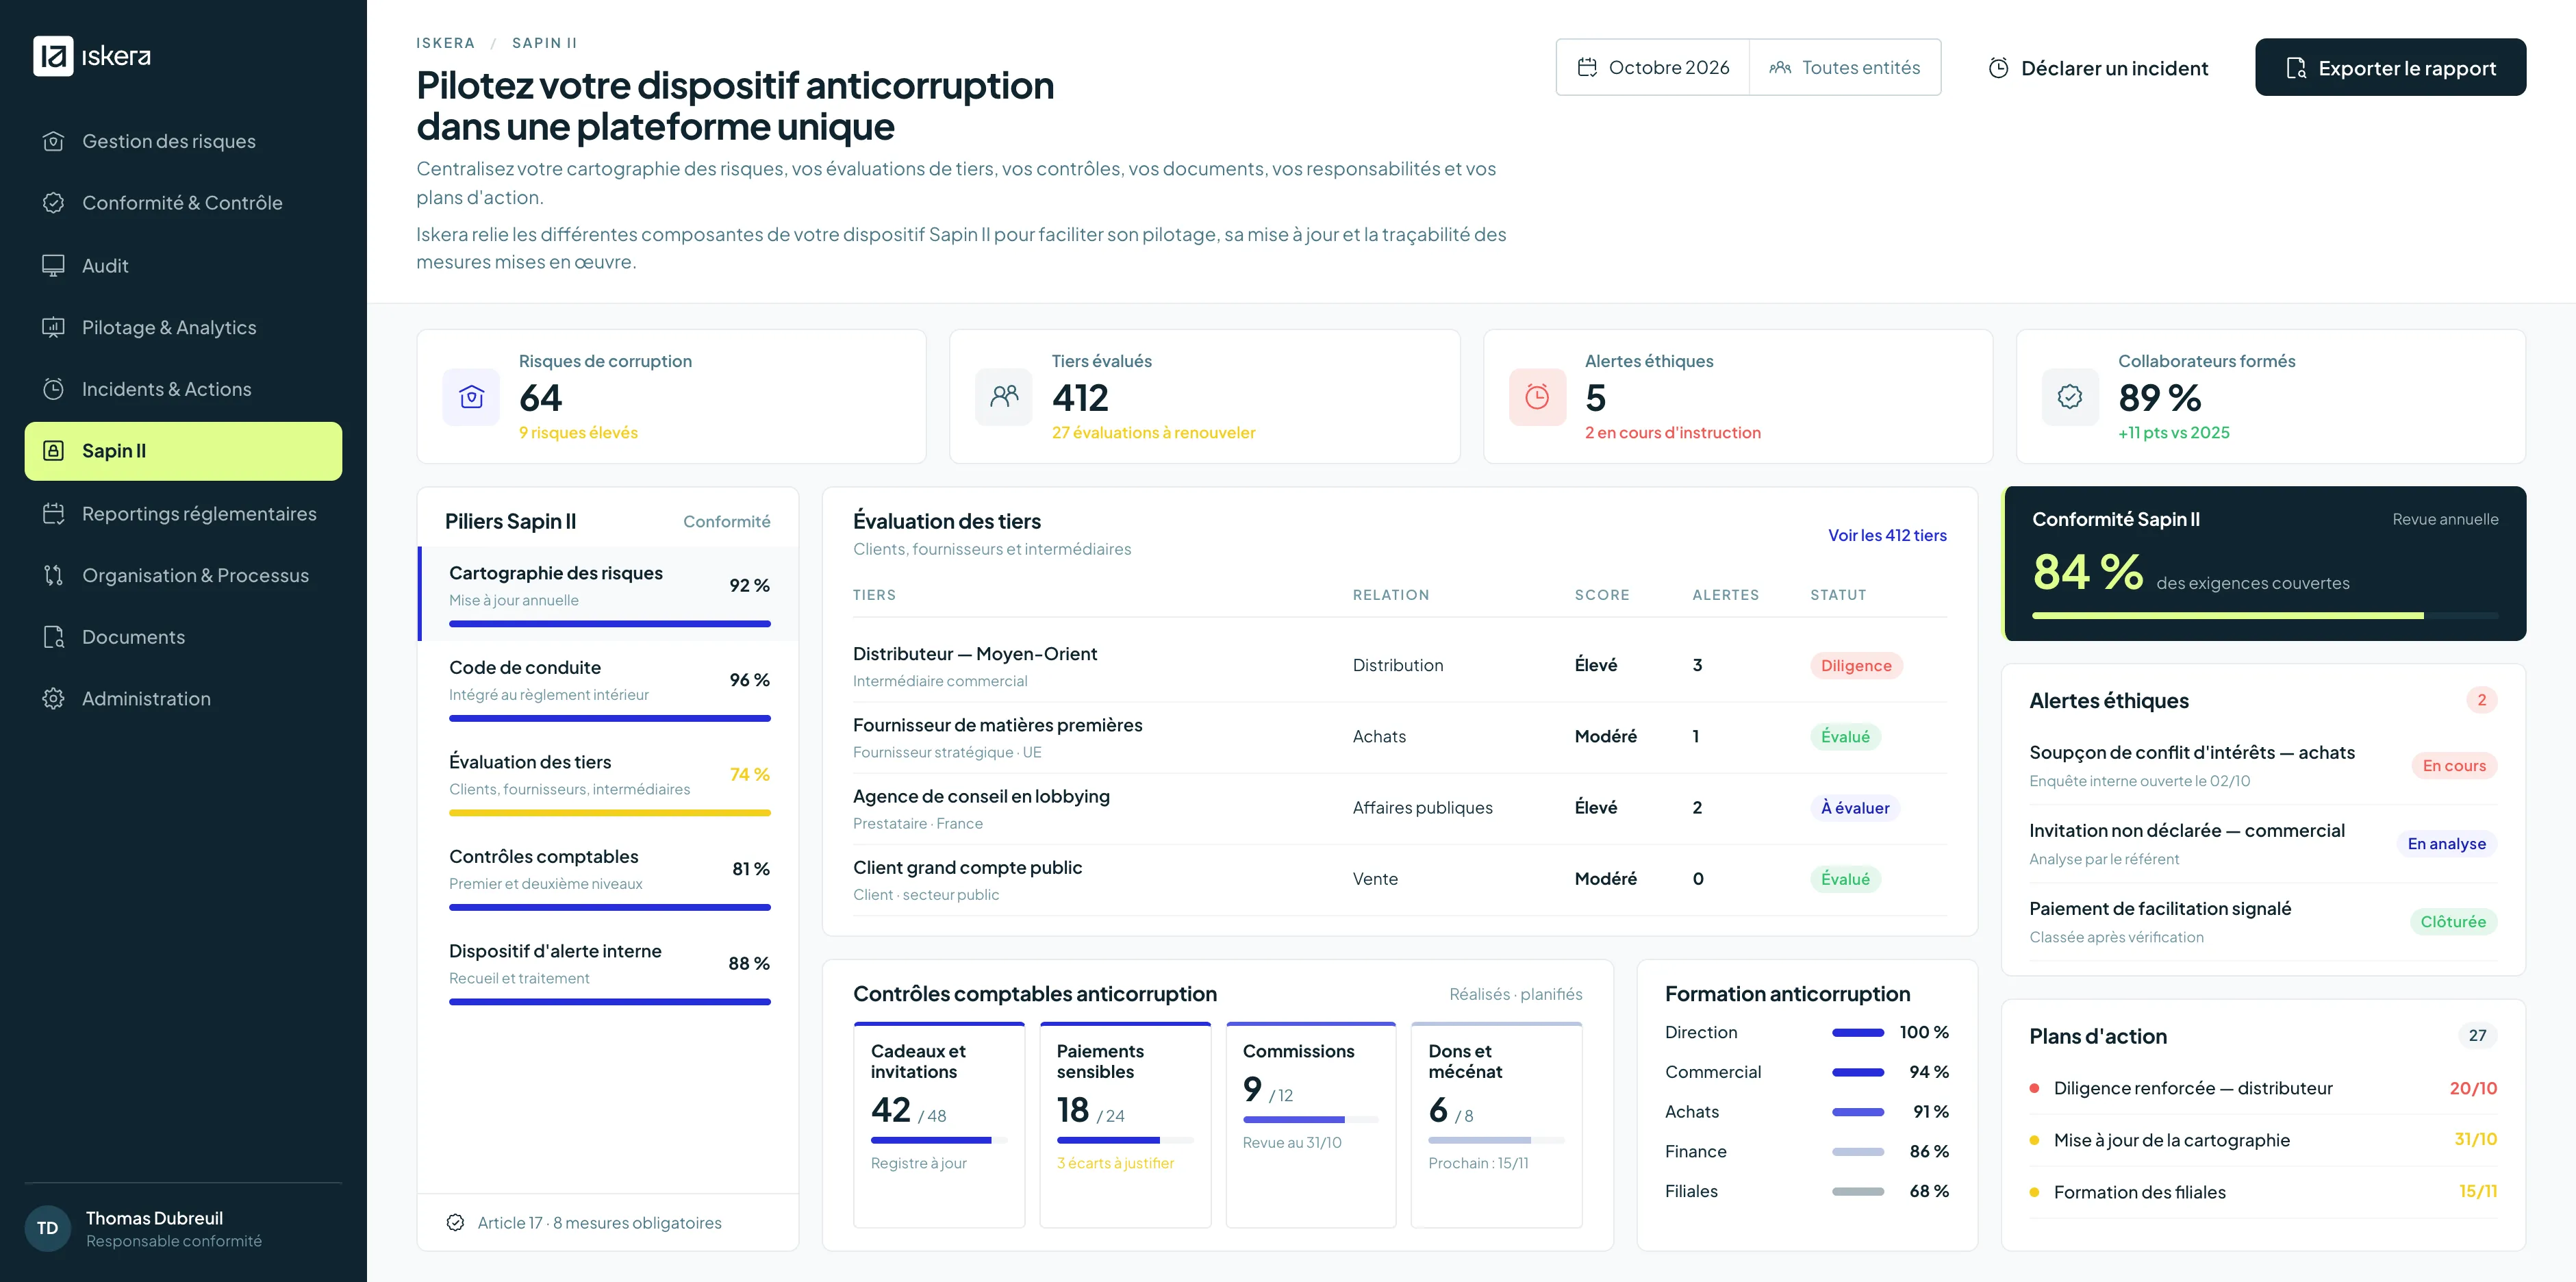
Passez d’un dispositif documentaire à une conformité réellement pilotable
L’article 17 de la loi Sapin II impose aux entreprises concernées huit mesures et procédures destinées à prévenir et détecter la corruption et le trafic d’influence : code de conduite, dispositif d’alerte interne, cartographie des risques, évaluation des tiers, contrôles comptables, formation, régime disciplinaire et contrôle interne du dispositif.
Iskera vous permet de réunir ces composantes dans un environnement commun. Chaque risque peut être relié aux activités, tiers, contrôles, responsables, documents justificatifs et actions engagées. Vous disposez d’une vision consolidée de votre dispositif dans toute l’organisation.
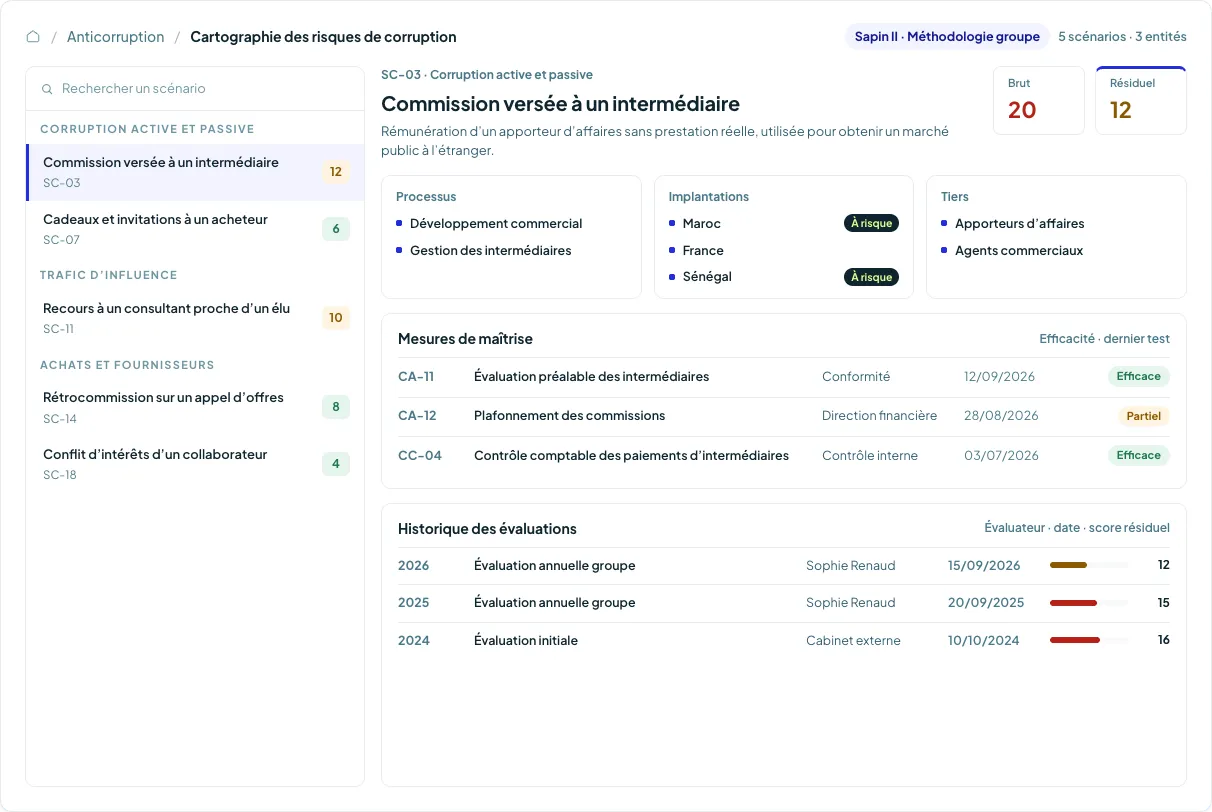
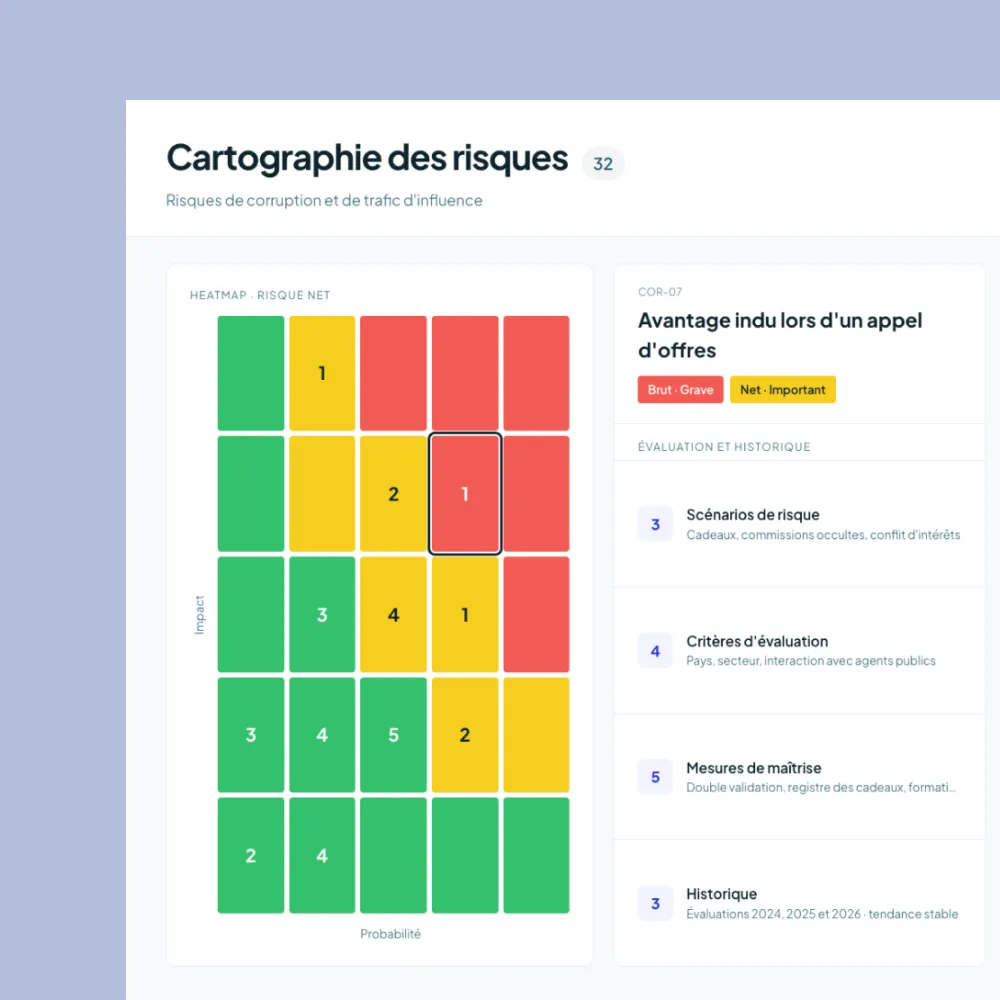
Structurez votre cartographie des risques de corruption
Identifiez les scénarios d’exposition à la corruption et au trafic d’influence liés à vos activités, processus, implantations et interactions avec des tiers. Évaluez les risques selon une méthodologie commune, documentez les mesures de maîtrise et conservez l’historique des évaluations.
- Vision consolidée des risques de corruption
- Méthodologie homogène entre entités
- Traçabilité des évaluations et mises à jour
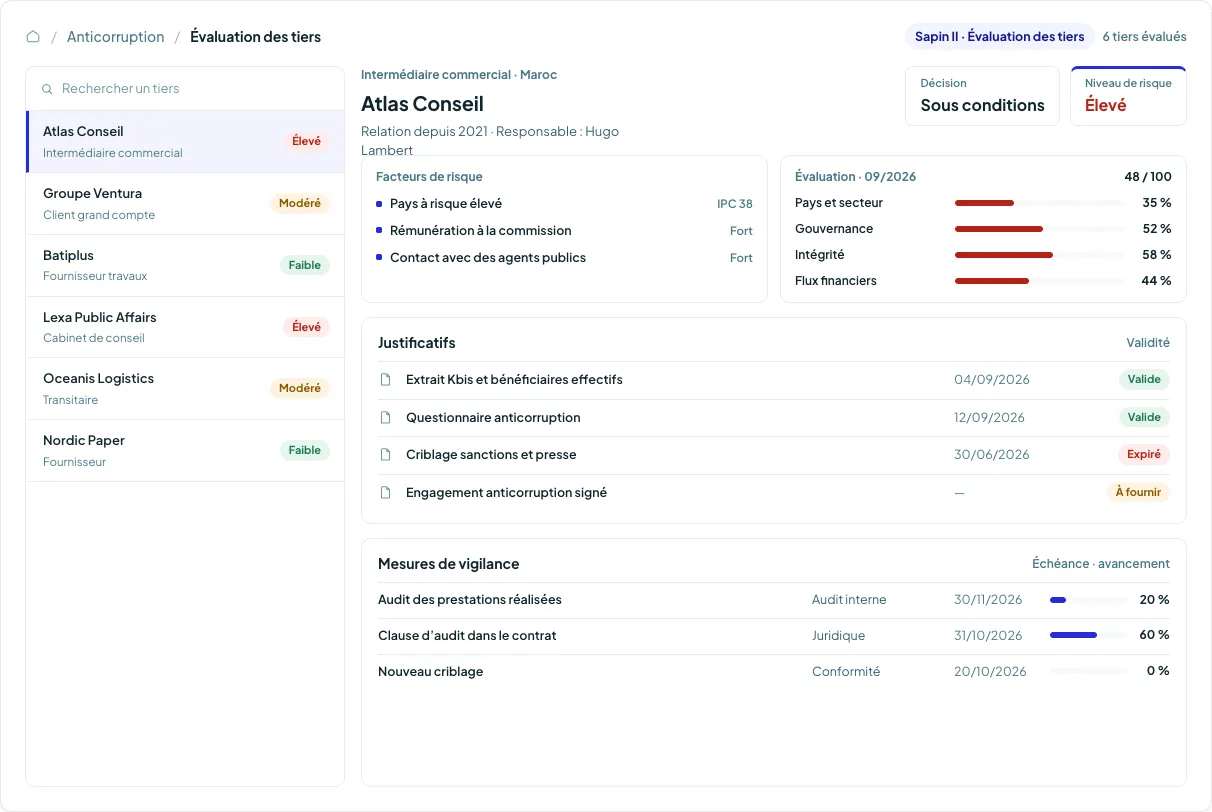
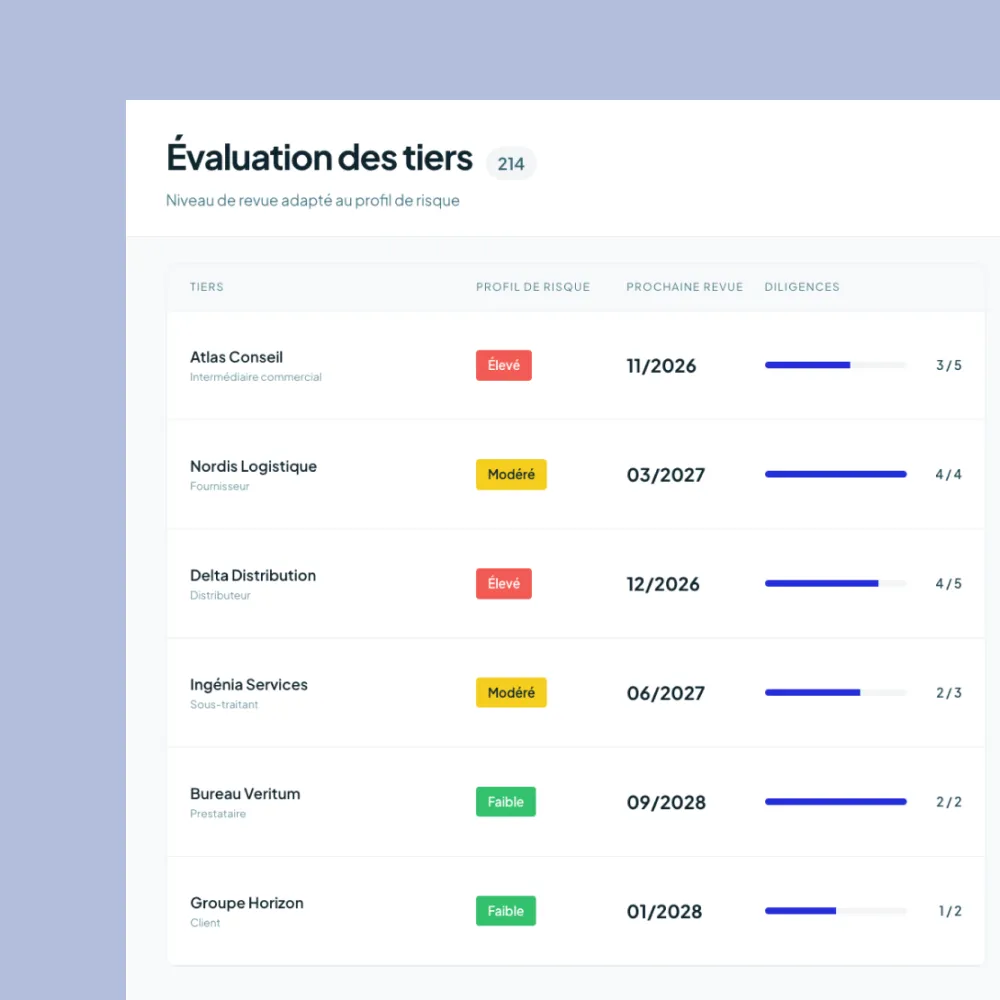
Évaluez vos tiers selon leur niveau de risque
Structurez l’évaluation de vos clients, fournisseurs, intermédiaires et autres partenaires selon les critères définis dans votre dispositif anticorruption.
Centralisez les informations collectées, les documents justificatifs, les résultats et les décisions prises afin de disposer d’une piste d’audit claire.
- Tiers priorisés selon leur niveau de risque
- Critères d’évaluation homogènes
- Revues et justificatifs centralisés
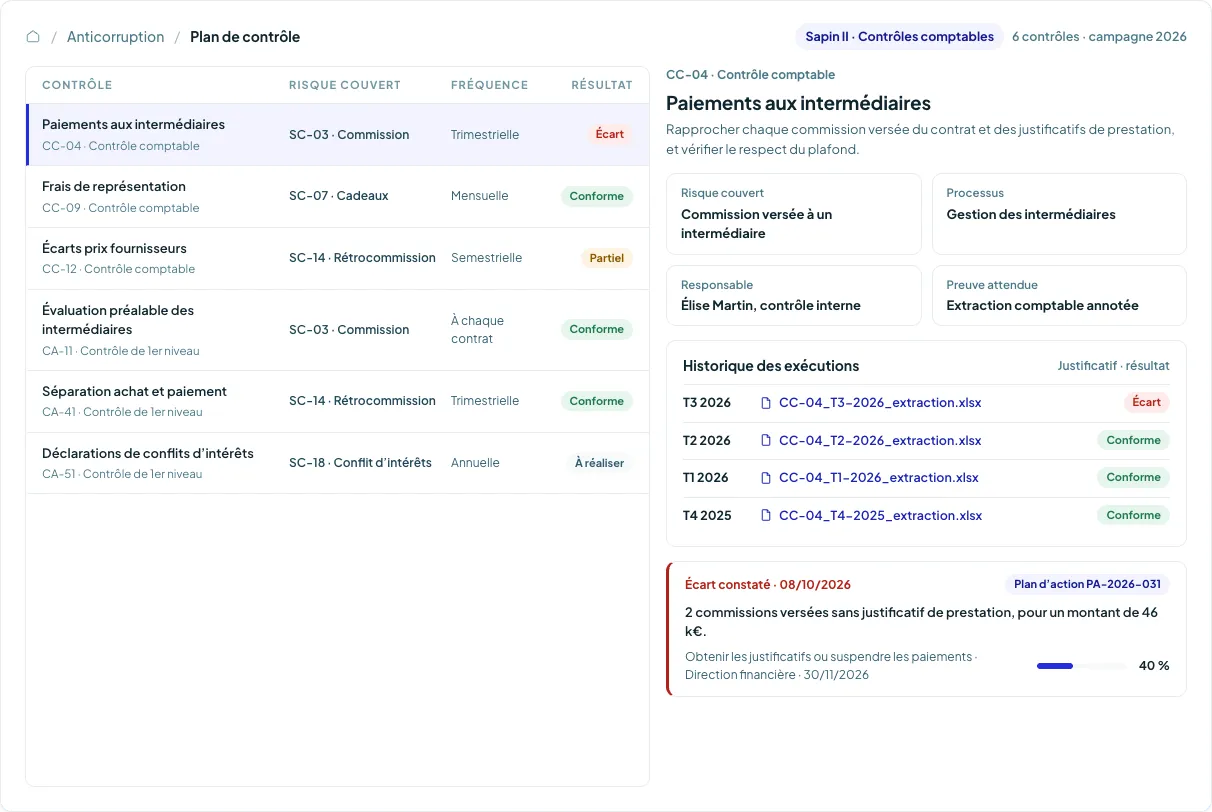
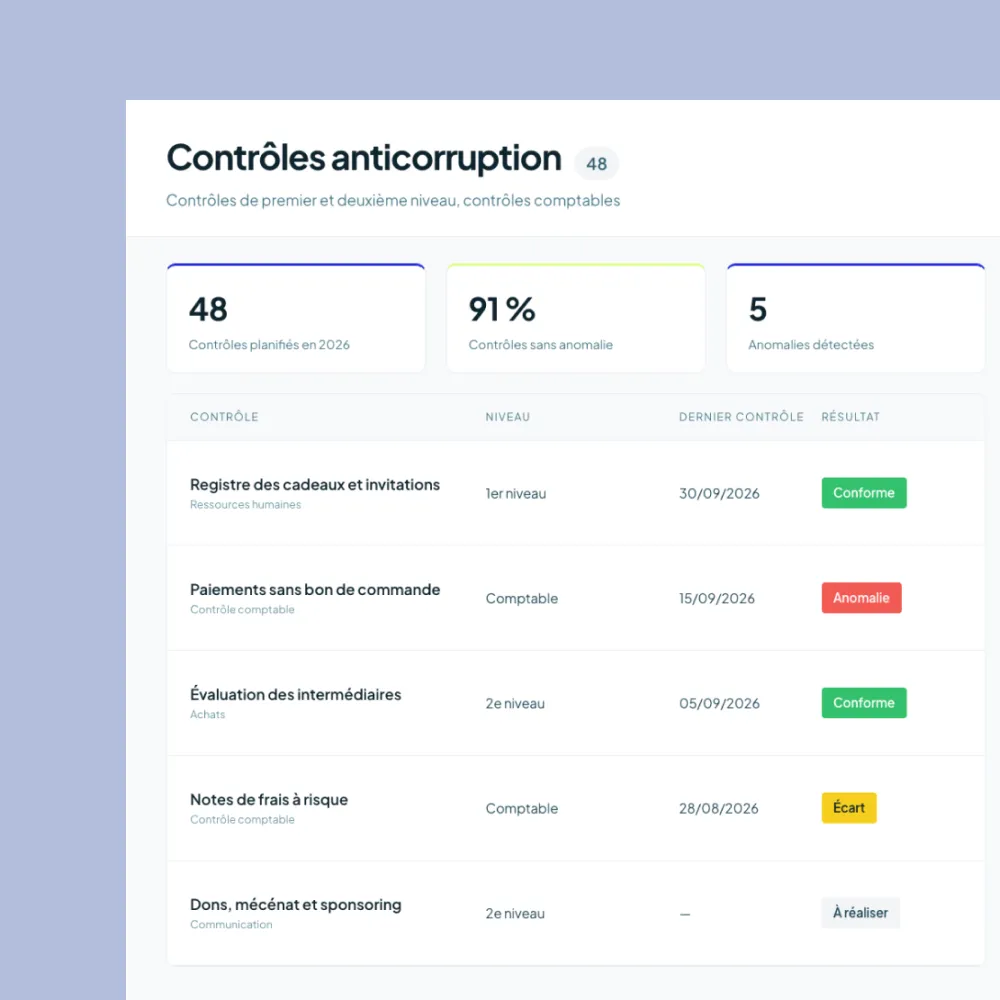
Reliez vos contrôles aux risques identifiés
Construisez votre plan de contrôle à partir des risques recensés dans votre cartographie. Associez chaque contrôle aux processus, risques, responsables, fréquences et preuves correspondants.
Intégrez notamment vos contrôles comptables anticorruption et suivez leur réalisation dans le temps.
- Contrôles directement reliés aux risques
- Résultats et justificatifs historisés
- Écarts transformés en plans d’action
Suivez la mise en œuvre de votre dispositif
Disposez d’une vision consolidée de vos risques, contrôles, évaluations, documents et actions.
Les tableaux de bord permettent d’identifier les mesures à renforcer, les échéances à venir et les éléments restant à documenter.
- Avancement par entité ou responsable
- Points de vigilance identifiés
- Reporting consolidé pour la direction

Un dispositif anticorruption plus structuré et traçable

100%
des mesures Sapin II centralisées dans un même dispositif
- 01
Une cartographie plus facile à maintenir
Reliez les scénarios de corruption aux activités, zones géographiques, tiers, contrôles et actions afin de conserver une vision actualisée des risques.
- 02
Des tiers évalués selon une approche commune
Structurez vos évaluations et conservez les critères, documents, décisions et historiques associés à chaque tiers.
- 03
Des contrôles directement reliés aux risques
Construisez votre dispositif de contrôle à partir de la cartographie et suivez sa réalisation dans le temps.
- 04
Une conformité plus facile à démontrer
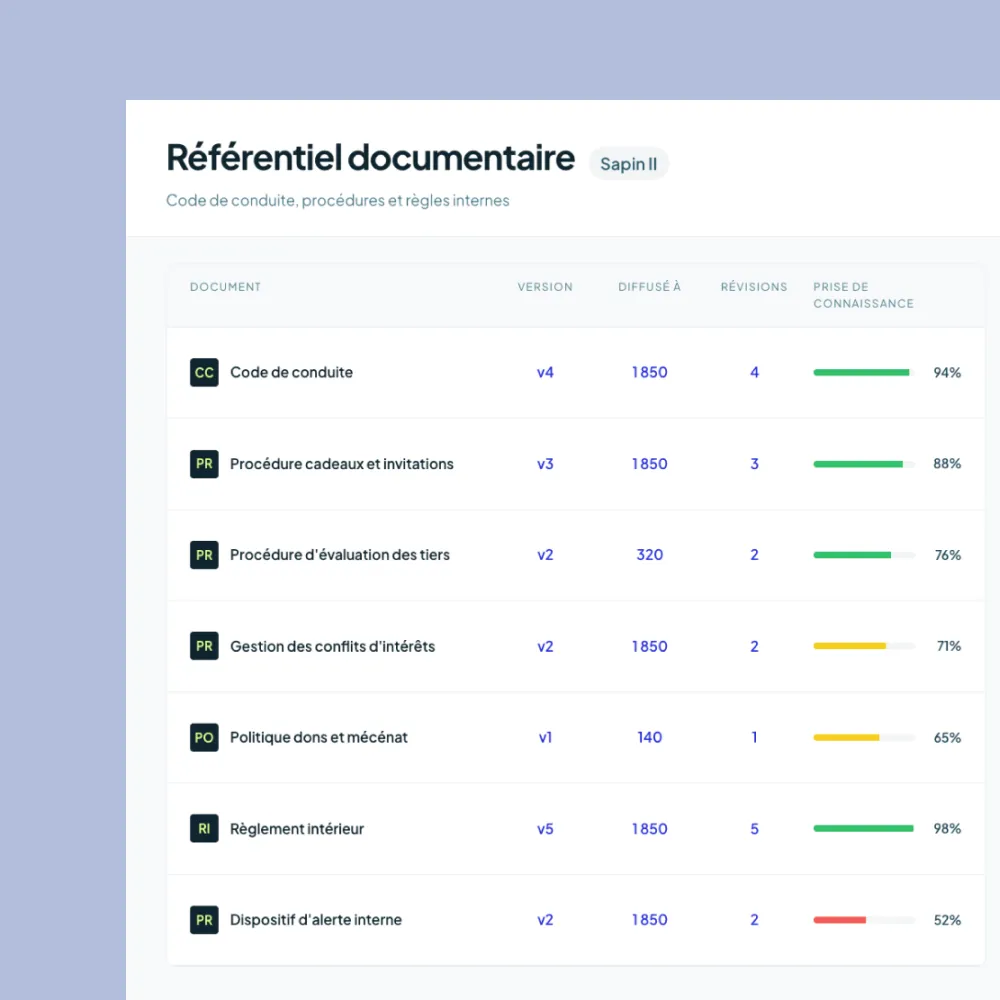
Centralisez les documents, validations, résultats de contrôles et plans d’action afin de retrouver les éléments justifiant la mise en œuvre de votre dispositif.
Structurez votre dispositif Sapin II en 3 étapes
Reliez risques, tiers, contrôles, responsabilités et preuves pour piloter votre dispositif anticorruption dans la durée.
01
Structurez votre référentiel
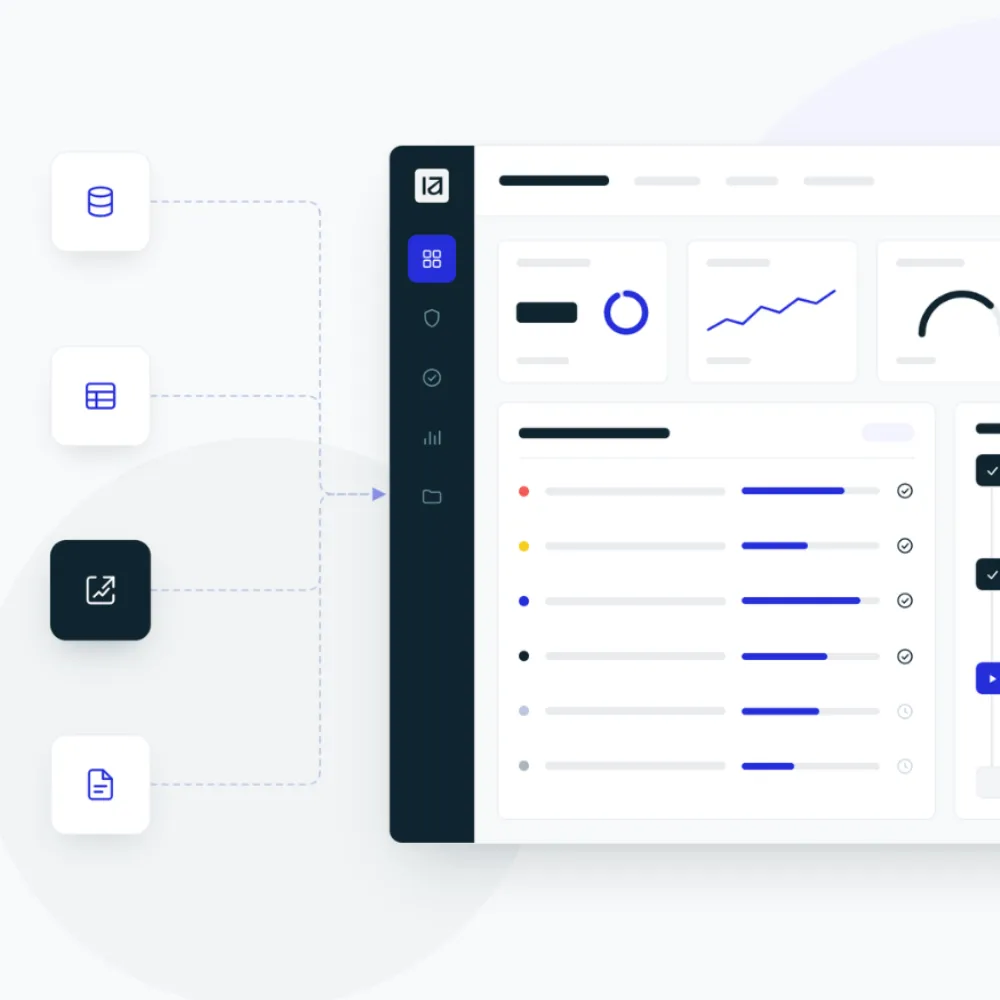
Importez votre cartographie existante, vos procédures, votre code de conduite, vos listes de tiers, vos contrôles et vos plans d’action.
Organisez le dispositif par entité, activité, processus ou zone géographique.
02
Déployez vos mesures anticorruption
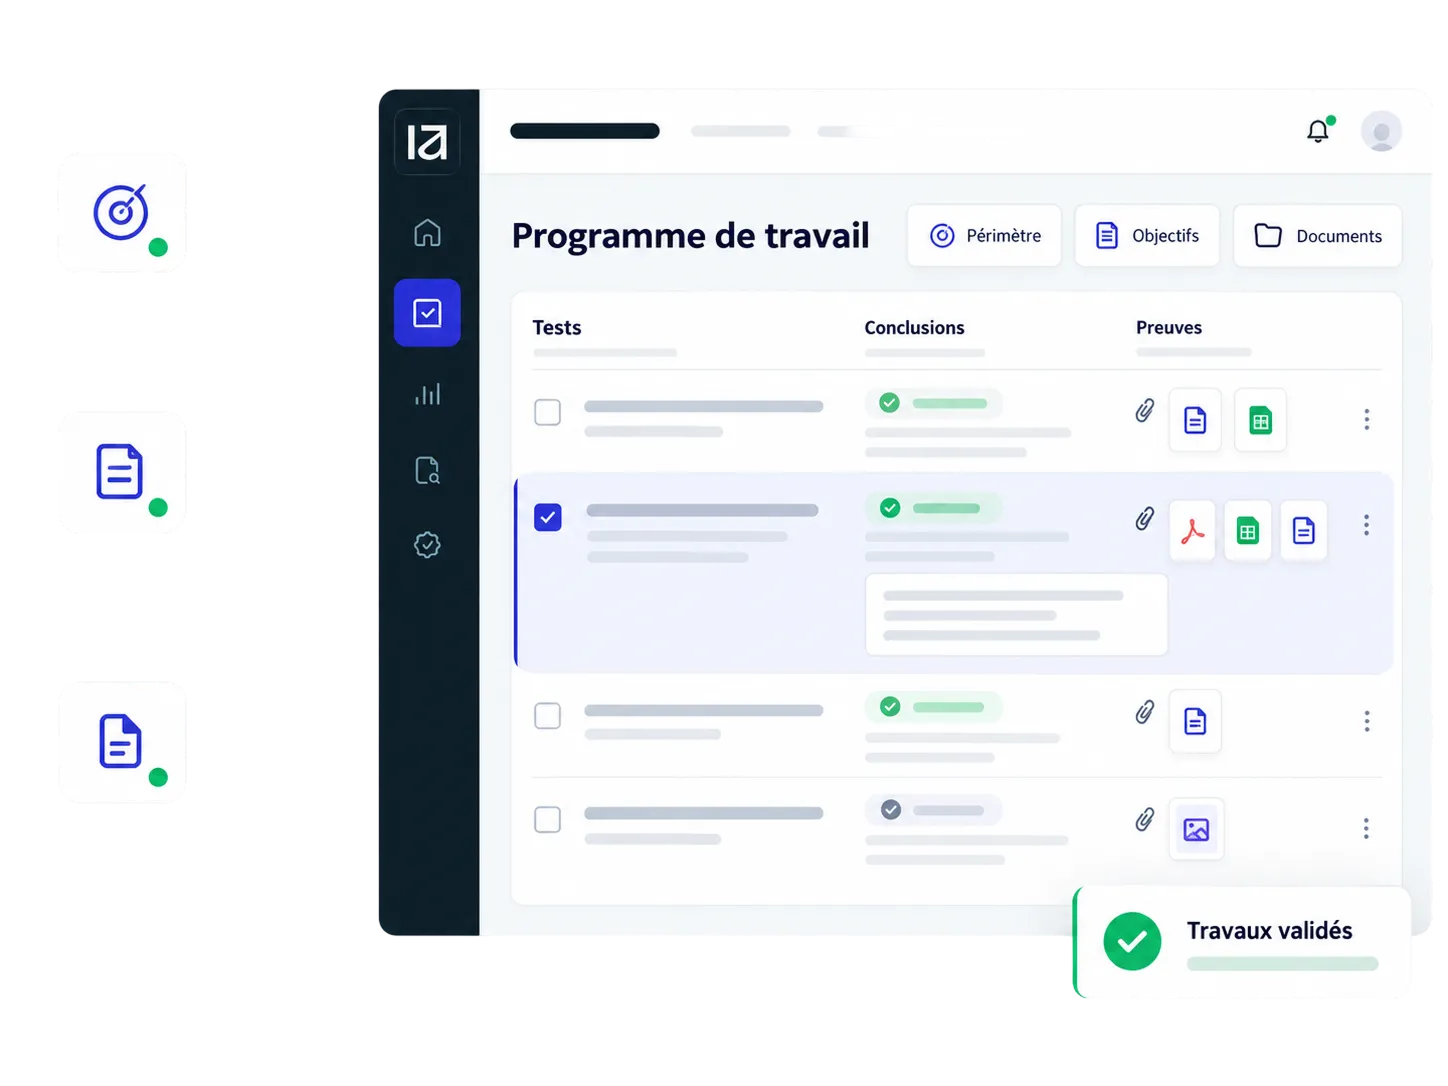
Évaluez vos risques et vos tiers, planifiez les contrôles, répartissez les responsabilités et centralisez les éléments permettant de documenter les différentes mesures Sapin II.
03
Pilotez et actualisez le dispositif
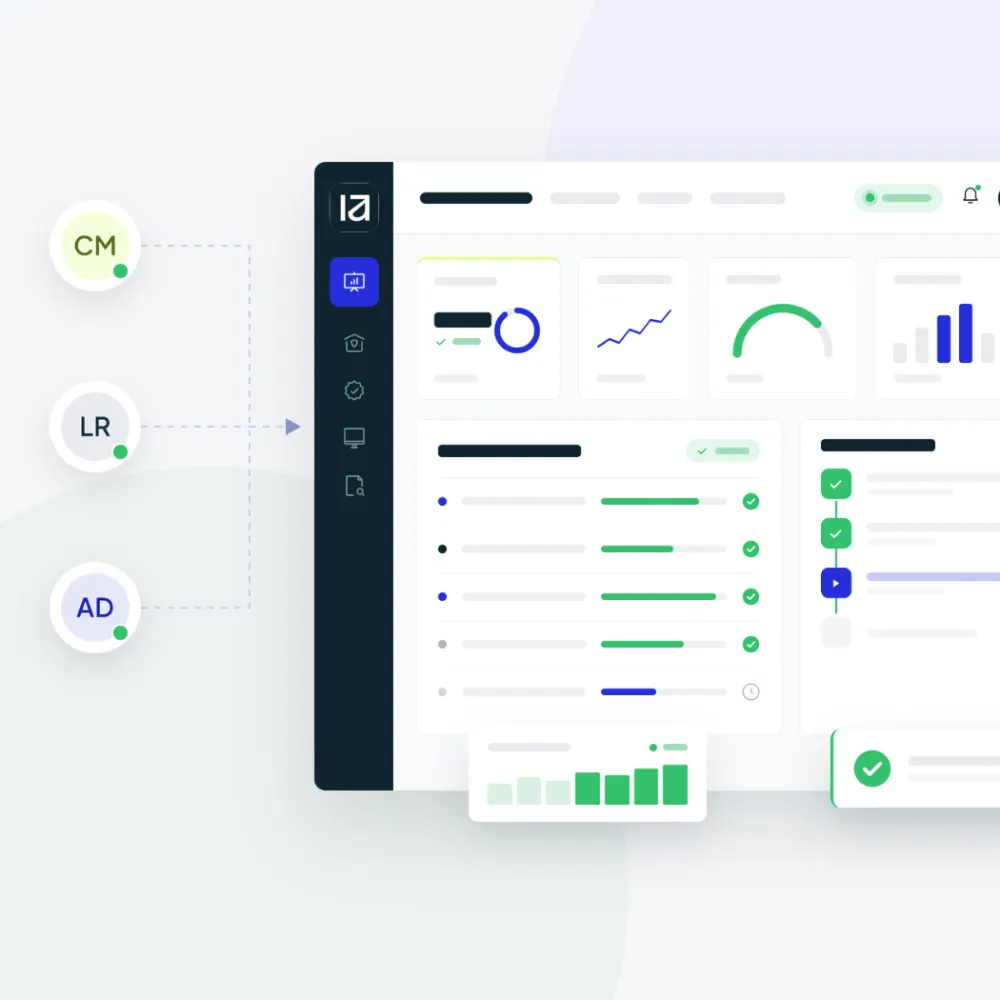
Suivez les contrôles, évaluations, actions et échéances. Identifiez les points à renforcer et mettez à jour votre dispositif lorsque votre organisation ou son exposition aux risques évolue.
Pilotez votre dispositif Sapin II au quotidien

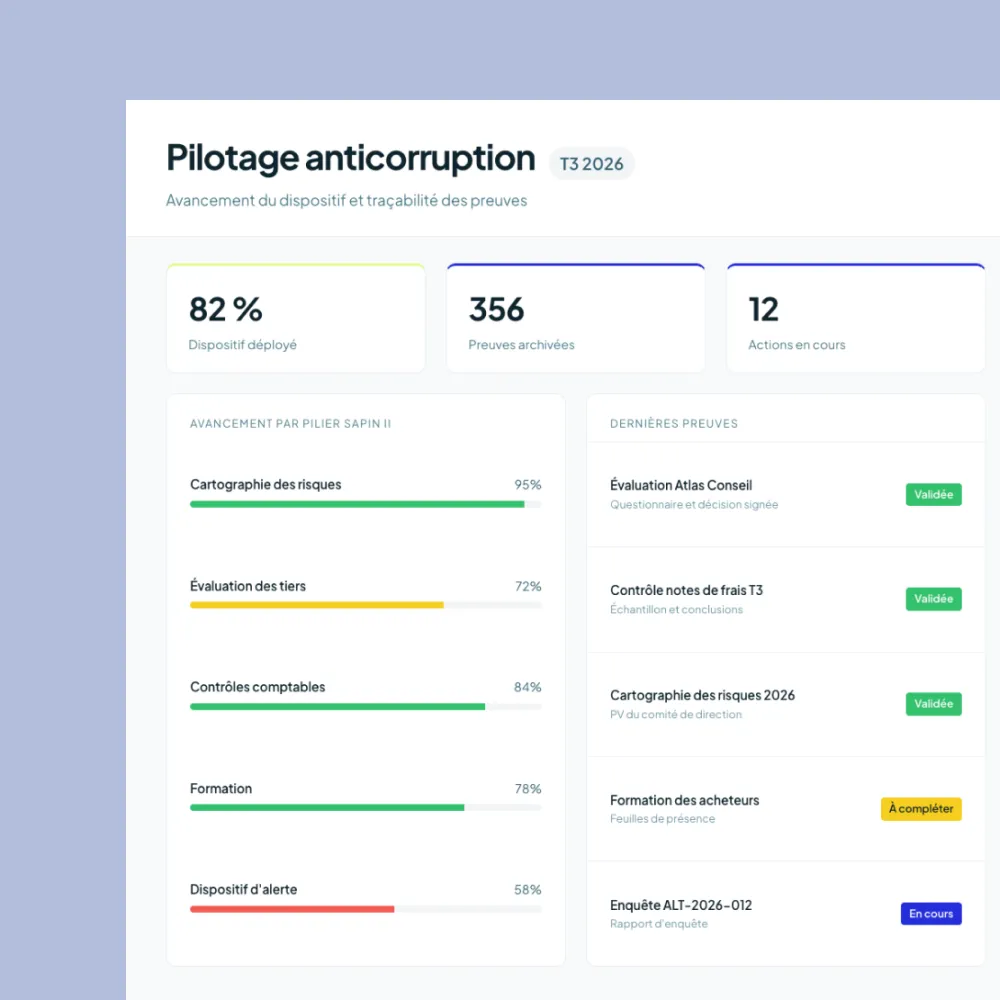
De votre dispositif existant à un pilotage anticorruption structuré
AUTRES SOLUTIONS
Connectez votre conformité Sapin II à l’ensemble de votre gouvernance
La prévention de la corruption repose sur les risques, les tiers, les contrôles et les responsabilités de votre organisation. Iskera relie ces domaines dans un environnement commun.
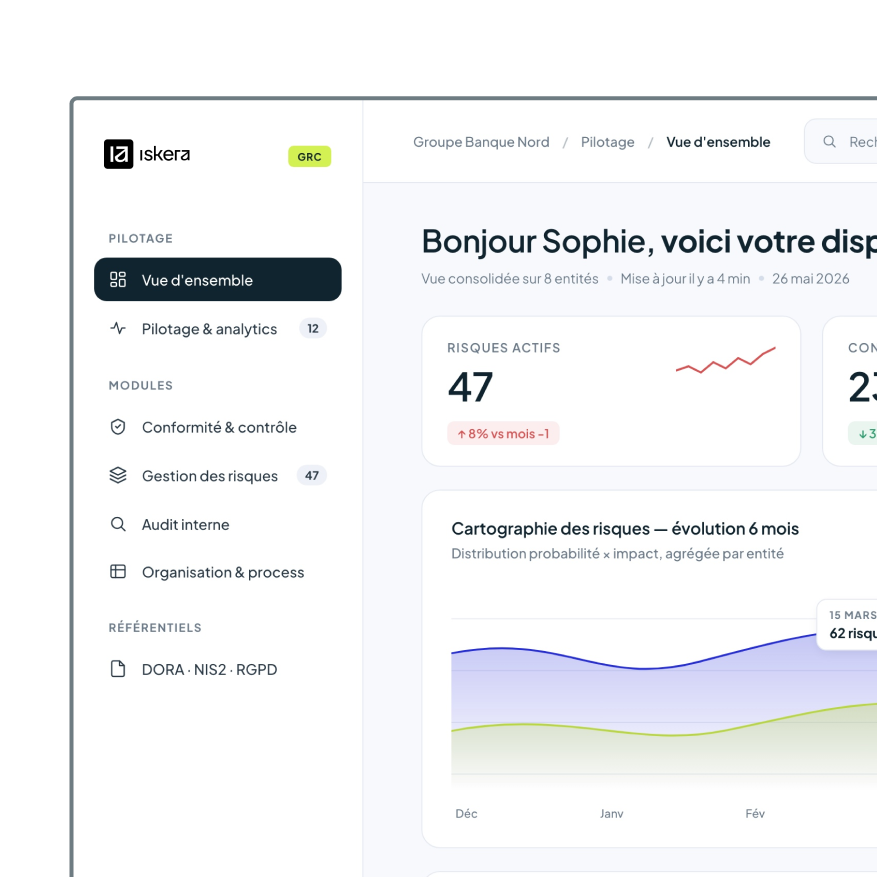
Voyez Iskera en action
Découvrez comment structurer votre cartographie des risques, organiser l’évaluation de vos tiers, suivre vos contrôles et centraliser les preuves de votre dispositif anticorruption.
Les dernières ressources
Vos questions les plus fréquentes
La loi du 9 décembre 2016 relative à la transparence, à la lutte contre la corruption et à la modernisation de la vie économique renforce la prévention et la détection de la corruption et du trafic d’influence. Son article 17 impose aux entreprises concernées un dispositif anticorruption structuré autour de huit mesures et procédures.
Sont notamment concernées les sociétés employant au moins 500 salariés, ou appartenant à un groupe répondant à ce seuil et dont la société mère est établie en France, lorsque leur chiffre d’affaires ou chiffre d’affaires consolidé dépasse 100 millions d’euros. Des dispositions spécifiques existent pour certains établissements et organismes.
L’article 17 prévoit : 1. un code de conduite ; 2. un dispositif d’alerte interne ; 3. une cartographie des risques ; 4. des procédures d’évaluation des tiers ; 5. des contrôles comptables ; 6. un dispositif de formation ; 7. un régime disciplinaire ; 8. un dispositif de contrôle et d’évaluation interne.
L’AFA accompagne les acteurs publics et privés dans la prévention et la détection des atteintes à la probité. Elle peut également contrôler la mise en œuvre des mesures prévues par l’article 17 de Sapin II dans les entreprises concernées.
La cartographie doit permettre d’identifier, d’analyser et de hiérarchiser les scénarios d’exposition à la corruption en tenant compte notamment des activités exercées et des zones géographiques concernées.
Elle doit être documentée et régulièrement actualisée afin de rester représentative du profil de risque de l’organisation.
L’évaluation doit être cohérente avec la cartographie des risques et permettre d’adapter les diligences réalisées selon le profil du tiers.
Les informations collectées, critères d’évaluation, décisions et éventuelles mesures complémentaires doivent pouvoir être documentés et retrouvés.
La commission des sanctions de l’AFA peut notamment ordonner l’adaptation du dispositif et prononcer une sanction pouvant atteindre 200 000 € pour une personne physique et 1 million d’euros pour une personne morale. La décision peut également faire l’objet d’une publication.
Iskera permet de structurer et de piloter les composantes du dispositif : risques, tiers, contrôles, responsabilités, documents, preuves et plans d’action. La conformité dépend du dispositif défini par l’organisation, de son déploiement effectif et de son adéquation à son profil de risque.