Quelles différences entre contrôle interne et contrôle permanent ?
Pilotez vos contrôles dans une plateforme unique
Centralisez vos risques, vos contrôles, les preuves et les plans d’action avec Iskera.
Contrôle interne ou contrôle permanent ? Comprenez leurs différences avec un tableau comparatif et des exemples dans la banque, l’industrie et le secteur public.
Le contrôle interne et le contrôle permanent sont deux notions étroitement liées, mais qui ne désignent pas exactement la même chose. Souvent utilisés dans les secteurs bancaire et financier, ces dispositifs concernent également les entreprises, les collectivités publiques et de nombreuses autres organisations.
La différence fondamentale est simple : le contrôle interne constitue le dispositif global de maîtrise des risques, tandis que le contrôle permanent permet de vérifier régulièrement que les activités sont réalisées conformément aux règles définies.
Comment ces deux dispositifs s’articulent-ils ? Quelles sont leurs différences et comment les mettre en œuvre concrètement ?
Qu’est-ce que le contrôle interne ?
Le contrôle interne désigne l’ensemble des règles, procédures, responsabilités et dispositifs mis en place par une organisation pour maîtriser ses risques et sécuriser ses activités.
Il poursuit plusieurs objectifs : prévenir les erreurs et les fraudes, garantir la fiabilité des informations, respecter les obligations réglementaires et améliorer l’efficacité des processus.
Prenons l’exemple d’une entreprise qui souhaite sécuriser le paiement de ses fournisseurs. Son dispositif de contrôle interne peut prévoir :
- Une procédure de validation des factures.
- Une séparation entre les personnes qui saisissent et celles qui autorisent les paiements.
- Des seuils d’autorisation selon les montants.
- Une traçabilité des opérations et des validations.
Ces mesures constituent une partie du dispositif de contrôle interne. Mais leur existence ne garantit pas qu’elles soient systématiquement respectées.
C’est précisément là qu’intervient le contrôle permanent.
Qu’est-ce que le contrôle permanent ?
Le contrôle permanent regroupe les vérifications réalisées de manière régulière ou continue pour s’assurer que les activités respectent les règles établies et que les risques restent maîtrisés.
Il repose sur un plan de contrôle qui précise notamment les vérifications à effectuer, les responsables, leur fréquence et les preuves attendues.
Contrairement à ce que son nom peut laisser penser, un contrôle permanent ne signifie pas nécessairement une surveillance 24 heures sur 24. Les contrôles peuvent être quotidiens, hebdomadaires, mensuels ou trimestriels, selon les risques concernés.
Reprenons notre exemple des paiements fournisseurs.
Un contrôle permanent pourrait consister à sélectionner chaque mois un échantillon de factures et à vérifier que les validations requises ont bien été obtenues avant le paiement.
Si une anomalie est identifiée, elle est documentée et peut donner lieu à une action corrective.
Le contrôle interne définit les mesures de maîtrise. Le contrôle permanent contribue à vérifier leur application et leur efficacité.
Contrôle interne vs contrôle permanent : tableau comparatif
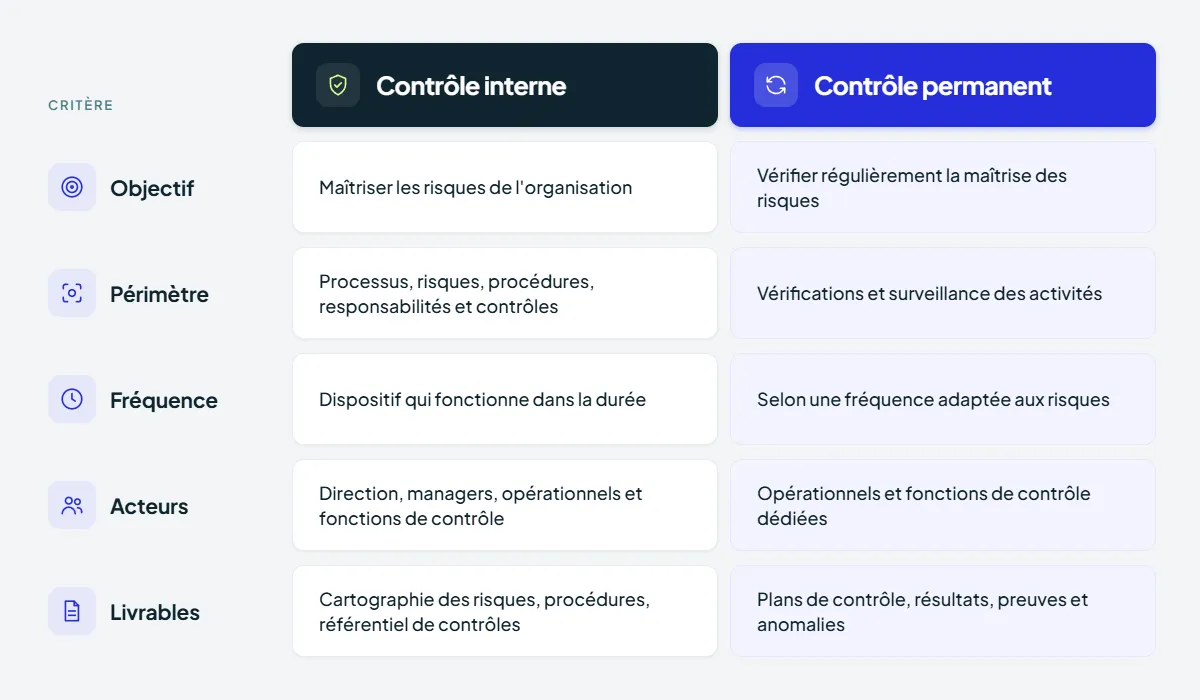
Les deux approches ne s’opposent donc pas. Le contrôle permanent fait partie du dispositif de contrôle interne.
Trois exemples concrets pour comprendre la différence
1. Dans une collectivité publique : sécuriser les dépenses
Une commune souhaite réduire les risques d’erreurs dans le traitement de ses dépenses.
Contrôle interne : elle formalise un processus d’engagement des dépenses, définit les responsabilités et met en place des niveaux de validation selon les montants.
Contrôle permanent : chaque trimestre, le service financier vérifie un échantillon de dépenses pour s’assurer que les autorisations ont été obtenues et que les pièces justificatives sont présentes.
Une dépense non autorisée peut alors faire l’objet d’une analyse et d’une action corrective.
2. Dans une banque : maîtriser les opérations sensibles
Une banque doit sécuriser les opérations financières et respecter ses obligations réglementaires.
Contrôle interne : elle définit les règles de validation des virements, les plafonds d’autorisation et les responsabilités des différents intervenants.
Contrôle permanent : les équipes réalisent des vérifications régulières sur les opérations pour identifier les dépassements de seuils, les autorisations manquantes ou les anomalies.
Les résultats sont documentés et remontés aux responsables concernés.
3. Dans une entreprise industrielle : gérer les accès informatiques
Une entreprise souhaite limiter les risques d’accès non autorisés à ses systèmes d’information.
Contrôle interne : elle établit une politique de gestion des droits d’accès et prévoit leur suppression lorsqu’un collaborateur quitte l’organisation.
Contrôle permanent : tous les mois, le service informatique vérifie que les comptes des collaborateurs sortants ont effectivement été désactivés.
En cas d’écart, une action corrective permet de supprimer les accès concernés et d’en rechercher la cause.
Ces exemples montrent qu’un contrôle permanent ne se limite pas à constater une anomalie. Il contribue également à améliorer durablement les processus de l’organisation.
Comment s’articulent contrôle permanent et audit interne ?
Dans les secteurs réglementés, notamment bancaire, le dispositif de contrôle interne repose généralement sur trois niveaux de contrôle.
- Premier niveau : les équipes opérationnelles réalisent les contrôles associés à leurs activités.
- Deuxième niveau : les fonctions dédiées, notamment risques et conformité, vérifient la bonne maîtrise des risques et l’exécution des contrôles.
- Troisième niveau : l’audit interne apporte une évaluation indépendante de l’efficacité du dispositif.
Dans le cadre réglementaire bancaire français, les deux premiers niveaux constituent le contrôle permanent, tandis que le troisième assure le contrôle périodique.
Cette distinction est notamment prévue par l’article 12 de l’arrêté du 3 novembre 2014 modifié, applicable aux établissements concernés.
L’organisation précise des responsabilités peut toutefois varier selon le secteur, la réglementation et la taille de l’organisation.

Comment améliorer le pilotage du contrôle interne et du contrôle permanent ?
Dans de nombreuses organisations, les contrôles restent suivis au moyen de fichiers Excel, d’échanges par e-mail et de documents dispersés.
Cette organisation rend difficile le suivi des échéances, la centralisation des preuves et la consolidation des résultats, particulièrement lorsque plusieurs services ou entités interviennent.
Une plateforme de GRC permet de relier les différentes composantes du dispositif :
- Risques et processus : identifier les activités sensibles et les mesures de maîtrise associées.
- Plans de contrôle : définir les responsables, les fréquences et les vérifications attendues.
- Exécution et traçabilité : centraliser les résultats, justificatifs et validations.
- Anomalies et plans d’action : suivre les écarts jusqu’à leur résolution.
- Tableaux de bord : mesurer les taux de réalisation, les retards et l’efficacité des contrôles.

Avec les solutions Iskera, les organisations peuvent structurer leur dispositif de contrôle interne et piloter leurs campagnes de contrôle permanent dans un environnement centralisé.
L’objectif : réduire les tâches administratives, fiabiliser le suivi des contrôles et disposer d’une vision plus claire de la maîtrise des risques.
Pilotez vos contrôles dans une plateforme unique
Centralisez vos risques, vos contrôles, les preuves et les plans d’action avec Iskera.
Blog